
News
O Logicalis Client Day reuniu especialistas para debater o impacto da IA na cibersegurança, a evolução das ameaças e a necessidade de integrar segurança e resiliência em toda a organização. Uma das grandes conclusões da iniciativa assenta na ideia de que as decisões críticas de segurança devem permanecer fora dos modelos de IA
Por Marta Quaresma Ferreira . 24/09/2026
|
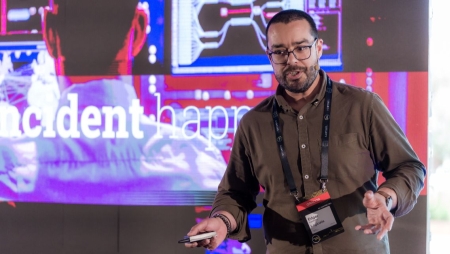
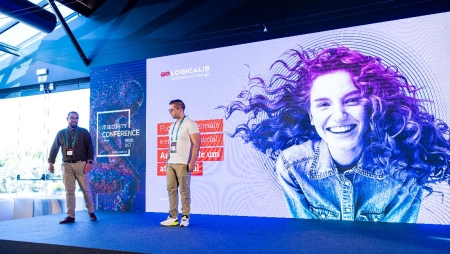
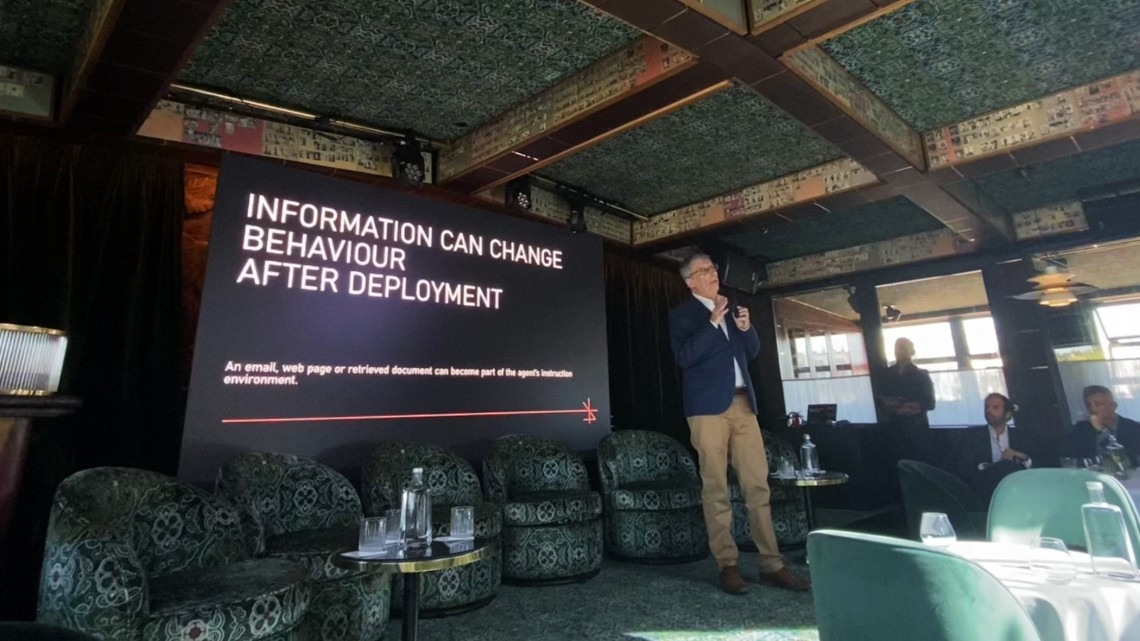
A cibersegurança, e a forma como as organizações estão a reforçar as suas proteções no atual contexto da nova era da Inteligência Artificial (IA), serviu de ponto de partida para reunir clientes e parceiros no Logicalis Client Day, que decorreu esta quinta-feira, em Lisboa. “O que mais orgulho nos dá são as relações de confiança, com quem partilhamos desafios”, começou por referir João Mendes, Sales Director da Logicalis, nas boas-vindas à audiência. O responsável reforçou as relações de confiança e promoveu o espírito de networking e partilha de ideias entre colegas, numa iniciativa que contou com o apoio da Cisco. IA cria nova superfície de decisãoNo keynote de abertura, Henrique Carreiro, Diretor da IT Insight, publicação do mesmo grupo da IT Security, alertou para uma mudança de paradigma que os agentes de IA estão a criar na segurança das organizações, em particular na tomada de decisões por software. O especialista afirmou que estamos atualmente a testemunhar um “ponto em que o software está a ganhar uma autoridade que não tinha”, com o software a passar de uma perspetiva onde executava instruções para agora interpretar situações. “O modelo não é o sistema”, relembrou Henrique Carreiro, sublinhando que o comportamento das soluções de IA depende não só do modelo utilizado, mas também, e cada vez mais, do contexto, histórico, memória e da restante camada de software que o envolve. E se numa primeira fase o software era determinístico, hoje, frisou Henrique Carreiro, o software é, sobretudo, probabilístico. Neste âmbito, o responsável apontou também para uma transformação das superfícies de ataque: “A superfície de ataque já não é atacar o modelo; é atacar o contexto em que o modelo se baseia para tomar uma decisão”, ou seja, a segurança terá de ter em consideração os dados utilizados pelos agentes, a origem do contexto, a memória, as permissões disponíveis e o percurso seguido pelo sistema até executar determinada ação. Neste sentido, os próprios profissionais de cibersegurança também estão pressionados com a adaptação, uma vez que passam a assumir um papel de “arquitetos”. “Têm de ter a grande visão da arquitetura a que os agentes têm acesso”, defendeu Henrique Carreiro, que deixou, ainda assim, um alerta sobre a utilização da própria Inteligência Artificial para controlar estes ambientes. “Não podemos delegar decisões de segurança num modelo – não podemos ter esperança de que a IA vai resolver os problemas que ela própria criou”, asseverou. Fator humano mantém-se no centro das ameaçasUm dos pontos centrais do evento juntou no mesmo painel Artur Martins, CISO Logicalis, Marco Bastos, IT Director do Crédito Agrícola, Ricardo Silva, CTO da Cisco, Ricardo Mendes, Technology Operations & Digital Security Director da Câmara Municipal de Oeiras e um representante do SIS, o organismo que tem, inclusivamente, desenvolvido um trabalho intenso na análise de agentes de ameaça, entre eles agentes estatais e não-estatais e hacktivistas, procurando perceber a forma e o porquê dos ataques. “Encontramos a aceleração de ameaças, um modus operandis que já encontrávamos. A centralidade na pessoa continua a ser um dos focos das ameaças”, começou por referir o representante do SIS, que destaca o roubo de credenciais, os infostealers e o ransomware, que continua presente numa ótica de tentar impedir recuperações, com ataques contra backups que têm como intuito paralisar instituições e organismos. “A cadeia de fornecimento tornou-se, também ela, um alvo estratégico”, alertou o representante, que apontou ainda para o hacktivismo que “vai cada vez mais longe”, com ataques contra sistemas OT. Na perspetiva de quem atua na administração pública, Ricardo Mendes admite que não existem diferenças entre público e privado na forma como se lida com as ameaças. No entanto, o especialista da Câmara Municipal de Oeiras destaca a transparência como uma das características que cria maior exposição, o que “facilita muito os ataques orientados”. Por outro lado, a recuperação continua a ser, de acordo com o especialista, “o pilar basilar da continuidade de negócio”, onde o município tem procurado investir, a par da sensibilização e da formação dos próprios recursos. Marco Bastos não tem dúvidas de que a IA está a evoluir “para formas que nenhum de nós conseguiria adivinhar”, com escalabilidade e velocidade que abrem espaço para a evolução dos próprios ataques. A visão do IT Director do Crédito Agrícola está alinhada com os colegas de painel, na medida em que clientes e colaboradores assumem também eles o papel de vetor de ataque. É neste ponto, referiu o responsável, que tem de haver especial investimento, sobretudo num setor onde as questões regulamentares como o DORA obrigam consequentemente a um maior controlo. Do ponto de vista da Cisco, Ricardo Silva partilhou que o fabricante tem apostado no desenvolvimento tecnológico, com novas funções e o acompanhamento dos desenvolvimentos mais recentes do mercado ao nível do IA. “O nosso foco é cada vez mais infraestrutura, observabilidade e resiliência. Embebido nisto está a segurança, que tem de estar persistente em todas as componentes. Não deve ser uma área isolada; tem de fazer parte de todo o processo, tem de estar integrada”, garantiu o CTO. Resiliência exige tecnologia, processos e pessoasNa Logicalis, a inteligência artificial esteve sempre no radar. No entanto, os últimos anos revelaram uma mudança de paradigma: “Nos últimos quatro anos só os descrentes é que achavam que isto não ia mudar na área da cibersegurança. Mas mudou”, constatou Artur Martins. O integrador tem testado várias iniciativas, algumas delas já em desenvolvimento nos clientes que devem, desde logo, conhecer a infraestrutura que têm para “saberem o que proteger”. A gestão de topo está também a assumir uma nova sensibilidade face ao tema. “A resiliência não é só tecnológica, no nosso caso também é operacional. No fim do dia é complementada também com processos e pessoas”, observou Marco Bastos, que sublinhou a necessidade de testar, experimentar e garantir a implementação das ferramentas certas para a proteção das próprias organizações. Numa previsão futura, o comprometimento da cadeia de software é, na visão do representante do SIS, a maior preocupação para os próximos tempos, uma vez que aumenta também o grau de dificuldade de deteção. |
Receba todas as novidades na sua caixa de correio!
ITS CONF
IT Security Conference 2026 oficialmente esgotada. Junte-se a nós gratuitamente via Zoom
ANALYSIS
Portugal entre os mais afetados por ciberameaças na Europa
NEWS
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”
NEWS
Microsoft ativa backup de definições por defeito no Windows 11 empresarial
EXPERT
47 dias: o prazo que vai obrigar as organizações a automatizar a confiança digital
NEWS
Windows desatualizados vão perder acesso a atualizações de segurança
NEWS
OpenAI despede três investigadores de segurança após disputa interna
NEWS
CNCS reúne autarquias para reforçar Cibersegurança
NEWS
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”
NEWS
Apple vai reforçar controlo de acesso ao disco no macOS devido à IA