
Analysis
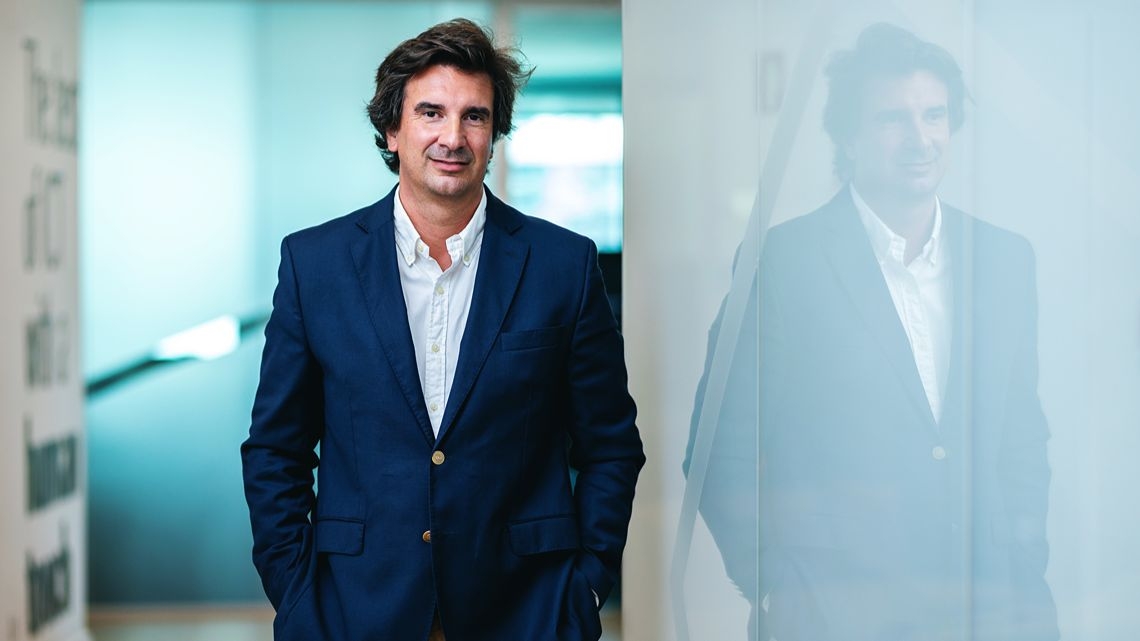
Miguel Gonçalves, CISO da Vinci Energies Portugal, fala sobre a evolução do papel do CISO, a necessidade de equilibrar risco e negócio e os desafios que a adoção de inteligência artificial está a trazer à cibersegurança
Por Rui Damião . 02/10/2026
|
O Miguel trabalhou cibersegurança dos dois lados, como consultor externo e como CISO interno. Que conselho dava a clientes há alguns anos que sente que, hoje, estava incompleto? É uma questão muito relevante porque estamos a falar de contextos diferentes. Um consultor externo que chega numa organização não tem, de facto, um conhecimento profundo dessa organização; é uma entidade externa, é alguém independente que leva um conjunto de pessoas, de boas práticas e de ferramentas. No fundo, leva o conhecimento que acabou por obter, fruto da sua experiência de consultoria, porque é uma experiência que acaba por permitir que o profissional tenha um conhecimento bastante heterogéneo dos diferentes verticais do negócio. O que acontece é que este consultor acaba por trazer esse conhecimento para uma organização, mas onde o conhecimento profundo do mesmo sobre a própria não existe. Diria que há aqui um ponto que é um fator muito diferente. Alguém que chega a uma organização enquanto consultor independente faz uma análise inicial, mas nunca conhece a fundo o próprio contexto da organização, não conhece a fundo a cultura da organização, o estado financeiro da organização e, invariavelmente, acaba por não ter o conhecimento específico que é muito importante ter para poder mitigar riscos. Quando nós estamos numa organização e trabalhamos internamente para essa organização, há um conhecimento mais profundo que nos permite, muitas das vezes, chegar a conclusões de uma forma mais ágil, porque conhecemos os processos internos e a cultura da organização e esse conhecimento permite- nos tomar decisões e auxiliar na tomada da decisão que estão moldados à organização. Tendo o privilégio de conhecer os dois lados da moeda, o conselho que daria é que one size doesn't fit all. Portanto, não pegarem numa framework que é uma framework reconhecida ou que possa ser uma framework reconhecida internacionalmente, levá-la para uma organização enquanto consultores e tentar que ela caiba naquela cultura. É muito importante que todos estes projetos de consultoria tenham uma componente de gestão de mudança. A gestão de mudança, quando falamos em segurança de informação, é muito importante, porque estamos a falar em temas que extravasam a pura tecnologia, a pura integração, e esta gestão de mudança e este conhecimento da cultura própria daquela organização vai permitir maior sucesso nos resultados que se pretendem atingir. As pessoas que entram agora no mercado costumam chegar tecnicamente bem preparadas. Há alguma coisa que a formação académica ou as certificações continuam a não ensinar? Essa é uma questão também muito pertinente e eu acabo invariavelmente por ter opinião credível sobre essa matéria porque o tema das certificações é um tema que me acompanha. Sabemos que as certificações são extremamente importantes neste mercado, mas é importante dar nota de que uma certificação não é o garante de conhecimento. A certificação atribui ao profissional um selo que lhe permite trabalhar em determinados meios; não atribui as competências ao profissional. Isto é um aspeto muito importante e, para as gerações mais novas que, saídas da faculdade, têm logo uma ambição muito grande em obterem um conjunto enorme de certificações e colecionarem autênticos álbuns de certificações, é um erro. Muitas das certificações devem ser obtidas no momento certo e devem, no fundo, reforçar e consolidar a experiência que é decaída ao longo dos anos. No que toca à academia, e este ano vou ter o privilégio de dar aulas tanto no ISCTE como no IPAM sobre estas matérias, a academia está a efetuar um trabalho em Portugal muito interessante relativamente ao tema da segurança de informação. Durante muitos anos, os profissionais que começaram a trabalhar em segurança de informação e cibersegurança eram sobretudo profissionais que vinham do IT, das tecnologias; o engenheiro informático, o engenheiro eletrotécnico e telecomunicações. O que o mercado e as organizações estão a perceber, e ainda bem, é que o especialista em segurança de informação ou o especialista em cibersegurança não é necessariamente um especialista em tecnologia. A academia adaptou-se e neste momento já temos uma série de cursos executivos, nomeadamente pós-graduações em diversas faculdades públicas e privadas, já temos licenciaturas e mestrados muito focados na segurança de informação e na cibersegurança. Ou seja, não estão exclusivamente focados no IT, estão também focados em outras matérias: a gestão, a capacidade de entender e de criar rapport com o próximo, a capacidade de saber orquestrar dentro de uma organização áreas heterogéneas – desde um RH a uma área tecnológica, a um C-level. Esta capacidade que os novos cursos permitem que o aluno saia da faculdade com competências que extravasam a tecnologia. Isto é muitas vezes, ou foi durante muitas vezes, um mito que a cibersegurança e a segurança de informação eram um tema tecnológico e não é e a academia está a adaptar-se nesse sentido. Há um conjunto de profissionais que está neste momento a formar-se nas faculdades, nos politécnicos, e que acredito que nos próximos anos venha reforçar o nosso mercado, porque de facto, neste momento, ainda há um gap grande. Temos muitos especialistas, temos muitos tecnológicos, temos muitos gestores, mas depois há o gap para a segurança de informação e da cibersegurança, que no fundo é aqui um mix entre estes dois mundos e que, volto a frisar, a academia está a ajustar os seus planos curriculares e está neste momento a promover iniciativas através dos cursos executivos, das pós-graduações, mestrados e licenciaturas, que estão alinhadas com esta necessidade. Vejo que daqui a uns três, quatro, cinco anos, começa a existir aqui um equilíbrio relativamente ao mercado. Numa organização com a dimensão e complexidade internacional da Vinci Energies, como se equilibra a padronização global de políticas de segurança com as especificidades regulatórias e culturais do mercado português? Este é um tema que é transversal a todas as organizações e que nos remete para um dos grandes dilemas da segurança de informação neste momento, que é, em muitos casos, a ausência de governance. Temos aqui vários layers. Um tema relativamente às políticas da organização, às questões regulatórias e as questões culturais. À data, uma organização tem de conseguir encaixar na sua cultura algo que é uma obrigação. Por outro lado, terá de cumprir com guidelines que muitas vezes acabam por surgir numa perspetiva top-down, muitas vezes guidelines de grupo, e essas guidelines têm de ter a capacidade de conseguir absorver as obrigações legais específicas da geografia e serem moldadas à cultura. Mais uma vez está alinhado com aquilo que disse há pouco e que possivelmente a experiência da consultoria permite ter essa visão, em que nada é estanque. Quando uma organização tem de cumprir um conjunto de guidelines de grupo ou da própria estatutária, naturalmente não as pode colocar em causa, mas tem de tomar em consideração duas coisas: até que ponto é que essas guidelines de grupo estão alinhadas com as aglomerações legais? Porque as obrigações legais não têm volta a dar e têm de ser garantidas e a organização e as políticas de organização não se podem sobrepor às obrigações legais. Por outro lado, não vamos dizer que a cultura se deve sobrepor às políticas da organização, claro que não, mas deve existir sensibilidade por parte da gestão de topo, por parte de quem decide, para que as políticas da organização tomem em consideração a cultura, sem nunca chocar com as obrigações legais. Isto é um trinómio que aparentemente é simples, mas que requer gestão de mudança, requer uma análise cuidada e pormenorizada, porque qualquer desvio num destes vértices pode provocar um problema grande de organização. Se o tema da cultura é tomado em consideração em excesso, ou se o tema das políticas torna a organização muito rígida na forma de atuar, ou se existe uma preocupação excessiva com o tema regulatório, então temos aqui desequilíbrio na estrutura da organização. Isso significa que este equilíbrio deve ser mantido através de uma monitorização contínua, seja por ações que tentem manter e preservar a cultura em alinhamento com os princípios e os valores da organização, seja através de um alinhamento constante entre os departamentos de compliance e de legal. Qual sente que foi a decisão de segurança mais difícil de ‘vender’ internamente? Não por ser tecnicamente complexa, mas por exigir mudar comportamentos ou prioridades de pessoas fora da equipa de segurança? Não vou especificar um problema em concreto, mas sim o tema de uma forma geral. O tema da segurança de informação e tema da cibersegurança – dou sempre esta separação porque são temas diferentes, mas que se complementam e estão de mãos dadas – são temas, para todas as organizações, muitas vezes vistos como um custo. Sendo visto como um custo e não sendo visto como uma área que traga valor financeiro para a organização, não é visto como uma atividade core; é visto como uma atividade de suporte, o que significa que, em última instância, qualquer tipo de investimento é escrutinado porque as organizações procuram gerar valor. O tema da segurança de informação e da cibersegurança, durante muitos anos, em muitas organizações, acabava por ser algo que gerava despesa, não valor. O que está a acontecer nas organizações é que há uma sensibilidade muito grande para estes temas, estas matérias, e o tema, já por si, suscita a atenção da gestão de topo e há uma abertura muito grande para estas matérias. Neste momento, o tema da segurança de informação não é de todo um tema visto como um custo, é visto como uma área extremamente importante e já há uma sensibilidade muito grande, mas é uma questão cultural. Como é que se mede, na prática, se um investimento em segurança está a valer a pena quando o sucesso é, por definição, a ausência de incidentes? As coisas têm mudado, mas o que noto, e até na perspetiva enquanto estive do lado da consultoria, é que existem muitos decisores, muitos responsáveis diários que não têm o pitch adequado quando tentam vender investimento em cibersegurança. Vou dar um exemplo. Se efetuar uma alteração na minha plataforma de CRM rapidamente consigo fazer um business case e consigo mostrar que com aquela plataforma nova de CRM consigo aumentar o meu número, por exemplo, de acessos, consigo disponibilizar mais soluções aos meus clientes, tenho mais capacidade, logo, potencialmente, vou conseguir aumentar o meu número de vendas. Tenho um business case que suporta que aquele investimento poderá vir a trazer retorno em dois, três anos porque é algo que está diretamente associado às atividades core da empresa e diretamente associado à capacidade da mesma gerar valor. Quando decido investir, por exemplo, numa nova firewall, ou quando eu tento instalar uma solução PAM ou IAM, ou o que seja, não consigo fazer este tipo de retorno porque investir nessa solução não vai trazer de forma direta um business case para conseguir ter incoming financeiro. O que tenho de fazer é ter um business case que mostre e que possa evidenciar o impacto negativo que a não atualização ou não instalação ou não investimento nessa nova solução pode trazer para a organização. Cada um saberá do seu negócio e organização, mas é algo muito simples de fazer. Se a minha organização, fruto de um ataque e do não investimento em determinada solução, estiver parada cinco minutos, uma hora, duas horas, 24 horas, uma semana ou um mês, qual é o prejuízo financeiro que vou ter? Depois, qual é o prejuízo reputacional, que é algo muito difícil de quantificar? Quando faço este business case, consigo ter estes números – num minuto consigo ter ‘x’ de faturação, em cinco minutos terei ‘y’ – e é muito fácil justificar que este investimento de 20 ou de 30 mil, que até podia não estar em orçamento, mas que fruto das vulnerabilidades recentes e fruto do que está a acontecer no mercado, tenho mesmo de investir nessa solução para ter uma camada adicional de segurança. Quando vou apresentar a solução e me é dito que não há budget, então aí tenho de apresentar estes números e tenho de justificar que estes 30 mil significam para a organização que posso, no limite, não perder dinheiro. O racional do ROI puro e duro deve ser um pouco invertido. Não o que é que eu vou ganhar financeiramente, agora o que é que eu vou conseguir garantir e preservar para não ter perdas financeiras e reputacionais, que essas são, aí sim, muito difíceis de quantificar. Nos próximos cinco anos, que competência não técnica vai pesar mais na diferença entre um bom CISO e um CISO apenas tecnicamente competente? Acima de tudo, e fazendo uma analogia, o CISO deverá ser o maestro. O maestro tem a capacidade de orquestrar aquele conjunto de pessoas, tem a capacidade de conhecer as características de todos os instrumentos, não sendo necessariamente um especialista em todos os instrumentos, poderá em tempos ter sido alguém que tocou determinado instrumento e tem essa capacidade e essa especialização, mas deve ter a capacidade de interagir com todos os músicos, conhecer os instrumentos e identificar as lacunas de cada um e perceber como é que o instrumento A pode trabalhar com o instrumento B. O futuro CISO tem de ser alguém que tenha soft skills para conseguir criar rapport com os diferentes elementos de uma equipa, seja uma equipa de resposta a incidentes, seja uma equipa de monitorização, seja a gestão de topo, seja a equipa pura e dura de IT. Defendo que CISO é um papel que se conquista, ou seja, é-se CISO porque, de facto, há anos de experiência e histórico acumulados porque, acima de tudo, o CISO deve ser alguém que tem a capacidade de orquestrar, mas com conhecimento de causa, que vai transpirar confiança junto do próximo. Transpira-se essa confiança através de conhecimento; quando eu não revelo ter conhecimento, vou criar descrença junto do próximo. A função de CISO deverá se ruma função de alguém com alguma senioridade, que tenha a experiência, o conhecimento e que tenha, no fundo, esta capacidade de saber orquestrar e ter as tais soft skills. Isso é essencial. Houve alguma decisão ou situação em cibersegurança que o tenha feito mudar de ideias sobre algo em que acreditava firmemente? A verdade é que, independentemente de existirem normativos, frameworks, uma legislação ou diretrizes da empresa, muitas vezes teremos de gerir o risco. Temos de analisar até que ponto a implementação de um ou outro controlo pode chocar com os princípios da organização e a agilidade da organização. Há uns anos seria mais estanque e mais rígido no cumprimento do normativo ou de uma framework, mas nos últimos anos acabei por ser mais ágil e tomar mais em consideração a cultura, as políticas e as diretrizes da organização para fazer cumprir as obrigações legais, mas sem nunca chocar com a agilidade da empresa. Diria que comecei a ter uma visão mais ágil, mais elástica e mais fluída na altura do Regulamento Geral de Proteção de Dados em que, de facto, as organizações começaram a estar muito preocupadas com este tema do RGPD e fomos com as nossas equipas para o terreno e implementar soluções que, em muitos casos, eram bloqueadoras. Aí confesso que comecei a mudar um pouco a forma de implementar controlos e tomar mais em consideração a cultura da organização e fazer um processo de gestão de mudança mais acompanhado para não nos tornarmos agentes bloqueadores e nos tornarmos agentes de mudança, mas que consigamos manter os níveis de eficiência e de eficácia que são pretendidos na organização. Geralmente, quando falamos em segurança de informação, cibersegurança, privacidade – curiosamente, quando falamos em Inteligência Artificial [IA] ainda não se fala sobre isso – pensamos que nos vai dar mais trabalho; se estou preocupado com a segurança da privacidade, tenho de fazer mais um ou dois cliques, tenho de percorrer este e aquele workflow. Em alguns casos, poderá ser assim. Agora, a forma como embrulhamos a solução e os controlos é que tem de ser inteligente. Mencionou os controlos e a inteligência artificial. O que sente que vai mudar, numa altura em que temos agentes a comunicar com redes internas e externas e ataques automatizados? O que mais o preocupa? O tema da IA, este treino da IA, está a trazer aqui um problema, que é, como frisou muito bem, a disseminação de LLM e de agentes de IA por todas as organizações. A IA neste momento é vista de uma maneira em que quem utiliza é alguém que é um visionário; vamos utilizar a IA, vamos acelerar, é fantástico para fazer PowerPoints e para enviar e-mails. Sou apologista que a nível da academia as coisas vão mudar bastante. Não vamos eliminar, pelo contrário: os alunos devem utilizar IA, as pessoas devem utilizar IA e as organizações devem utilizar IA. Agora, devem utilizá-lo de uma forma controlada. O que está a acontecer neste momento é que essa forma controlada não está a ser adotada. Falando de uma questão mais técnica, uma forma controlada é utilizar um agente dentro de um tenant meu. Por exemplo, a Microsoft utiliza o Copilot; no nosso caso, acabamos por ter o nosso tenant. Temos um silo onde a informação está ali estanque e não há vazamento de informação. Mas, de facto, com o conjunto de soluções e de agentes que estamos a ver neste momento, há uma utilização não controlada por parte das organizações. Isto vai nos trazer aqui um problema. Primeiro, perco o controlo de onde está a minha informação e por quem é que ela está a ser utilizada. Segundo, posso atribuir determinado tipo de autonomia a um agente ou um modelo de IA que pode vir a trazer consequências que nem conheço à data. O tema de IA não é de agora. A IA já existe há muitos anos e já há muitos anos tinha estudado LISP. Agora estamos a falar de outro tipo de IA, que é a IA generativa, que tem a capacidade de se reinventar, que naturalmente não tem ética, não tem sentimentos, mas não sabemos muito bem o que é que poderá vir a acontecer. Preocupa-me muito que neste momento exista uma utilização desenfreada e não controlada de IA. Os controlos modernos não protegem tudo – até porque não sabemos o que é o tudo –, estamos todos a apalpar terreno e temos um risco muito grande de as organizações perderem por completo o controlo, por um lado, da informação e, por outro, dos agentes que foram construídos. Há um tema que é uma guerra completamente perdida e que já está a trazer problemas muito grandes na sociedade, questões políticas, económicas e militares, que é a desinformação. Neste momento já ninguém consegue distinguir o que é uma imagem verdadeira ou o que é um vídeo falso. Como é que as organizações o podem combater: com políticas restritas relativamente à utilização do IA, com regras claras, com awareness, com sensibilização e com formação. Vai ser suficiente? Acho que não. Que conselho dá a quem está a começar hoje em cibersegurança? Tenho dado estes conselhos quase diariamente ao meu filho que quer seguir esta área e é um bom exemplo. Os miúdos que neste momento começam a pensar em trabalhar na cibersegurança pensam muito em hacking, nos pen testing, em trabalhar com blockchain, na IA. Mais uma vez, tem uma visão muito tecnológica. A cibersegurança é um tema da sociedade, é um tema social, é, acima de tudo, um tema que envolve políticas, processos e pessoas e tecnologia, naturalmente. O grande conselho que dou para quem quer trabalhar nesta área é que é importante especializarem-se e terem a sua formação numa base tecnológica para conseguirem ter um entendimento do ecossistema da segurança de informação e da cibersegurança, mas deverão também ter formação – pode ser através da sua licenciatura, pode ser depois de uma pós-graduação – em gestão de sistemas de informação. Isso é muito importante, porque esta capacidade de ter uma visão helicóptero é necessária na segurança de informação e é essencial para o sucesso do profissional. A ausência desta visão helicóptero torna a visão do profissional muito redutora e muito focada na tecnologia e aí não se consegue ter sucesso numa organização que utiliza a tecnologia como suporte, não como core e que, em cima de tudo, é constituída por pessoas. O conselho é não se limitar à tecnologia, fazer a sua formação académica em cursos que são permanentemente tecnológicos, mas depois tentar encontrar outros caminhos, nomeadamente através de pós-graduações ou mestrados. Não obstante, como eu há pouco já dizia, as licenciaturas em cibersegurança neste momento já trazem também esses add-ons e já capacitam os mais novos em temas que extravasam a tecnologia. |
Receba todas as novidades na sua caixa de correio!
NEWS
IA é associada a ataque com fuga de dados em Espanha
NEWS
CISA recomenda cyber decoys para detetar ataques
NEWS
MSP reforçam papel na gestão da cibersegurança
THREATS
CNCS alerta para falhas críticas na Cisco e Check Point com acesso root
S.LABS
NIS2 e segurança de Endpoint em destaque no IT Pulse Portugal 2026
ANALYSIS
Agentes da OpenAI contornaram restrições para comunicar através da web
ANALYSIS
Identidade está na origem de 85% do ransomware no ensino
ANALYSIS
Barracuda alerta para abuso de software legítimo
ANALYSIS
Aplicações web têm em média 20 vulnerabilidades
ANALYSIS
Identificados os principais riscos na construção de data centers de IA