
Blue team
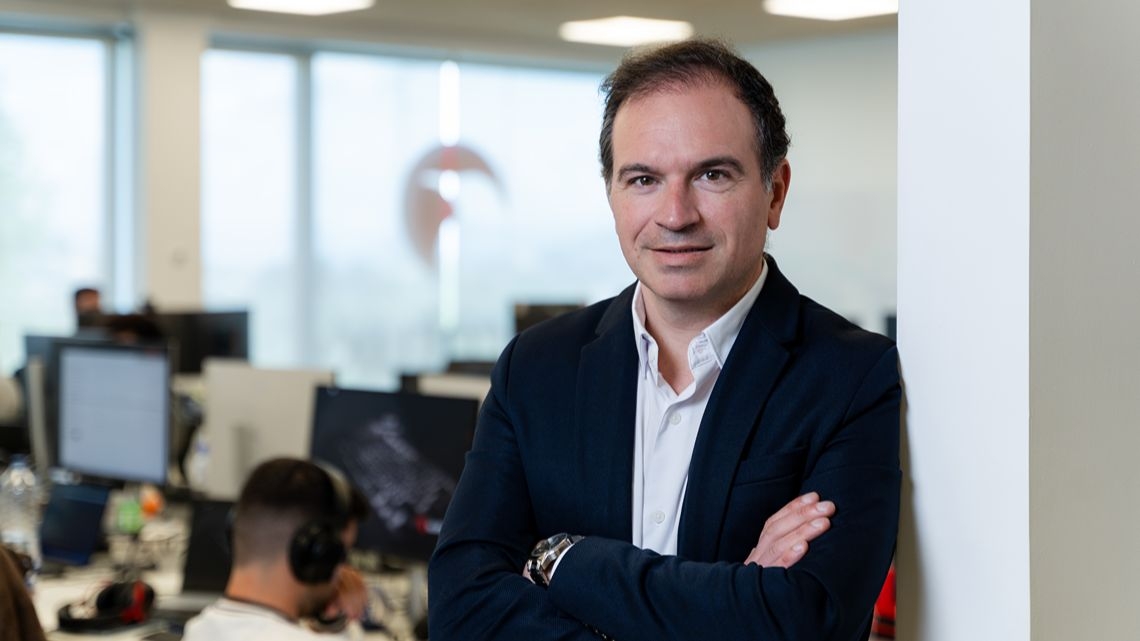
A Eurotux desenvolveu a sua área de cibersegurança a partir da experiência acumulada na resposta a incidentes. Ricardo Oliveira, CISO da empresa, aborda a evolução das ameaças, o impacto da IA e os desafios dos CISO
Por Marta Quaresma Ferreira . 12/10/2026
|
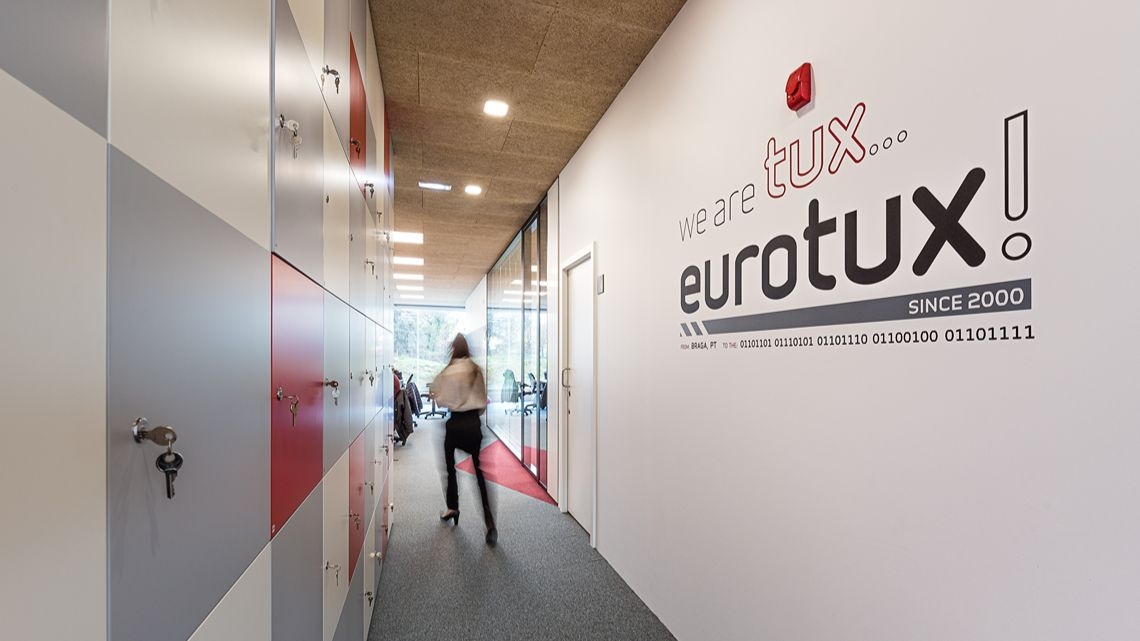
Estabelecida há 26 anos, a Eurotux teve a oportunidade de participar em diversos projetos relacionados com Incident Response ao longo das mais de duas décadas de atividade. E foi neste âmbito que nasceu a área de cibersegurança da organização portuguesa, numa fase em que o ransomware ainda não existia, mas onde as ameaças eram já uma realidade para os sistemas dos clientes. Ricardo Oliveira, CISO e Chief Solutions Officer da Eurotux, explica que a empresa teve a oportunidade de experienciar, desde muito cedo, “como é que um atacante ataca”, testemunhando as consequências destas ações para as empresas e organismos. Experiência com incidentes molda ofertaA experiência adquirida, aliada ao apoio fornecido a diversos episódios de ciberataques – como o do Grupo Impresa, em 2022 –, levou a empresa portuguesa a criar unidades específicas e dedicadas à cibersegurança. A solução mais conhecida e com uma forte procura é o SOC, com uma monitorização permanente de segurança, 24 horas por dia, que pretende responder às ameaças mais eficazes e cada vez mais sofisticadas, potenciadas também pela Inteligência Artificial (IA). No portfólio de soluções encontram-se ainda serviços ad hoc tradicionais, análise de mobilidades, testes de intrusão e de phishing e serviços de conformidades com normas (ISO 27001, NIS2 e DORA). Regulação contribui para uma maior consciencializaçãoSe, por um lado, os casos dos ciberataques à Vodafone e ao Grupo Impresa geraram um maior awareness junto das organizações derivado da sua dimensão e exposição, por outro, a regulação e o maior foco de compliance, com diretivas como a NIS2 e o DORA, levou a que as empresas procurassem identificar e compreender como endereçar melhor os riscos.
“Estes eventos marcantes em Portugal e a legislação trouxeram a cibersegurança para a mesa de reuniões das organizações”, refere o responsável. Ricardo Oliveira aponta ainda para outro fator – o nível técnico. “Até então, a cibersegurança era tipicamente um tema apenas técnico, com muito pouca prioridade, com pouca visibilidade e, essencialmente, era um saco onde se tinha de colocar dinheiro e não se conseguia perceber muito bem o benefício”, frisa. Na visão do CISO, os requisitos da regulação colocaram a cibersegurança no patamar das administrações e criaram um contexto que implica alterações significativas, não só de orçamentos e equipas, mas, sobretudo, de perceção sobre o nível de risco. “Tudo depende da maturidade dos dois lados – técnico e decisor –, para em conjunto, ter um casamento que funcione”, reitera Ricardo Oliveira. Investir de forma inteligentePerante o dilema sobre onde as organizações devem concentrar o investimento para melhorar a capacidade de deteção, de resposta e de recuperação, a balança, refere, tende a “pender um bocadinho para a recuperação”. O responsável considera que a evolução das capacidades de ataque, nomeadamente com o recurso a inteligência artificial, aumenta a possibilidade de um incidente provocar danos significativos nos sistemas das organizações, ainda que não seja possível prever o rumo. O investimento deve, por isso, abranger mecanismos que permitam à organização retomar a atividade depois de um incidente. “Se eu não investir na recuperação, disaster recovery, testes, cópias de segurança imutáveis e à prova de tudo e mais alguma coisa, pode dar-se o caso de eu ficar sem nada”, alerta. Com a IA a aumentar as capacidades disponíveis para os atacantes, Ricardo Oliveira defende assim um reforço deste pilar da cibersegurança: “Deve existir uma inclinação para um dos pilares, que é a recuperação, que é o que nos vai salvar no fim do dia”. Inteligência artificial sim, mas com controloPara o responsável, a adoção de IA na cibersegurança deve ter como princípio fundamental a soberania tecnológica. Em causa está a dependência de modelos controlados por entidades estrangeiras que pode representar um risco caso o acesso à tecnologia seja limitado ou interrompido por decisões externas. Ao mesmo tempo, a utilização de IA está a acelerar os ataques. “Há oito, nove meses, os ataques demorariam às vezes semanas; agora demoram horas, às vezes minutos”, refere. Esta mudança aumenta a importância da deteção e obriga a reforçar as capacidades defensivas porque, garante Ricardo Oliveira, “se os atacantes têm IA para atacar, então é bom que o pilar da deteção também use IA para ter as capacidades aumentadas, porque senão é uma luta desigual”. A Eurotux optou, por isso, pela utilização de modelos abertos na sua própria infraestrutura, mantendo controlo sobre a tecnologia, o treino e a forma como é utilizada. “Temos controlo sobre a tecnologia, controlo sobre o treino, controlo sobre o que é que ela faz e como é que é usada, para não ficarmos dependentes de terceiros”, explica Ricardo Oliveira. Esta abordagem já está também a ser aplicada na defesa da própria organização e dos clientes. A linguagem do negócioNa ótica da proteção contra possíveis ameaças, o CISO defende que as empresas devem procurar cada vez mais estabelecer pontos e solicitar ajuda junto das autoridades nacionais, como é o caso do Centro Nacional de Cibersegurança, através da comunicação de incidentes de segurança, com troca de informação e abertura “para ser ajudado”. Outro dos conselhos implica ganhar maturidade: “Um CISO tem de ter, efetivamente, uma ‘costela técnica’, isso nunca vai deixar de acontecer, mas deve subir a nível de maturidade para conseguir chegar aos conselhos de administração”. Uma vez aqui chegados, o desafio seguinte passa por conseguir levar a discussão para o nível da gestão, traduzindo conceitos técnicos em risco e impacto para o negócio. Em vez de centrar a conversa nas tecnologias utilizadas, os CISO devem, na visão de Ricardo Oliveira, demonstrar de que forma o investimento permite reduzir a exposição da organização. No entanto, alerta que o recurso a uma linguagem excessivamente técnica pode revelar-se um entrave na aproximação à gestão. “Se continuarem a falar no EDR, XDR, NDR e afins, vamos continuar no mesmo”, alerta. A mudança exige, assim, maior maturidade por parte dos responsáveis tecnológicos e capacidade para comunicar com quem toma as decisões dentro das organizações. “O meu conselho principal é subir o nível de maturidade para conseguirem conversar com quem os pode ajudar”, afirma. No fim, e uma vez nos conselhos de administração, o intuito é desconstruir o lado técnico da discussão e enquadrar a cibersegurança sempre numa perspetiva de gestão, risco e proteção da própria organização. |
Receba todas as novidades na sua caixa de correio!
ANALYSIS
A recuperação de ransomware falha antes de chegar aos dados
THREATS
Falha no SharePoint explorada em ataques
S.LABS
Inteligência Artificial: quem está realmente no controlo?
ITS CONF
IT Security Conference 2026 oficialmente esgotada. Junte-se a nós gratuitamente via Zoom
OPINION
A gestão de vulnerabilidades não pode avançar à velocidade humana num mundo à velocidade da IA