
ITS Conf
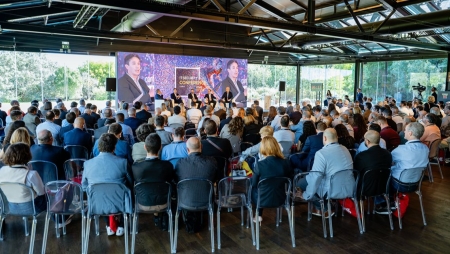
A adoção da inteligência artificial amplia a superfície de ataque e desafia os modelos de governação. Carlos Miranda, da Estoril-Sol, Rui Cabral, do Grupo Mosqueteiros, Gonçalo Pinho Falcão, da Bosch Home Confort e Diogo Pata, da Crowdstrike, debateram como controlar agentes autónomos, proteger dados e adaptar a resposta às ameaças
Por Marta Quaresma Ferreira . 23/10/2026
|
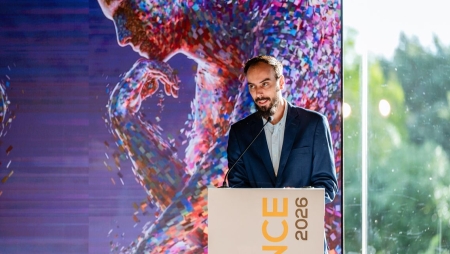
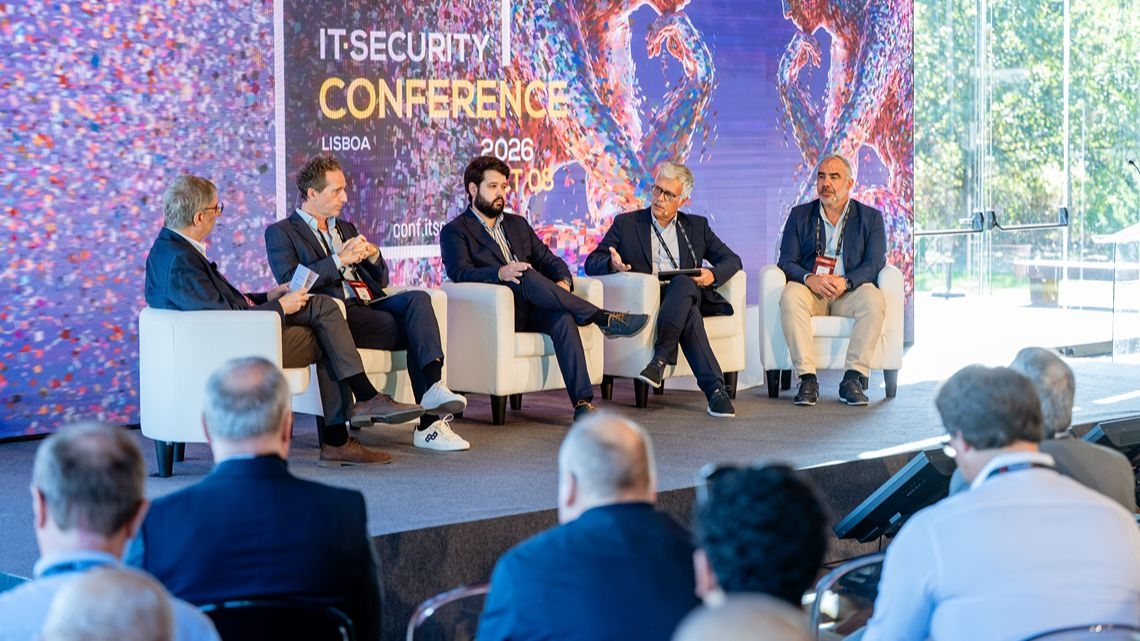
A Inteligência Artificial (IA) e a sua dimensão de segurança e governança foi a premissa para uma das mesas-redondas da IT Security Conference 2026. No arranque da conversa, Carlos Miranda, Diretor de Sistemas de Informação da Estoril-Sol começou por referir que o primeiro desafio implica “aceitar a realidade”, dominada por ferramentas de IA que “estão já democratizadas e são de muito fácil acesso”. Depois dos desafios levantados pelo shadow IT, o shadow AI traz questões de partilha de informação, muitas vezes confidencial. Na visão do Diretor de SI, o shadow agent será a próxima dimensão a merecer a atenção dos responsáveis de segurança e IT. “A grande preocupação é, efetivamente, perceber aquilo que temos dentro da organização, associando aqui uma identidade”, considerou. Neste âmbito, Carlos Miranda defendeu a criação de uma framework que permita elaborar um passaporte, uma identificação sobre o agente, onde conste a sua caracterização, as funções atribuídas e a própria responsabilidade. No contexto do Grupo Mosqueteiros, que goza de uma ampla distribuição geográfica, o desafio é “garantir que todos possam beneficiar da IA, assente numa base comum de segurança”, começou por contextualizar Rui Cabral, CISO do Grupo. Para combater a possível utilização de modelos que coloquem a organização em risco, o Grupo tem procurado disponibilizar “ferramentas corporativas” para que os colaboradores “possam aceder às plataformas de forma segura, com ferramentas aprovadas”. O Grupo tem recorrido à IA para desenvolver aplicações e soluções, fornecendo cada vez mais ferramentas à própria tecnologia para a controlar. Neste âmbito, o CISO sublinhou que é necessário “controlar a própria IA e não deixar que a mesma controle as nossas operações e ponha em causa todas as operações existentes”. Entre a colaboração e a segurançaO CSO da Bosch Home Comfort considera que a IA “começa a ser um facilitador que desbloqueia barreiras culturais” e permite recuperar de forma próxima projetos comuns a várias geografias. “Em equipas multidisciplinares, onde temos know-how diferentes, simplificar os projetos para que todos os elementos estejam ao mesmo nível potencia aquilo que é a capacidade que nós temos e o retorno no investimento que fazemos nessas equipas”, partilhou o responsável de segurança. O mais recente relatório “Global Threat Report” da CrowdStrike revela um aumento de 89% de ataques com recurso a ferramentas de IA, vetores de ataque que, frisou Diogo Pata, Sales Engineer da CrowdStrike, recorrem a vulnerabilidades já existentes nos sistemas das organizações. A mudança de paradigma, alavancada pelo surgimento de modelos de Frontier AI, encurtou o tempo que as organizações passaram a dispor para resolver “bastantes mais desafios relacionados com segurança”. Diogo Pata defendeu que é necessário olhar para o risco e “assumir que não vamos conseguir remediar todas as vulnerabilidades”, apelando a um “shift” sobre a abordagem às ameaças e aos pontos de possível falha. A definição de políticas e o controlo de agentesAo retomar a questão do shadow AI e da necessidade de estabelecer mecanismos de governação, Carlos Miranda alertou para a diferença entre definir políticas e garantir a sua aplicação efetiva. “Se nós não tivermos os controlos de execução, os runtime controls, durante o momento em que o agente está a agir, a tomar decisões e no terreno, toda esta política acaba depois num PDF, num documento que não serve para rigorosamente nada”, alertou. Para responder a este desafio, a equipa da Estoril-Sol definiu seis eixos para estruturar a governação dos agentes: identidade, autoridade, autonomia, controlo, impacto e responsabilidade. “O agente só pode ter uma autonomia diferente se efetivamente esses controlos de execução conseguirem ser comprovados”, reiterou. A intervenção humana continua a ser fundamental, mas nem sempre é possível garantir a mesma em todas as operações. Carlos Miranda distinguiu, por isso, os conceitos de human in the loop e human on the loop, defendendo uma evolução da validação permanente para um modelo de supervisão. Perante a impossibilidade de antecipar todos os comportamentos de um agente, o Diretor de SI destacou ainda a importância da segmentação, da microssegmentação e da reversibilidade das operações. Contudo, sintetizou, “a responsabilidade será sempre humana e nunca do agente”. Riscos continuam a existir, mesmo com modelos locaisRui Cabral reconheceu que a execução de modelos em ambientes controlados pela própria organização pode contribuir para reduzir determinados riscos como os que estão associados à propriedade intelectual. Contudo, alertou que “o local não é sinónimo de seguro”. “Tendo uma plataforma local, temos de assumir toda a gestão a nível da segurança, a gestão de acessos e tudo mais”, sublinhou o CISO do Grupo Mosqueteiros. Desta forma, os modelos locais e as soluções disponibilizadas através de plataformas externas não têm necessariamente de ser alternativas mutuamente exclusivas. “Na minha opinião, os dois sistemas poderão efetivamente coexistir”, afirmou, defendendo uma avaliação ajustada ao tipo de informação e às necessidades de cada organização. IA como facilitadoraGonçalo Pinho Falcão voltou a destacar os benefícios da tecnologia na simplificação dos processos e na execução de tarefas. A organização consegue, assim, “levar tarefas para a IA que não faz sentido dedicar a humanos e levar os humanos para a parte onde eles efetivamente conseguem acrescentar valor em cima do trabalho que a IA faz”. Apesar das oportunidades, o CSO da Bosch Home Comfort reconheceu que a definição e implementação de políticas de segurança ainda se apresenta como um desafio. Ainda assim, identificou na IA um instrumento de apoio à conformidade, uma vez que a tecnologia tem a capacidade de assumir um papel de “potenciador e unificador do trabalho que as equipas fazem”. Na visão do responsável, e apesar dos desafios relacionados com a cibersegurança, o recurso à IA representa uma oportunidade que justifica o investimento. Da gestão de vulnerabilidades à gestão do riscoNa última intervenção, Diogo Pata identificou cinco prioridades que considera essenciais para preparar as organizações para a evolução das ameaças potenciadas pela IA. A primeira passa por alterar a abordagem tradicional à segurança, colocando a gestão do risco no centro das decisões. As organizações devem concentrar esforços nos ativos e exposições com maior impacto potencial ao invés de corrigirem indiscriminada todas as vulnerabilidades. O Sales Engineer da CrowdStrike defendeu a necessidade de “passar a olhar a segurança não como uma gestão de vulnerabilidades, mas uma gestão real de risco”, privilegiando aquilo que está exposto e é crítico para a organização. A segunda prioridade assenta na descoberta contínua de novas superfícies de ataque. Diogo Pata alertou para as limitações das abordagens baseadas em avaliações periódicas, que podem deixar intervalos de exposição entre momentos de análise. O terceiro ponto está relacionado com a gestão das identidades e dos privilégios, onde a adoção de um modelo de zero privilege access ganha espaço. A automatização da resposta constitui outra das prioridades, para uma maior integração entre as equipas de segurança e operações, desde a deteção de um alerta até à confirmação de correção da vulnerabilidade. Por último, o responsável apelou à utilização da própria IA como instrumento de defesa. “Temos a necessidade de utilizar inteligência artificial exatamente porque existem ferramentas de IA que estão a ser utilizadas contra nós”, afirmou. A adoção destas capacidades deve, no entanto, decorrer de forma controlada e com supervisão humana. |
Receba todas as novidades na sua caixa de correio!
THREATS
Ciberataques crescem 61% num ano em Portugal
NEWS
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”
NEWS
Windows desatualizados vão perder acesso a atualizações de segurança
NEWS
CNCS reúne autarquias para reforçar Cibersegurança
COMPLIANCE
Cyber Blueprint para lá das fronteiras
ITS CONF
Rafael Almeida: “Temos de conhecer o risco para decidir dar prioridades” (com vídeo)
ITS CONF
Check Point: “É tempo de redefinirmos a cibersegurança” (com vídeo)
ITS CONF
Paulo Portas: “Esta não é uma questão de preconceito, é uma questão de controlo” (com vídeo)
ITS CONF
Claranet Portugal: “É preciso começar por aquilo que mais dói à organização” (com vídeo)
ITS CONF
Hélder Fialho Jesus: “O que temos de fazer é jogar na antecipação e criar incerteza no atacante” (com vídeo)