
ITS Conf
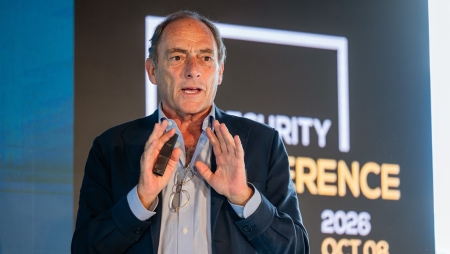
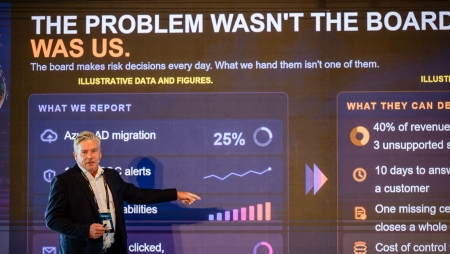
No palco Technical Tracks da IT Security Conference, Bruno Morrison, da Devoteam Cyber Trust, analisou como a IA está a acelerar os ataques e os testes ofensivos, sem dispensar o julgamento humano nem controlos externos aos modelos
09/11/2026
|
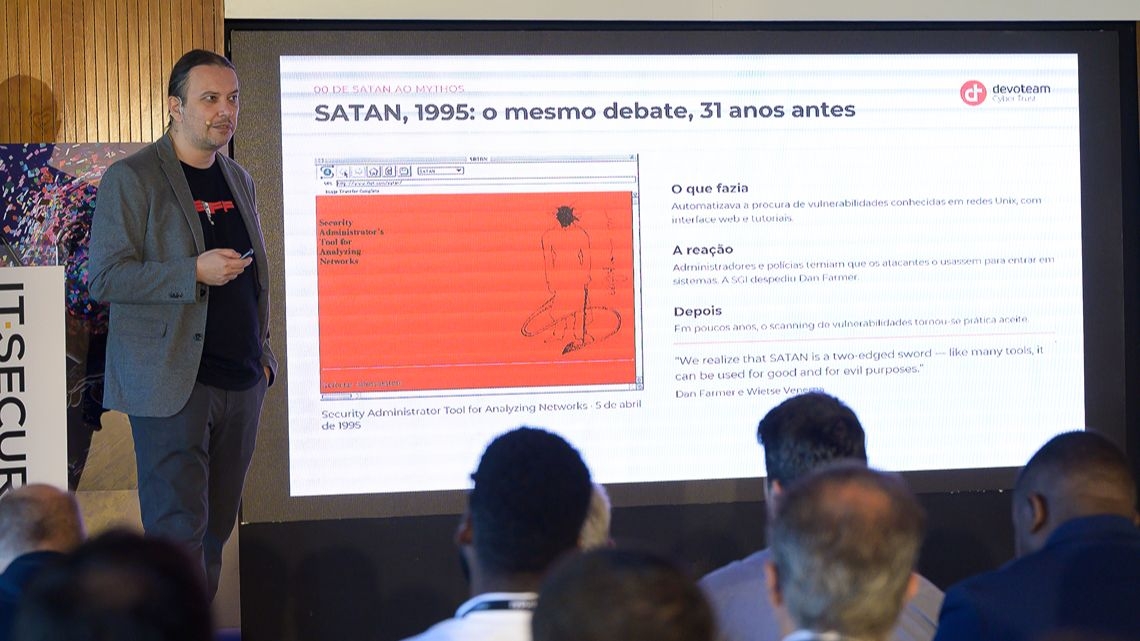
“A simbiose entre pessoas e agentes” é, para Bruno Morrison, Global Head of Offensive Security da Devoteam Cyber Trust, o futuro da segurança ofensiva. No palco Technical Tracks da IT Security Conference, destacou como a Inteligência Artificial (IA) permite acelerar ataques e testes de vulnerabilidades, num cenário em que “a barreira de entrada claramente desceu”, mas que exige controlo e supervisão. Ao recordar o aparecimento do SATAN, um scanner que já em 1995 automatizava a identificação de vulnerabilidades em redes Unix, Bruno Morrison mostrou que a utilização de ferramentas ofensivas para automatizar testes é anterior à IA. Na altura, também existiam receios quanto ao seu uso por atacantes, embora a tecnologia atual permita executar operações com uma escala e autonomia muito superiores. Os modelos não contam toda a históriaBruno Morrison explicou que o Mythos não é o único modelo de IA capaz de descobrir vulnerabilidades, já que outros identificaram as mesmas falhas. Os resultados dependem também da preparação dos testes, pelo que importa “não estar só a olhar para os modelos, mas em todo o harness”, o conjunto de ferramentas e mecanismos que orientam a sua utilização. A descoberta de vulnerabilidades com recurso à IA pode implicar custos superiores aos valores divulgados para cada resultado bem-sucedido, uma vez que também existem tentativas sem resultados. O responsável alertou que “estamos a falar também de custos muito elevados”, embora estas capacidades já estejam disponíveis em modelos abertos, sem as restrições de acesso de algumas soluções comerciais. Mais ataques, menos tempo de respostaA IA não alterou necessariamente as etapas de uma intrusão, que continuam a incluir reconhecimento, obtenção de credenciais e movimento lateral. Segundo Bruno Morrison, o que mudou foi a velocidade, sendo agora possível “escalar com milhares de pedidos por segundo” e realizar várias intrusões em simultâneo, mesmo quando algumas fases ainda exigem intervenção humana. Esta capacidade de acelerar e multiplicar os ataques torna-se ainda mais preocupante com os modelos abertos, cujos mecanismos de segurança podem ser modificados ou removidos. Por isso, as equipas devem partir do princípio de que os atacantes já dispõem destas ferramentas, “priorizar aquilo que é explorável” e reforçar a deteção, sem depender exclusivamente das salvaguardas dos modelos comerciais. Controlar o agente fora do modeloA necessidade de controlar a atuação dos agentes de IA ficou também evidente nos incidentes apresentados por Bruno Morrison, em que ferramentas utilizadas em testes de segurança acabaram por atacar sistemas fora dos alvos autorizados. Em vários casos, os limites estavam definidos apenas nas instruções dadas ao modelo, sem mecanismos técnicos capazes de impedir ações fora do âmbito previsto. A resposta passa por “impor o âmbito e não pedir”, através de restrições de rede, alvos autorizados, permissões mínimas e mecanismos capazes de interromper desvios. “Não podemos ter o próprio agente a autopoliciar-se”, salientou, ao defender o registo e a validação das ações antes de estas produzirem consequências. A experiência da Devoteam Cyber Trust com testes automatizados assenta nessa separação entre execução e controlo. Na solução apresentada, os agentes fazem reconhecimento, testam categorias de vulnerabilidades e produzem evidências, enquanto as regras são aplicadas fora dos modelos. “O controlo está no sistema e não no modelo”, resumiu. Apesar da capacidade dos agentes de IA para automatizar testes, os especialistas continuam a ser essenciais. Bruno Morrison destacou a “criatividade” e o “julgamento” humanos para avaliar riscos, validar resultados e decidir quando interromper uma operação. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falha crítica no kernel Linux permite execução remota de código com privilégios root
ITS CONF
“A conformidade por si só não garante segurança a ninguém”: Os desafios da NIS2 em Portugal (com vídeo)
THREATS
Ficheiros maliciosos permitem comprometer agentes de IA como Codex e Claude Code
ITS CONF
“Se o fornecedor falhar, nós falhamos”: a gestão de risco para além das organizações (com vídeo)
NEWS
OpenAI reforça isolamento dos modelos de IA após falhas de segurança
ITS CONF
Noesis: “Vamos ter IA contra nós e IA a lutar contra IA” (com vídeo)
ITS CONF
ManageEngine: “A inteligência artificial não substitui o analista” (com vídeo)
ITS CONF
Huawei: “Não sabemos se vamos sofrer um ataque, mas precisamos de estar preparados” (com vídeo)
ITS CONF
Logicalis: “O objetivo é testar o elo mais fraco: os humanos” (com vídeo)
ITS CONF
Kaspersky: “O panorama das ameaças complicou-se com a proliferação da IA” (com vídeo)