
ITS Conf
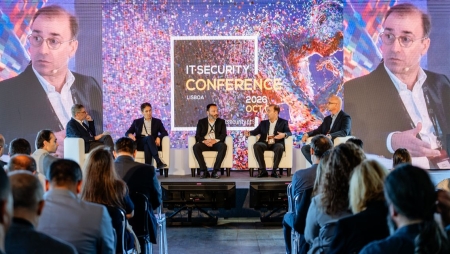
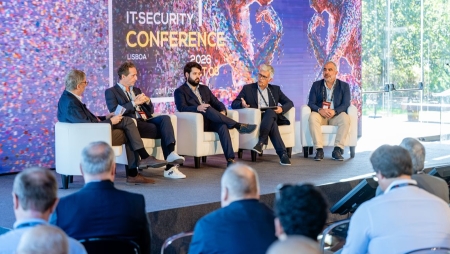
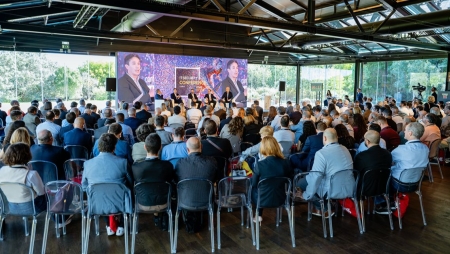
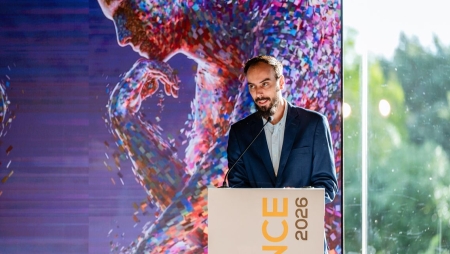
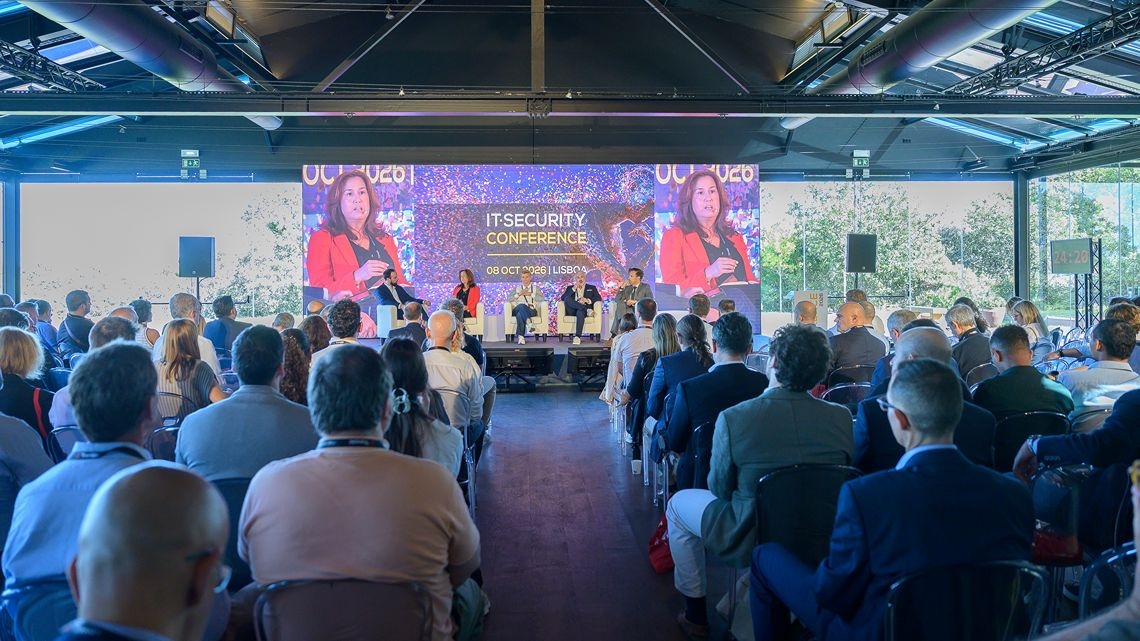
Inês Esteves, do CNCS, Luísa Varandas dos Santos, da Câmara Municipal de Sintra, Nuno Teodoro, da Hovione, e Bruno Castro, da VisionWare, debateram, numa mesa-redonda dedicada aos desafios da implementação da NIS2 em Portugal, as obrigações legais, os modelos de gestão, a conformidade e a resiliência das organizações
Por Flávia Gomes . 27/10/2026
|
A implementação da NIS2 em Portugal e os desafios associados à conformidade e à resiliência das empresas foram o mote para a terceira mesa-redonda da IT Security Conference. Com o prazo de inscrição na plataforma MyCyber a terminar a 15 de setembro, milhares de entidades concluíram o processo de registo. À data da conferência, a plataforma contabilizava “4.435 entidades”, num universo inicialmente estimado entre cinco e seis mil registos, segundo Inês Esteves, Coordenadora do Departamento de Capacitação Técnica e Organizacional do Centro Nacional de Cibersegurança (CNCS). Inês Esteves acrescentou que os setores com maior adesão neste período inicial foram entidades da administração publica, saúde, infraestruturas digitais e energia, sendo estes os setores que têm uma “grande presença naquilo que é o cumprimento de obrigação de registo”. A responsável do CNCS reforçou a importância do registo na plataforma MyCyber por parte das entidades abrangidas, ressalvando que “15 de setembro era o prazo limite para o cumprimento desta obrigação, mas não extingue a obrigação em si”. Os primeiros passos da NIS2Luísa Varandas dos Santos, Chefe da Divisão de Monitorização e Cibersegurança da Câmara Municipal de Sintra, considerou que o registo na plataforma MyCyber “foi muito intuitivo”, salientando que a “plataforma está muito bem conseguida e foi de fácil utilização”. Quanto à gestão de ativos, a responsável pela cibersegurança do Município de Sintra defendeu que esta já não deveria constituir uma preocupação nesta fase, “porque previamente a este regime tivemos outro e isso é um trabalho que todas as entidades que estavam abrangidas já tinham esse trabalho feito, sendo esta uma abordagem de maturidade”. No plano político, Luísa Varandas dos Santos destacou a resposta positiva do Município de Sintra, apontando para uma mudança de paradigma. “Anteriormente, o papel do responsável de cibersegurança era delegado no Diretor de IT, o que leva a algumas subjetividades”, explicou. No Município de Sintra, esse papel foi assumido pela vereadora com o pelouro tecnológico, refletindo um maior “esforço estratégico e compromisso que a vereação e a presidência da Câmara de Sintra têm com esta matéria”. Novos modelos de gestãoNa perspetiva de Nuno Teodoro, Global Cybersecurity Director da Hovione, os modelos de gestão da NIS2 num grupo internacional, sujeito a diferentes transposições do regime jurídico, podem variar consoante a “questão organizativa, sendo que pode haver uma gestão mais centralizada ou mais individualizada em termos de entidades legais e da sua independência”. Neste contexto, explicou que a organização optou por um modelo mais centralizado de implementação do regime jurídico. Apesar de o grupo integrar entidades localizadas em diferentes Estados-membros, foi criado um programa único que abrange todas as entidades legais sujeitas à NIS2. Nuno Teodoro considera que “não existirá uma diferença material que justifique uma adaptação tão grande, e a ideia e conceito foi a criação de algo transversal, centralizado e que majorasse as expectativas dos controlos que pudessem ser criados em cada Estado-Membro”. Com a implementação da NIS2, os prestadores de serviços de cibersegurança passaram também a integrar o conjunto de entidades abrangidas, promovendo a transição de “um modelo baseado em confiança para um modelo baseado em evidências” na relação entre clientes e prestadores de serviços, segundo Bruno Castro, Founder & CEO da VisionWare. Para o responsável, as entidades devem ser capazes de demonstrar, de forma contínua e credível, que são seguras. Contudo, este processo apresenta desafios, uma vez que garantir e demonstrar continuamente a segurança se torna “difícil para quem não é do setor”. Bruno Castro defendeu ainda a necessidade de integrar as exigências regulamentares nos modelos de governação das organizações. “A partir de agora temos de estabelecer mecanismos no modelo de governance, não para a NIS2, mas para o meu modelo de governance, que tem de responder todas as normativas e obrigações”, esclareceu. Obrigações e prazos de conformidadeInês Esteves voltou a sublinhar que o prazo de 15 de setembro “não é um fim. Foi apenas um primeiro momento de um cumprimento de uma obrigação legal pelas entidades abrangidas”. A partir desta fase, as empresas devem identificar o responsável de cibersegurança e designar um ponto único de contacto para as comunicações com o CNCS. Entre as obrigações previstas está a notificação de incidentes com impacto significativo, que exige às entidades abrangidas “fazer essa notificação num prazo máximo de 24 horas”. Segue-se a entrega da lista de ativos, igualmente através da plataforma MyCyber. Uma das principais novidades do novo regime jurídico prende-se com a necessidade de cumprir as obrigações através dos canais de comunicação definidos para o efeito. Neste âmbito, está previsto um “prazo de 24 meses para o cumprimento de um conjunto mais alargado de obrigações onde se insere o relatório anual e o cumprimento das medidas mínimas”, explicou Inês Esteves. A responsável alertou que este período de transição exige uma preparação contínua. Os 24 meses “não são 24 meses de espera. É um período em que as entidades se devem preparar, devem fazer um trabalho contínuo” para “garantir aquilo que é o cumprimento das suas medidas mínimas que, neste momento, muitos já conhecem porque já foram qualificados e, como anexo à qualificação, vem a identificação daquelas que as são as medidas mínimas que as entidades têm que cumprir”. Colaboração e resposta a incidentesEmbora cada município tenha responsabilidades próprias no novo enquadramento jurídico, Luísa Varandas dos Santos defendeu uma maior articulação entre autarquias, considerando que “faz todo o sentido conseguir colaborar com municípios não só na minha proximidade”. Neste sentido, manifestou o desejo de que a futura estratégia nacional de cibersegurança incentive a cooperação entre municípios. “Gostava de ver algumas linhas orientadoras numa nova estratégia nacional de cibersegurança que apontassem para uma colaboração intermunicipal e que do seu plano de ação resultasse a implementação de planos de continuidade conjuntos”, confessou. Já no contexto dos ambientes de produção e IoT, Nuno Teodoro salientou a importância de definir antecipadamente os mecanismos de resposta a incidentes. Na sua perspetiva, quando ocorre um incidente significativo, a decisão não pode ser tomada no prazo de 24 horas: “decide-se antes”. Esta preparação é essencial “para que assim que seja detetado e seja classificado dentro do processo de resposta a incidentes, a própria classificação do incidente já tenha por base os mecanismos que estão definidos a priori e que têm de ser pragmáticos para que possamos ter uma identificação clara do que é que pode ser”, esclareceu. Conformidade e resiliência lado a ladoNa reta final da sessão, Bruno Castro partilhou a sua visão sobre o mercado dos prestadores de serviços de cibersegurança, defendendo que “a conformidade por si só não garante a segurança a ninguém”. Embora reconheça a importância da conformidade, considera que esta deve resultar de uma organização que já é, por si só, resiliente. Confrontado com a dicotomia entre conformidade e resiliência, o responsável da VisionWare rejeitou a necessidade de escolher apenas uma das vertentes. “Não escolheria nenhuma delas, mas poderia ter que montar um modelo de governança que trabalhasse as duas vertentes em simultâneo”. A implementação da NIS2 exige, assim, uma abordagem contínua e estratégica à cibersegurança, na qual a conformidade regulamentar e a resiliência organizacional devem evoluir em conjunto. |
Receba todas as novidades na sua caixa de correio!
NEWS
Windows desatualizados vão perder acesso a atualizações de segurança
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
Ataque a supermercados europeus afeta Portugal
THREATS
Microsoft corrige 1.413 falhas de segurança, incluindo zero-day explorado
S.LABS
Criptografia pós-quântica: porque é preciso começar a preparar a migração
ITS CONF
Paulo Coelho: “O vosso data center não é só o vosso IT” (com vídeo)
ITS CONF
Netskope: “Os CISO têm de passar a ser os arquitetos do sim” (com vídeo)
ITS CONF
Miguel Gonçalves: “Atrás de cada sistema está um processo” (com vídeo)
ITS CONF
Fortinet: “Não têm noção do consumo e mais tarde são surpreendidos com a conta” (com vídeo)
ITS CONF
Rafael Almeida: “Temos de conhecer o risco para decidir dar prioridades” (com vídeo)