
ITS Conf
A segurança de uma empresa não termina nos seus próprios sistemas, mas depende também da preparação dos seus fornecedores para prevenir e responder a incidentes. Na IT Security Conference, Grupo Nabeiro, Mapfre, Merck e Warpcom debateram os desafios de proteger uma cadeia de fornecimento cada vez mais complexa e garantir a continuidade do negócio
Por Inês Garcia Martins . 26/10/2026
|
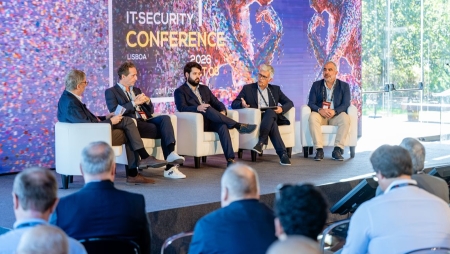
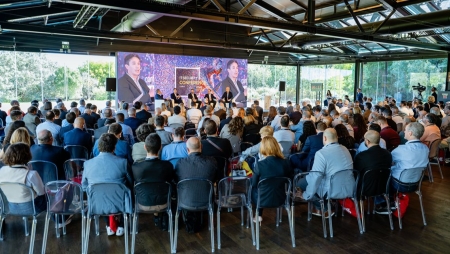
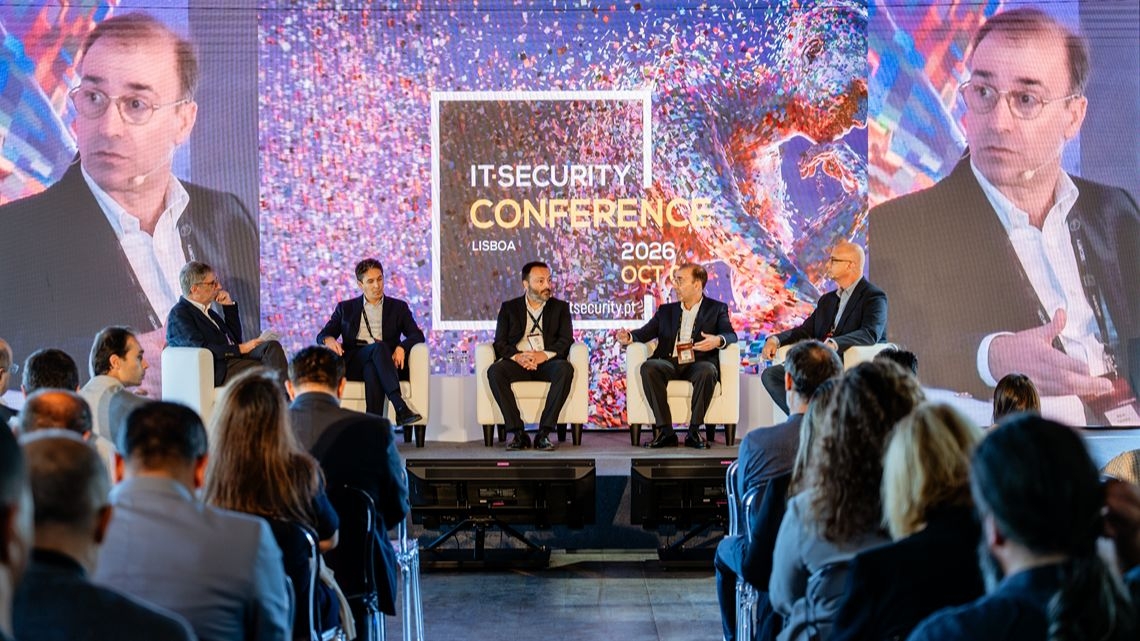
Avaliar a segurança dos fornecedores e garantir a continuidade dos serviços em caso de incidente são desafios que ultrapassam cada organização. Na IT Security Conference, Grupo Nabeiro, Mapfre, Merck e Warpcom debateram a necessidade de privilegiar a capacidade real de resposta, em vez de avaliações meramente documentais. “Se um fornecedor faz parte de um processo crítico e se falhar, nós falhamos”, alertou Mário Ferreira, CISO da Mapfre, uma vez que a interrupção de um serviço essencial pode afetar tanto a empresa como os seus clientes. Por isso, “a resiliência não chega só para a entidade”, devendo abranger toda a cadeia de fornecimento. A diferença de dimensão e recursos entre fornecedores dificulta esta exigência. Mário Ferreira destacou “a assimetria entre os terceiros”, sobretudo perante requisitos regulatórios que obrigam a investimentos adicionais. Na Mapfre, a resposta inclui testes de intrusão e exercícios conjuntos, numa aposta em “uma relação duradoura com os nossos fornecedores”, para além das obrigações contratuais. As PME perante as exigências de segurançaNo Grupo Nabeiro, onde muitos fornecedores são PME, o primeiro desafio “é a sensibilização”, explicou David Marques, Head of Cybersecurity do grupo. Antes de avaliar os controlos de segurança, é necessário esclarecer os parceiros sobre a importância do processo e os riscos envolvidos. A dificuldade estende-se à identificação de quem responde pela segurança, já que “muitas vezes, não têm equipas sequer de IT, quanto mais de cibersegurança”, observou David Marques. Mesmo que essa responsabilidade fique nas mãos do proprietário da PME, alguém tem de estar disponível, segundo o responsável, não só para responder às avaliações, mas também para participar na gestão de um incidente. Para responder a este cenário, o grupo classificou os fornecedores por níveis de risco, procurando que as avaliações contribuam para aumentar a sua maturidade. O objetivo, segundo David Marques, é que compreendam que essa evolução “vai ter benefícios para nós”, mas também para os próprios negócios. Na dimensão internacional, Manuel Neves, Head of Cybersecurity da Merck, apontou como primeira prioridade “garantir que temos um inventário dos nossos fornecedores”, acompanhado de uma análise de impacto no negócio e da definição da respetiva criticidade. Essa classificação permite adaptar as diligências ao risco, em vez de submeter todas as empresas ao mesmo nível de exigência. Outra falha surge quando a cibersegurança só participa na contratação numa fase tardia, já que “é relativamente comum a segurança ser chamada já ou quando vão assinar o contrato com o fornecedor ou até após”, alertou Manuel Neves. Por isso, defendeu a integração desde o início das equipas de compras, o departamento jurídico e o de segurança o que permite estabelecer requisitos antes de a relação comercial estar fechada. Quem conhece os fornecedores dos fornecedores?A maior dificuldade, porém, pode estar nas entidades que não têm qualquer contrato direto com a organização. Para Manuel Neves, “o mais difícil de todos” é perceber “quais são os fornecedores do fornecedor que têm acesso aos nossos dados”. Sem uma obrigação contratual do subcontratado, se ocorrer um incidente nesse nível da cadeia, a informação depende da transparência do parceiro contratado para chegar ao cliente final. Revelou, no entanto, que “nunca iremos ter uma visão completa de todo o leque de fornecedores que temos, mas pelo menos de os críticos é essencial”, reconheceu o responsável da Merck. Conhecer as dependências mais relevantes torna-se, assim, uma condição para antecipar o impacto de uma interrupção e preparar a resposta. Já Rodrigo Branco, Senior Systems Engineer Cybersecurity da Warpcom, chamou a atenção para outro problema das avaliações. Os fornecedores recebem “uma inundação de pedidos de preenchimento de formulários ou questionários”, muitas vezes redigidos segundo critérios de empresas com níveis de maturidade muito superiores aos de quem tem de responder. Uma pergunta incompreendida pode gerar uma resposta que não corresponde à realidade e isso, para Rodrigo Branco, cria “uma falsa sensação de segurança do fornecedor”, potencialmente mais prejudicial do que reconhecer a existência de uma fragilidade. Acresce que o mesmo incidente pode representar dezenas de milhares de euros para uma PME e centenas de milhares ou milhões para o seu cliente, o que altera a perceção do risco entre as partes. Menos papel, mais provas de capacidadeA quantidade de documentação não demonstra, por si só, a capacidade de resistir a uma crise. Por isso, Mário Ferreira defendeu que “é mais importante, se calhar, às vezes uma evidência como as coisas funcionam do que ter no papel a dizer que como é que o vamos fazer”. Por exemplo, na Mapfre, a análise de um plano de continuidade inclui perguntar quando foi testado pela última vez, e não apenas confirmar a sua existência. O responsável deu o exemplo dos centros de contacto, considerados serviços críticos pela seguradora. A empresa procura verificar se os fornecedores conseguem efetivamente manter a atividade em caso de falha. “Se um fornecedor faz parte de um processo crítico, se ele falhar, nós falhamos”, concluiu, o que por si justifica o investimento em testes e colaboração operacional, mesmo quando representa custos adicionais. David Marques identificou nas certificações uma forma de reduzir as avaliações repetidas aos fornecedores, desde que estas comprovem práticas concretas de cibersegurança e não apenas o cumprimento de requisitos documentais. Como exemplo, apontou o Selo de Maturidade Digital de Cibersegurança, que poderá ajudar as PME a demonstrar o seu nível de preparação perante diferentes clientes. A vantagem, explicou, é que “alguém já avaliou e não tem de ser eu a reavaliar”, permitindo às empresas aproveitar essa validação sem repetir todo o processo. Também Rodrigo Branco considerou possível aproveitar referências comuns já existentes, incluindo as exigências da NIS2 e do DORA e métricas de risco partilháveis. “Se o ecossistema partilha o que é comum e protege o que é sensível, isso ajuda a reduzir o risco real”, sustentou, ao defender uma linguagem comum que evita várias interpretações divergentes e sucessivos esclarecimentos. Preparar o incidente antes de acontecerA resposta aos incidentes exige, portanto, uma mudança de pressuposto que, para Manuel Neves, não se trata de admitir “a eventualidade de ter um incidente com um fornecedor”, mas de assumir “a certeza de que ele irá acontecer com algum deles”. Daí a necessidade de alinhar os processos de resposta entre cliente e prestador, prever a partilha de informação e realizar exercícios de indisponibilidade. Com o avanço da inteligência artificial, o tempo disponível para coordenar essa resposta está a diminuir, uma vez que “cada vez é menor o tempo para reagir, para avaliar e para tomar as medidas mitigatórias”, alertou Manuel Neves. Mesmo com processos definidos, a preparação pode revelar-se insuficiente se não for posta à prova. “Se não os testarmos, se não os melhorarmos de forma contínua quando aquilo acontece, levamos um banho de realidade”, acrescentou. A colaboração entre empresas pode contribuir para reduzir estes riscos sem comprometer a informação sensível ou a concorrência. Afinal, como salientou Rodrigo Branco, “somos todos do mesmo ecossistema, apesar de ter uma concorrência, não somos inimigos”. Partilhar critérios, métricas e práticas comuns pode evitar avaliações repetidas e melhorar a capacidade de resposta de toda a cadeia de fornecimento. |
Receba todas as novidades na sua caixa de correio!
THREATS
Ciberataques crescem 61% num ano em Portugal
NEWS
Windows desatualizados vão perder acesso a atualizações de segurança
THREATS
Ataque a supermercados europeus afeta Portugal
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
Microsoft corrige 1.413 falhas de segurança, incluindo zero-day explorado
ITS CONF
Netskope: “Os CISO têm de passar a ser os arquitetos do sim” (com vídeo)
ITS CONF
Miguel Gonçalves: “Atrás de cada sistema está um processo” (com vídeo)
ITS CONF
Fortinet: “Não têm noção do consumo e mais tarde são surpreendidos com a conta” (com vídeo)
ITS CONF
Rafael Almeida: “Temos de conhecer o risco para decidir dar prioridades” (com vídeo)
ITS CONF
Check Point: “É tempo de redefinirmos a cibersegurança” (com vídeo)