
ITS Conf
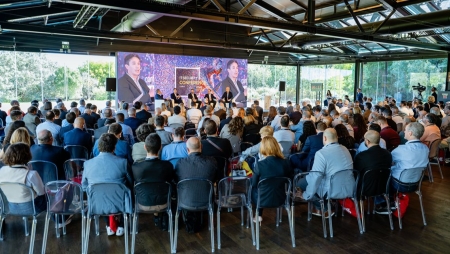
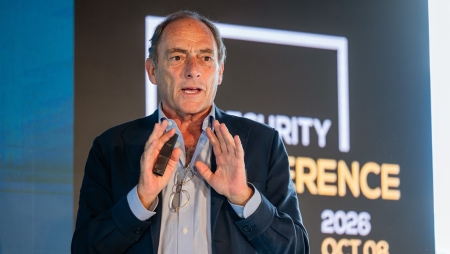
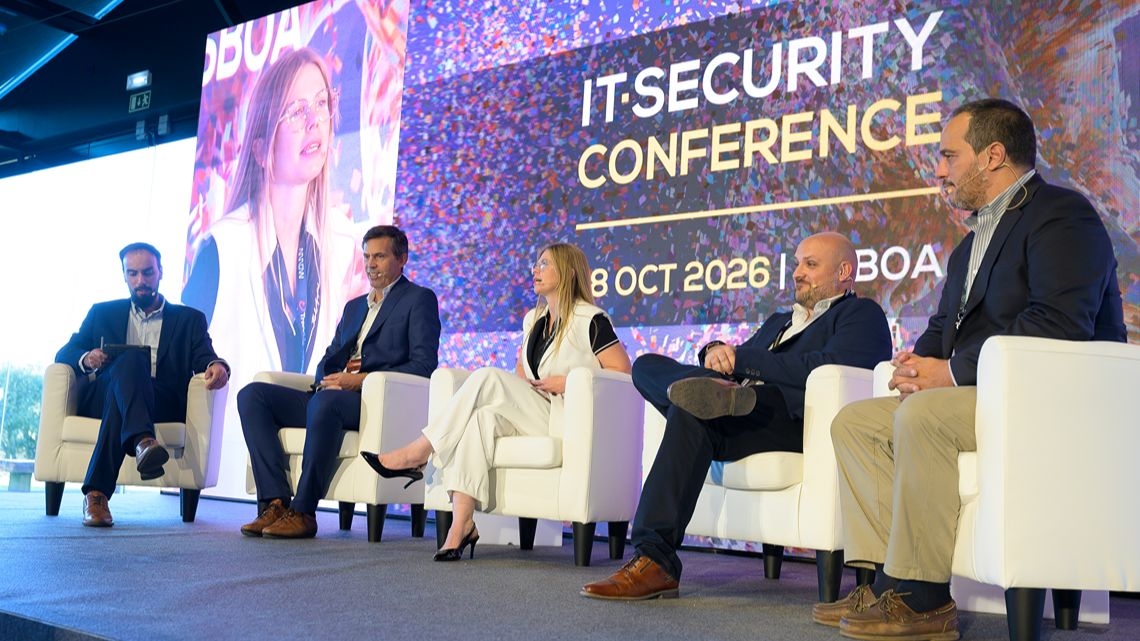
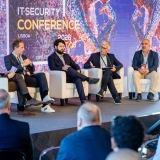
Na última mesa-redonda da IT Security Conference, Olívia Arantes, da INCM, António Correia, da WatchGuard, Luís Ferreira, da Leroy Merlin Portugal, e Pedro Magalhães, do Grupo Barraqueiro, partilharam os seu desafios de prevenção e resiliência operacional, destacando a gestão de fornecedores, a resposta a incidentes e a continuidade do negócio
Por Flávia Gomes . 28/10/2026
|
A última mesa-redonda da IT Security Conference procurou debater os desafios da resiliência operacional e da prevenção, destacando a gestão de fornecedores, as novas obrigações regulamentares e a importância da continuidade do negócio perante incidentes de cibersegurança. Olívia Arantes, CISO e Diretora de Segurança da Imprensa Nacional-Casa da Moeda (INCM), começou por explicar que, sendo uma entidade com fornecedores, mas também fornecedora do Estado e dos portugueses, “muda completamente a forma como avaliamos os riscos, sobretudo na cadeia de abastecimento”. Neste contexto, a INCM exige que os seus fornecedores sejam “transparentes, rápidos a tratar de incidentes que impactam os serviços e os produtos que estão a ser produzidos, que giram os seus riscos de forma adequada e que prestem as suas evidências”, salientou. A transparência na cadeia de abastecimento“Estamos, neste momento, a tentar dar um salto quântico em relação aos fornecedores”, afirmou Olívia Arantes, reconhecendo que não é habitual partilhar os incidentes de cibersegurança e a forma como são resolvidos. “Nós só conseguimos dar o salto quântico quando assumimos que temos de partilhar com os nossos clientes e fornecedores aquilo que são os incidentes que estamos a sofrer, só assim é que podemos aprender de forma mútua”, esclareceu. António Correia, Sales Manager da WatchGuard, considera que é necessário aceitar que todos os fabricantes apresentam vulnerabilidades, cuja descoberta tem sido acelerada pela evolução da Inteligência Artificial (IA). Neste cenário, a transparência assume um papel fundamental, sobretudo na forma como os fabricantes respondem às falhas identificadas. O responsável sublinhou que o essencial é garantir que a “existência [de incidentes] não resulte em consequências graves para os clientes e para toda a cadeia de abastecimento”. Responsabilidades e avaliação de fornecedoresNum grupo internacional como a Leroy Merlin, as plataformas críticas são frequentemente decididas e geridas fora de Portugal. Luís Ferreira, CISO da Leroy Merlin Portugal, explicou que existem duas componentes: “uma componente que tem a ver com o impacto, que é local e conseguimos de alguma forma aplicar o nosso enforcement, e depois há uma componente tecnológica”, sob responsabilidade dos fornecedores. Neste modelo, considera “muito importante percebermos onde é que fica cada responsabilidade e esses papéis estão descritos e atribuídos a quem de direito”. Já Pedro Magalhães, Responsável de Cibersegurança do Grupo Barraqueiro, destacou que a diversidade de empresas do grupo implica uma multiplicidade de fornecedores críticos, dificultando a sua avaliação. Em caso de falha, a prioridade é assegurar a continuidade das operações, recorrendo, se necessário, a processos manuais: “viramos um bocadinho para a parte analógica, porque para nós é importante que as pessoas se consigam transportar”. O responsável defendeu a necessidade de “fazer uma análise de cada fornecedor”, explicando que, no âmbito da transposição da NIS2, o grupo está a avaliar os seus parceiros e a validar as respetivas certificações, de forma a assegurar o cumprimento das obrigações regulamentares. Luís Ferreira acrescentou que os questionários tradicionais de avaliação de fornecedores continuam a ser relevantes, mas não dispensam outros testes e validações, que devem ser realizados “com base no risco inerente a esse fornecedor”. Entre os critérios de avaliação estão o impacto na organização, os dados a que o fornecedor tem acesso e os sistemas com que interage. Estes fatores determinam a profundidade e a frequência da avaliação, que deve ser contínua sempre que a natureza do serviço o justifique. Da prevenção à gestão de incidentes“Durante muitos anos as empresas estiveram sempre muito focadas em trabalhar a parte da prevenção”, reconheceu Olívia Arantes, considerando que esta abordagem correspondia à “maturidade que se pretendia alcançar no momento”. A responsável explicou que os indicadores de prevenção sempre tiveram grande destaque na comunicação com a gestão de topo, mas que a NIS2 veio alterar a forma como as organizações acompanham os incidentes, nomeadamente devido aos novos prazos de notificação. Com o novo regime, torna-se necessário comunicar de forma mais detalhada o ciclo de vida dos incidentes, incluindo o tempo necessário para os detetar, erradicar e recuperar, bem como para implementar as lições aprendidas. Olívia Arantes acredita que “daqui a um ou dois anos, iremos conseguir perceber o quão preparados estávamos e se estamos a melhorar ou a degradar em termos de qualidade das equipas de IT”, defendendo que esta informação deve chegar à gestão de topo. Continuidade operacional e novas exigênciasNum contexto de sucessivas aquisições de empresas, Pedro Magalhães explicou que o Grupo Barraqueiro começa por identificar os ativos e fornecedores existentes, avaliando a possibilidade de os integrar na estrutura centralizada do grupo. Ao longo deste ano, a organização tem procurado “perceber quais é que são os principais riscos a mitigar, quer sejam riscos tecnológicos, mas também riscos operacionais”. Outro aspeto fundamental durante uma aquisição passa por avaliar os recursos internos disponíveis. Segundo Pedro Magalhães, é essencial “perceber se temos equipa técnica interna que nos permite dar um apoio e conhecimento daquilo que foi feito ao longo dos anos”, facilitando a integração de novas soluções e o reforço do ecossistema de cibersegurança. Desde 11 de setembro de 2026, os fabricantes de produtos de cibersegurança ficaram sujeitos às obrigações de reporte previstas no Cyber Resilience Act, incluindo um aviso inicial em 24 horas e uma notificação em 72 horas, no caso de vulnerabilidades ativamente exploradas. Para António Correia, esta “já era uma preocupação da WatchGuard há muito tempo”, sendo que o novo enquadramento introduz uma maior uniformização europeia dos procedimentos e prazos de reporte. O principal desafio dos fabricantes será assegurar “o acompanhamento e o suporte daquilo que se vendeu ontem, mas também daquilo que se vendeu há quatro ou cinco anos e que ainda está em funcionamento”, alertou. Prevenção e resiliência: onde investir?Para Luís Ferreira, a questão de investimento não deve colocar a prevenção e a resiliência em oposição. Embora “a cibersegurança sempre teve um foco muito grande na componente da prevenção”, a evolução das ameaças e o advento da IA demonstram que “só a prevenção já não é suficiente”. Na mesma linha, Olívia Arantes defendeu que a decisão de investimento deve depender do nível de maturidade da organização, uma vez que “não existe resiliência sem ter maturidade em prevenção”. Pedro Magalhães privilegiou a capacidade de recuperação, considerando que “o impacto é muito mais importante em conseguir recuperar um sistema numa hora do que estar a gastar milhares de euros ou milhões de euros numa prevenção”. Neste sentido, defendeu o investimento em estratégias de backup e mecanismos de continuidade operacional. Por sua vez, António Correia lembrou que as empresas representadas no painel “não são obrigatoriamente aquelas que representam o grosso do tecido empresarial em Portugal”. Perante diferentes níveis de maturidade, considerou essencial avaliar “o que é que até sem dinheiro seria capaz de fazer e que melhorasse a segurança”, antes de decidir onde aplicar um orçamento adicional. A mesa-redonda reforçou, assim, que a prevenção e a resiliência devem evoluir em conjunto, com investimentos ajustados ao risco e à necessidade de garantir a continuidade das operações. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
Ataque a supermercados europeus afeta Portugal
THREATS
Microsoft corrige 1.413 falhas de segurança, incluindo zero-day explorado
THREATS
CNCS alerta para quatro falhas de segurança
THREATS
PHP2Shell já está a ser explorado em ataques após divulgação antecipada
ITS CONF
“A responsabilidade será sempre humana”: A IA e a segurança em debate (com vídeo)
ITS CONF
PwC: “Não esperem que a IA compense aquilo que não foi feito até hoje” (com vídeo)
ITS CONF
Paulo Coelho: “O vosso data center não é só o vosso IT” (com vídeo)
ITS CONF
Netskope: “Os CISO têm de passar a ser os arquitetos do sim” (com vídeo)
ITS CONF
Miguel Gonçalves: “Atrás de cada sistema está um processo” (com vídeo)