
ITS Conf
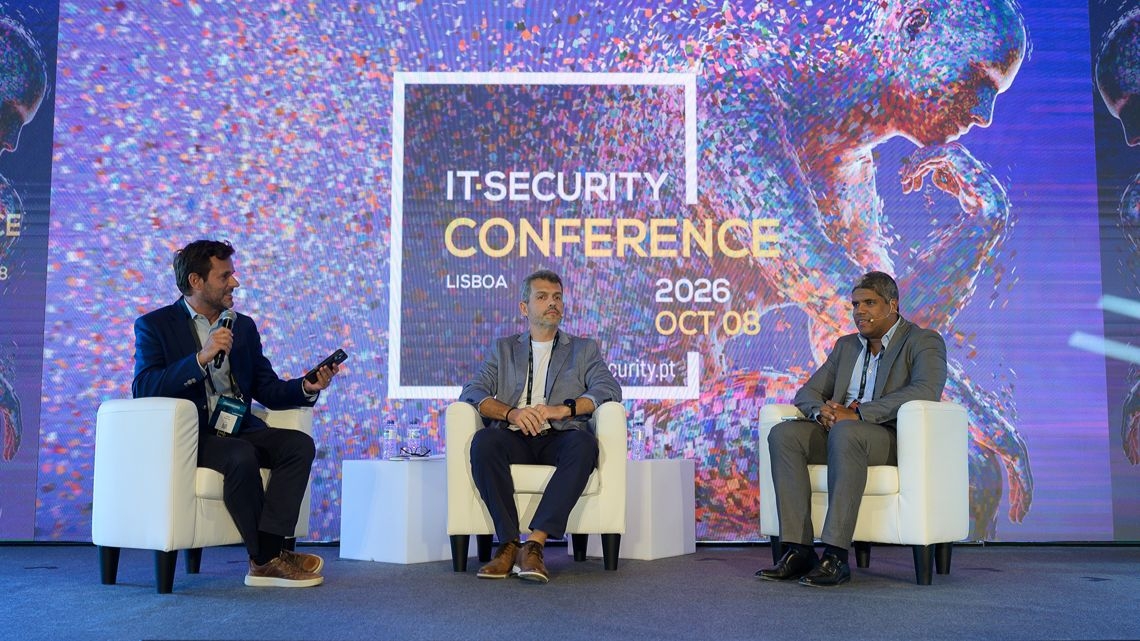
Noesis, Banco Santander e Lusíadas Saúde debateram, na IT Security Conference, as escolhas que colocam à prova a continuidade dos serviços, desde os acessos privilegiados até à utilização da IA
04/11/2026
|
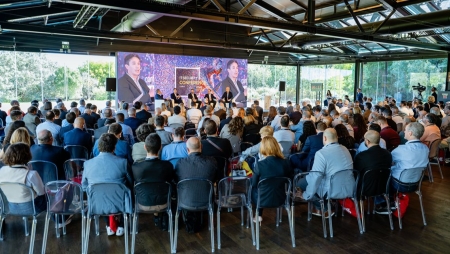
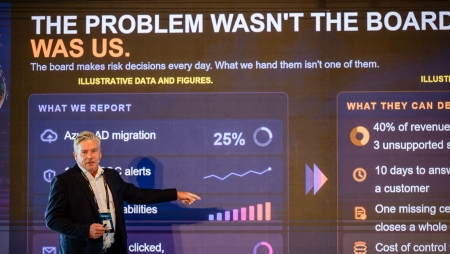
No fireside chat da IT Security Conference, José Gomes, IT Operations, Cloud and Security Associate Director da Noesis, colocou em discussão as medidas que “aparentemente funcionam no papel”, mas que depois se revelam “difíceis de implementar” nas organizações. O debate com os CISO da Lusíadas Saúde e do Banco Santander abordou os desafios de conciliar proteção, continuidade operacional e Inteligência Artificial (IA). Josué Delgado, CISO da Lusíadas Saúde, lembrou que uma interrupção dos sistemas clínicos põe em causa “a segurança do doente, a segurança no cuidado e no dia a dia”. Uma autenticação multifator (MFA) mais exigente pode proteger o acesso, mas também impedir um médico de entrar num sistema se o código necessário não estiver disponível. É nesse momento que considera que surge o “balanço do risco cyber versus o risco assistencial”. Quando proteger também dificulta a operaçãoJá no setor financeiro, Carlos Silva, CISO do Banco Santander, identificou um dilema semelhante na gestão de acessos privilegiados. Restringir o que uma identidade pode fazer é “uma decisão técnica óbvia”, mas a integração com sistemas antigos e a alteração dos procedimentos tornam a aplicação mais complexa. Para mostrar as consequências, descreveu uma situação de crise “às três da manhã de um domingo para segunda”, em que a própria ferramenta de gestão de acessos privilegiados está indisponível. Sem acesso às credenciais de emergência ou sem saber quem contactar, a recuperação dos sistemas pode ficar comprometida. José Gomes ligou estes exemplos às mudanças organizacionais exigidas pelas decisões técnicas e observou que a gestão de identidades “envolve normalmente alterações organizacionais e um alinhamento grande e forte entre todos”. O risco também vem de foraA continuidade da operação depende ainda de sistemas que as empresas não controlam diretamente. Carlos Silva apontou serviços de cloud, aplicações SaaS e identidades privilegiadas externas como possíveis origens de falhas com consequências em cadeia. A sua preocupação é a capacidade de resposta a um problema que começa num prestador e provoca “o tal efeito borboleta” nas organizações que dele dependem. Para o CISO do Banco Santander, embora o ransomware continue a preocupar o setor, “esta dependência do ecossistema digital e esta dependência de outras organizações é o multiplicador desse impacto”. A IA alarga as decisões de segurançaAo introduzir a inteligência artificial na discussão, José Gomes deu conta de um momento em que existe “uma forte pressão do negócio” para a utilizar. Josué Delgado destacou que o desafio não se limita ao uso da IA por atacantes ou pelas equipas de defesa. A tecnologia entra também na faturação, nos recursos humanos e na contratação, o que obriga a perceber “com que dados” trabalha, onde ficam guardados e quem os gere. O objetivo é assegurar “um modelo de governo” que permita às empresas acelerar “com segurança”. Carlos Silva descreveu a IA como “um catalisador de inovação e um catalisador de produtividade”, mas colocou a identidade no centro dos novos riscos. Importa saber quem cria agentes, quais os acessos autorizados e quem assume a responsabilidade quando provocam um incidente. Tal como nas ações humanas, os registos das operações dos agentes devem permitir identificar o que fizeram e não poder ser alterados. “Vamos ter IA contra nós e vamos ter IA a lutar contra IA”, antecipou o responsável, para quem o controlo e a monitorização dos acessos continuam essenciais, mesmo quando outras proteções falham. Como explicou, “a porta vai estar aberta ou uma janela, mas eu tenho que ter uma câmara ligada e tenho que ter alguém que olhe para a câmara”. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
PHP2Shell já está a ser explorado em ataques após divulgação antecipada
ANALYSIS
Ciberataques afetam saúde mental dos trabalhadores em 81% das empresas
ITS CONF
Rafael Almeida: “Temos de conhecer o risco para decidir dar prioridades” (com vídeo)
ANALYSIS
Falta de visibilidade sobre agentes de IA desafia segurança das organizações
ITS CONF
Logicalis: “O objetivo é testar o elo mais fraco: os humanos” (com vídeo)
ITS CONF
Kaspersky: “O panorama das ameaças complicou-se com a proliferação da IA” (com vídeo)
ITS CONF
WatchGuard: “Todos ganham com a partilha de informação” (com vídeo)
ITS CONF
“Só a prevenção já não é suficiente”: O desafio de prevenir e recuperar (com vídeo)
ITS CONF
Cisco: “Temos de controlar cada ação dos agentes” (com vídeo)