
ITS Conf
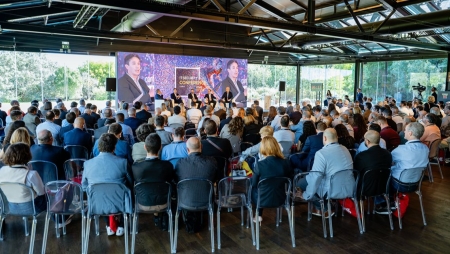
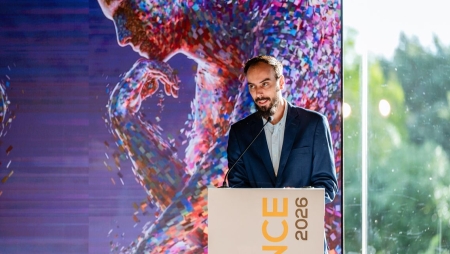
Na IT Security Conference, José Fonseca, Technical Consultant Iberia da ManageEngine, demonstrou como identificar ataques a partir de registos de segurança e acelerar a resposta a incidentes
03/11/2026
|
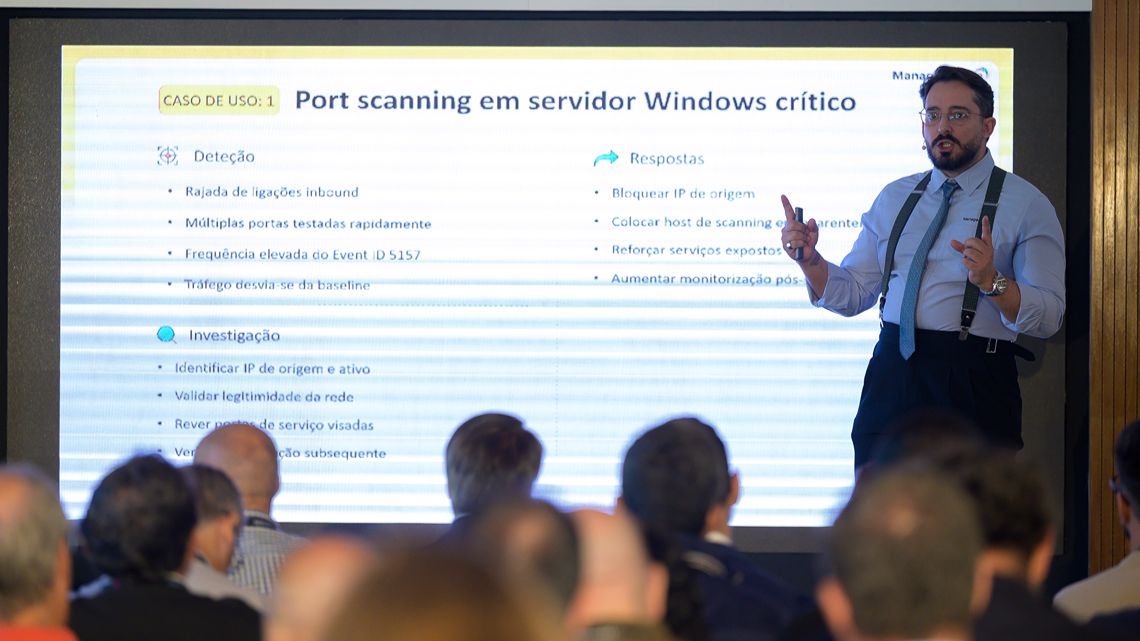
Uma conta que surge em Lisboa e, duas horas depois, na China pode justificar uma investigação. José Fonseca, Technical Consultant Iberia da ManageEngine, utilizou este exemplo de impossible travel para mostrar como cruzar registos de diferentes equipamentos e reconhecer acessos anómalos. Trata-se de “um movimento suspeito”, explicou, que pode revelar “potenciais sequestros de sessões de utilizadores”. No palco Technical Tracks, na IT Security Conference, a demonstração procurou ir além da recolha de registos. Para o responsável, a questão “não é só quando é que eventualmente vai existir um incidente”, mas “como é que ele vai acontecer”, o que exige uma abordagem preventiva, em vez de uma resposta apenas reativa. Da tentativa de intrusão à respostaNum dos casos apresentados, um atacante percorre uma rede à procura de portas abertas e serviços vulneráveis. A ferramenta Log360 identifica a origem da atividade, os sistemas visados e a sequência de eventos, o que, por sua vez, permite desencadear ações de bloqueio. José Fonseca destacou a importância de “perceber exatamente qual é que é o ativo que está a ser atacado”, para que a investigação não termine no alerta inicial. Outro exemplo incidiu sobre tentativas de descobrir palavras-passe através de password spraying, com recurso a scripts PowerShell. A análise relaciona as tentativas com contas e movimentos laterais. Com regras previamente definidas, explicou, é possível “selecionarem as ações que querem executar e aplicarem os critérios mais específicos relativamente às contas”, automatizando respostas a tentativas futuras. A simulação de elevação de privilégios em Windows e Linux mostrou como identificar máquinas e contas afetadas. O orador mostrou como as regras e os playbooks permitem “automaticamente bloquear estes endpoints ou estes IP de origem” associados a um possível ataque. A informação tem de orientar decisõesEntre os restantes cenários estiveram ataques de cross-site scripting a aplicações e situações de comando e controlo, em que um equipamento comprometido pode servir de ponto de partida para novas intrusões. A análise reúne credenciais utilizadas e ficheiros introduzidos nos sistemas. Os alertas devem ajudar a identificar fragilidades e definir prioridades, já que, sublinhou que “não existem duas infraestruturas iguais”, ao explicar a necessidade de adaptar regras e respostas à realidade de cada organização. Alertou ainda para o risco de acumular ferramentas com funções semelhantes, defendendo que as organizações devem avaliar as soluções que já utilizam antes de investir em novas tecnologias, para evitar duplicações desnecessárias. A IA apoia quem investigaA demonstração terminou com a utilização de Inteligência Artificial (IA) no apoio aos analistas. Em vez de obrigar as equipas a percorrer manualmente todos os registos, ferramentas de consulta em linguagem natural e investigação assistida podem organizar informação e explicar a sequência de um incidente. “A produtividade não passa por trabalhar mais horas, passa por trabalhar de forma mais inteligente”, defendeu. José Fonseca deu o exemplo de um centro de operações com apenas dois profissionais, um sénior e um júnior. Sem o primeiro, o segundo pode ter dificuldades na investigação. A IA pode funcionar como apoio à análise e à aprendizagem, sem retirar ao profissional a responsabilidade pela resposta. “A inteligência artificial não substitui o analista, vem na realidade amplificar a sua capacidade”, afirmou, ao considerar que a automatização não dispensa o julgamento humano. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
PHP2Shell já está a ser explorado em ataques após divulgação antecipada
ITS CONF
Paulo Portas: “Esta não é uma questão de preconceito, é uma questão de controlo” (com vídeo)
NEWS
Ofertas de emprego em cibersegurança caem 26% nos EUA
ANALYSIS
Ciberataques afetam saúde mental dos trabalhadores em 81% das empresas
ITS CONF
Kaspersky: “O panorama das ameaças complicou-se com a proliferação da IA” (com vídeo)
ITS CONF
WatchGuard: “Todos ganham com a partilha de informação” (com vídeo)
ITS CONF
“Só a prevenção já não é suficiente”: O desafio de prevenir e recuperar (com vídeo)
ITS CONF
Cisco: “Temos de controlar cada ação dos agentes” (com vídeo)
ITS CONF
“A conformidade por si só não garante segurança a ninguém”: Os desafios da NIS2 em Portugal (com vídeo)