
ITS Conf
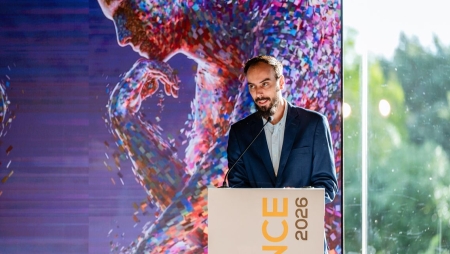
O Information Security Manager da BCA Europe destacou, durante a IT Security Conference, a importância de transformar indicadores técnicos em informação relevante para a gestão, aproximar a cibersegurança do negócio e reforçar a sua influência nas decisões das organizações
Por Inês Garcia Martins . 20/10/2026
|
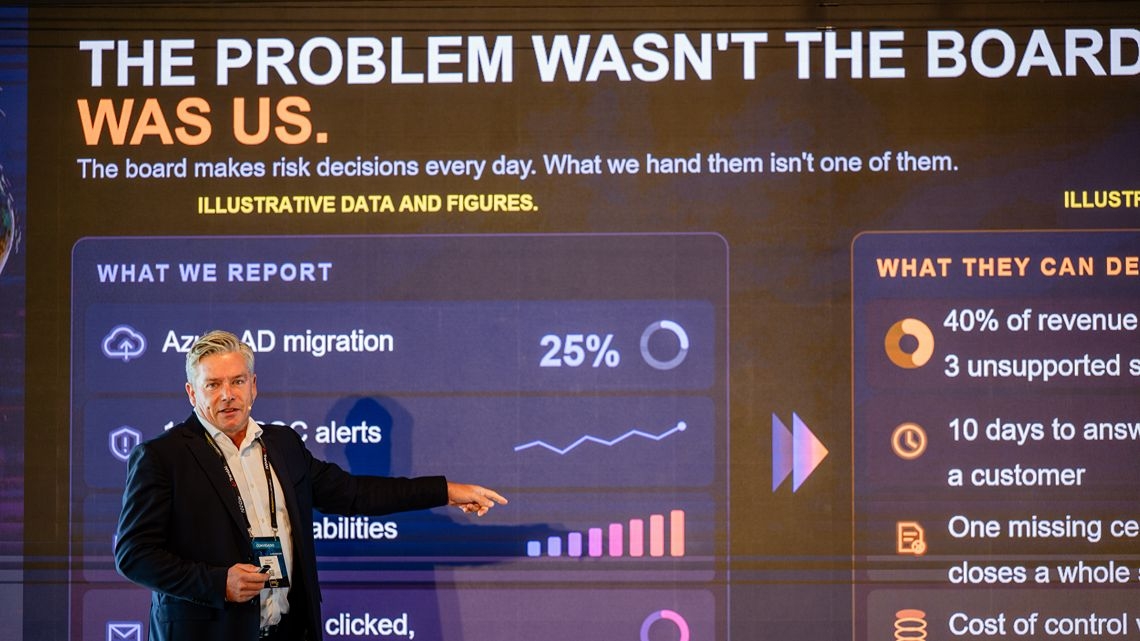
Uma equipa de cibersegurança pode apresentar dezenas de indicadores sobre o seu desempenho e, ainda assim, não conseguir demonstrar o impacto do seu trabalho no negócio. Para Rafael Almeida, Information Security Manager da BCA Europe, é nessa distância entre o reporte técnico e as decisões de gestão que reside um dos principais desafios da comunicação da segurança, tema que levou à quinta edição da IT Security Conference, sob o título “What Story Do Your Metrics Tell? From Reporting to Influence”. A apenas duas horas da assinatura de um contrato, a BCA Europe recebeu um questionário com 130 requisitos de segurança exigidos pelo cliente. A equipa conseguiu responder a tempo e o negócio foi concretizado. A intervenção da equipa passou a ser apresentada à gestão pelo valor do negócio que ajudou a viabilizar, e não apenas pela capacidade de resposta aos requisitos de segurança. “Não só protegemos os valores da nossa organização, como também, neste momento, também adicionamos valor”, destacou Rafael Almeida. Da proteção à criação de valorSegundo Rafael Almeida, “há mais cybersecurity questionnaires e são cada vez mais complexos”, particularmente em mercados como a Alemanha e França, aos quais se junta a pressão regulatória. Nesse sentido, aliás, explicou que, embora não tenham “necessidade de ser compliant com o DORA, como os nossos clientes são, todos os questionários vêm com DORA”. Para o responsável, as exigências regulatórias do setor financeiro acabam por se estender às organizações que trabalham com estas entidades. A resposta passou por antecipar necessidades e preparar documentação de segurança antes da chegada dos pedidos. Foi criada uma equipa dedicada aos questionários e um trust center com evidências que podem ser partilhadas sem expor informação confidencial. O resultado traduziu-se numa redução significativa dos prazos. “No passado, respondíamos em dez dias úteis, mas agora respondemos em horas”, revelou. A segurança passou a participar diretamente nas conversas com as equipas homólogas, em vez de deixar todos os contactos a cargo das áreas comerciais, nesse sentido a relação com os clientes também mudou. “Nós falamos com o information security do nosso cliente e estamos aqui a falar de confiança”, afirmou. Esta proximidade permite ultrapassar obstáculos com maior rapidez e reforça o papel da segurança nos processos comerciais. Como resumiu, “já não protegemos só o valor do negócio, que era a razão da existência da segurança da informação”, uma função que passou também a contribuir para a concretização de oportunidades. Métricas que sustentam decisõesUma migração de 25% das contas para o Azure pode demonstrar o progresso de um projeto, mas pouco diz aos órgãos de gestão sobre os riscos para o negócio. Já a existência de 40% dos sistemas que suportam a receita sem atualizações de segurança, num exemplo hipotético apresentado por Rafael Almeida, permite identificar uma exposição que exige uma decisão. É esta diferença que o responsável procura refletir nos indicadores apresentados à gestão. “Métricas medem. Só levo métricas de negócio”, afirmou, ao defender que os reportes devem privilegiar os riscos e não as tarefas realizadas. “Não vou justificar ao board se tenho a equipa muito ocupada ou não”, acrescentou. A comunicação passa, assim, a centrar-se nos Key Risk Indicators, que permitem relacionar as vulnerabilidades identificadas com as prioridades da organização. Como sublinhou Rafael Almeida, “temos de conhecer o risco para decidir dar prioridades”. Quando o risco passa a ter um preçoA classificação dos riscos entre níveis de gravidade, do muito baixo ao muito elevado, deu lugar a uma avaliação do seu impacto financeiro. “Começámos a medir em dinheiro”, uma mudança que, explicou, permite apresentar aos órgãos de gestão as possíveis consequências económicas dos riscos identificados. “O impacto vai ser medido em valor e é dito pelo CFO”, apontou Rafael Almeida, dando destaque ao envolvimento da área financeira na quantificação dos riscos de cibersegurança. A avaliação passa também a contar com outras áreas do negócio, de acordo com as consequências identificadas, para que o risco deixe de ser uma preocupação exclusiva das equipas de segurança. Desta forma, a responsabilidade pela avaliação aproxima-se das áreas de negócio. Rafael Almeida defendeu que o registo de riscos deixa de ser apenas um instrumento da equipa de segurança, porque “estamos a apresentar o registo de riscos que não é de segurança da informação, mas é do negócio”. A apresentação à gestão passa também a incluir alternativas concretas, entre aceitar o risco, adotar uma medida mínima ou avançar com a solução recomendada. O objetivo é permitir que os responsáveis decidam com conhecimento das consequências e dos recursos necessários. Rafael Almeida explicou ainda que a avaliação de terceiros deixou de depender apenas de revisões anuais e passou a considerar alterações no âmbito dos serviços ou no acesso à informação. “Se o fornecedor aumenta o scope ou tem acesso aos dados, fazemos novamente um assessment”, exemplificou, perante os riscos que podem surgir através da cadeia de fornecimento. Mais do que demonstrar o trabalho realizado, importa traduzir o contributo da cibersegurança em resultados e riscos relevantes para o negócio, capazes de sustentar decisões de gestão. Nesse sentido, recomentou “não adicionar mais métricas de segurança”, mas sim, adicionar “no vosso dashboard uma métrica de negócio e vão ver a diferença que faz”. |
Receba todas as novidades na sua caixa de correio!
ANALYSIS
Portugal entre os mais afetados por ciberameaças na Europa
THREATS
Ciberataques crescem 61% num ano em Portugal
EXPERT
47 dias: o prazo que vai obrigar as organizações a automatizar a confiança digital
NEWS
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”
NEWS
Windows desatualizados vão perder acesso a atualizações de segurança
ITS CONF
Recorde os melhores momentos da IT Security Conference 2026
ITS CONF
IT Security Conference 2026 oficialmente esgotada. Junte-se a nós gratuitamente via Zoom
ITS CONF
Quatro debates para acompanhar na IT Security Conference 2026
ITS CONF
O que pode esperar do palco Technical Tracks da IT Security Conference 2026
ITS CONF
Conheça os nomes que vão subir ao palco da IT Security Conference 2026