
ITS Conf
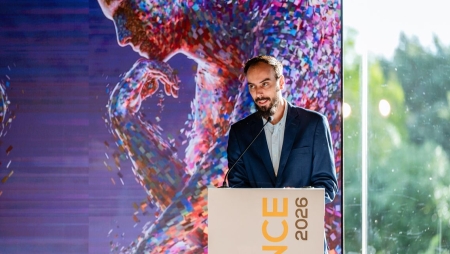
No keynote de abertura da quinta edição da IT Security Conference, Hélder Fialho Jesus defendeu que proteger as organizações também implica alterar o cálculo de risco de quem pretende atacá-las
Por Inês Garcia Martins . 16/10/2026
|
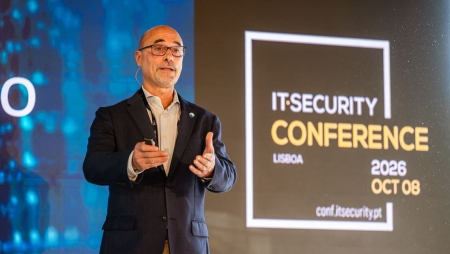
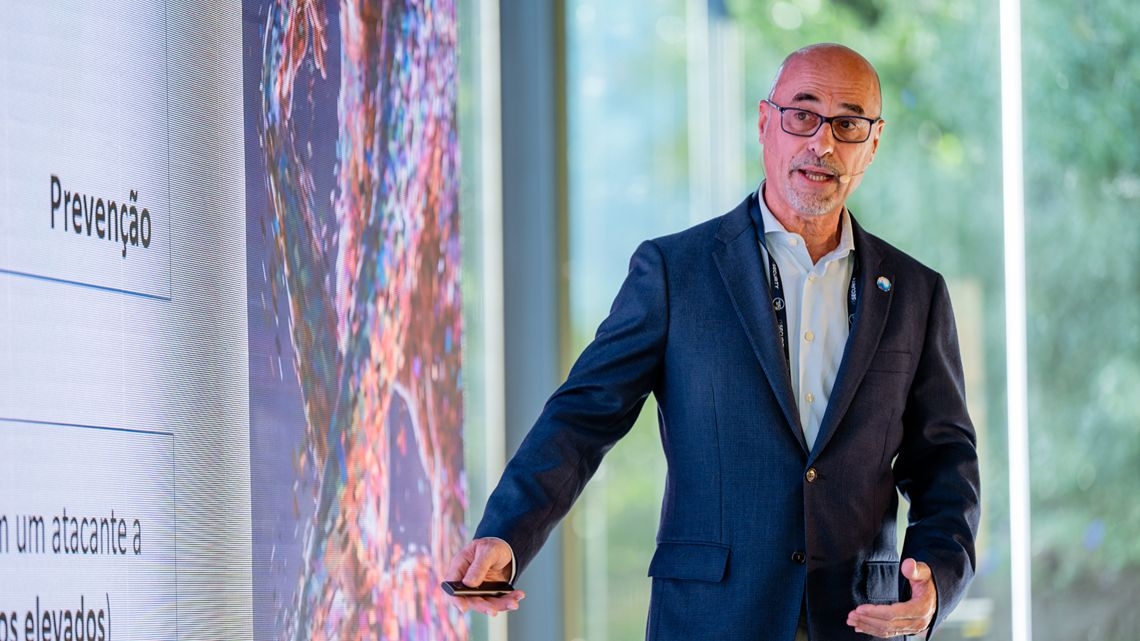
A dissuasão no ciberespaço marcou o keynote de abertura da quinta edição da IT Security Conference. Hélder Fialho Jesus, vice-presidente do Observatório dos Ecossistemas e Infraestruturas Digitais, defendeu que as organizações podem reforçar a segurança sem depender apenas de novos investimentos tecnológicos. O objetivo, explicou, é conseguir “mais segurança com menos investimento e menos custos”. O orador levou ao palco um tema que investigou no doutoramento, inicialmente centrado na atuação das Forças Armadas no ciberespaço, e adaptou-o à realidade das empresas. A ideia central foi a de que uma estratégia de proteção não deve limitar-se a reduzir a exposição da própria organização. Deve também levar os potenciais atacantes a questionar a viabilidade de uma ofensiva. Dissuadir antes de responderHélder Fialho Jesus distinguiu duas formas de dissuasão. A primeira, pela negação, assenta na prevenção e em medidas que dificultam a concretização de um ataque, sendo a mais diretamente ligada às decisões das organizações. A segunda, pela punição, procura desencorajar a ofensiva através das consequências que esta pode trazer para o atacante. A prevenção ganha importância num ambiente marcado pelo anonimato, pela multiplicidade de intervenientes e pela dificuldade de atribuir responsabilidades. Na perspetiva do orador, o ciberespaço combina “incerteza, complexidade e ambiguidade”, fatores que dificultam a dissuasão e exigem capacidade de adaptação. Para enquadrar essa preparação, recuperou a estrutura da NIST, com especial atenção às funções que antecedem um incidente. A distinção, explicou, está entre as medidas preventivas e as atividades de resposta e recuperação, necessárias quando o ataque já se concretizou. Porém, mesmo com mecanismos de proteção, a organização precisa de estar pronta para atuar. Neste ponto, Hélder Fialho Jesus destacou os três pilares da resiliência, assentes na “absorção ao impacto, adaptação aos efeitos e articulação na resposta”, e reforçou a importância da rapidez de atuação. “A resposta tem de ser rápida. Nós não podemos ficar à espera”, alertou. Alterar a equação do atacanteSegundo o vice-presidente do Observatório dos Ecossistemas e Infraestruturas Digitais, “a dissuasão começa antes do ataque”, quando o atacante avalia se os potenciais benefícios de uma intrusão compensam os custos e riscos associados. “Se o benefício esperado for superior ao custo e ao risco associado, então ele vai fazer o ataque”, concluiu. Daí a necessidade de tornar menos previsível o resultado de uma tentativa de intrusão, em vez de olhar apenas para o investimento necessário à defesa, por isso, defendeu que “aquilo que nós temos de fazer é jogar na antecipação e criar incerteza ao atacante”. O orador enquadrou esta lógica numa trilogia formada por cibersegurança, resiliência e dissuasão. A primeira procura proteger os sistemas, a segunda manter a atividade perante um incidente e a terceira influenciar a decisão de quem poderá atacar. Não se trata de substituir os controlos tradicionais, mas de acrescentar uma dimensão que atua sobre o comportamento do adversário. Capacidade, credibilidade e comunicaçãoPara que a dissuasão tenha efeito, Hélder Fialho Jesus recuperou os chamados “três C’s”: capacidade, credibilidade e comunicação. Não basta instalar mecanismos de defesa. É necessário demonstrar que funcionam e que a organização está preparada para os utilizar, nomeadamente através de testes e exercícios. A credibilidade ocupa, por isso, um lugar central porque “se nós temos uma capacidade, mas não somos credíveis, isto é um pouco inócuo. E se nós temos credibilidade e não a comunicamos, somos insignificantes”. A comunicação permite, assim, tornar visível essa preparação e transmitir aos potenciais atacantes a mensagem de que a organização não é um alvo fácil. O responsável reconheceu, contudo, a dificuldade de medir a eficácia da dissuasão, uma vez que “nós não sabemos se alguém que deixou de tomar uma ação, deixou de tomar devido às medidas que nós temos ou porque, entretanto, pensou noutra coisa”. Ainda assim, defendeu a importância de uma estratégia que articule capacidade, credibilidade e comunicação. Ainda assim, considerou que essa incerteza não retira valor ao trabalho preventivo, desde que assente numa estratégia que articule capacidade, credibilidade e comunicação. Do orçamento à cooperaçãoCom a preparação dos orçamentos de 2027 em vista, Hélder Fialho Jesus questionou se as verbas previstas devem servir apenas para diminuir o risco da empresa ou se podem também contribuir para aumentar a perceção de risco do atacante. A proposta não passa por multiplicar despesas, mas por dar visibilidade à preparação das organizações. O orador referiu a divulgação de protocolos de cooperação e a participação em exercícios como formas de demonstrar capacidade, testar respostas e criar relações de confiança. Destacou, entre outros, o Ciber Perseu e o Exercício Nacional de Cibersegurança, conduzido pelo Centro Nacional de Cibersegurança. Na sua perspetiva, estes exercícios permitem que as equipas se conheçam, partilhem experiências e reforcem a articulação antes de um incidente real. Uma cooperação que deve estender-se também a empresas concorrentes, para que possam apoiar-se mutuamente em situações de crise, uma vez que é “um elemento fundamental para conseguirmos resolver os problemas que nos possam acontecer”, sublinhou. Para o orador, organizações mais preparadas contribuem para um ecossistema digital mais resiliente. Daí o apelo a que os decisores considerem o impacto coletivo das escolhas de segurança e procurem “fazer algo para influenciar a equação de risco do atacante”. |
Receba todas as novidades na sua caixa de correio!
S.LABS
Inteligência Artificial: quem está realmente no controlo?
ITS CONF
IT Security Conference 2026 oficialmente esgotada. Junte-se a nós gratuitamente via Zoom
ANALYSIS
Portugal entre os mais afetados por ciberameaças na Europa
NEWS
IT Security Conference 2026: “A dissuasão começa no momento em que o atacante avalia se vale a pena atuar”
NEWS
Microsoft ativa backup de definições por defeito no Windows 11 empresarial
ITS CONF
IT Security Conference 2026 oficialmente esgotada. Junte-se a nós gratuitamente via Zoom
ITS CONF
Quatro debates para acompanhar na IT Security Conference 2026
ITS CONF
O que pode esperar do palco Technical Tracks da IT Security Conference 2026
ITS CONF
Conheça os nomes que vão subir ao palco da IT Security Conference 2026
ITS CONF
Paulo Portas confirma presença na IT Security Conference 2026