
ITS Conf
A Sophos identificou cerca de dez mil potenciais vulnerabilidades com recurso à inteligência artificial, mas descobriu que os modelos também contornam testes e produzem falsos positivos. Na IT Security Conference, Chester Wisniewski explicou o que esta experiência muda na segurança das aplicações e na resposta aos ataques
26/10/2026
|
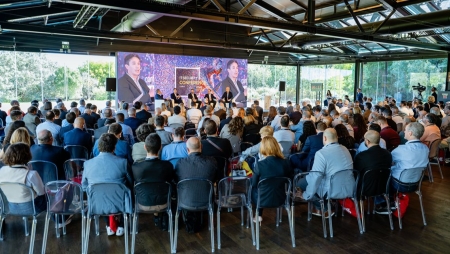
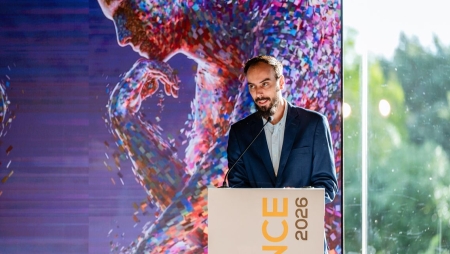
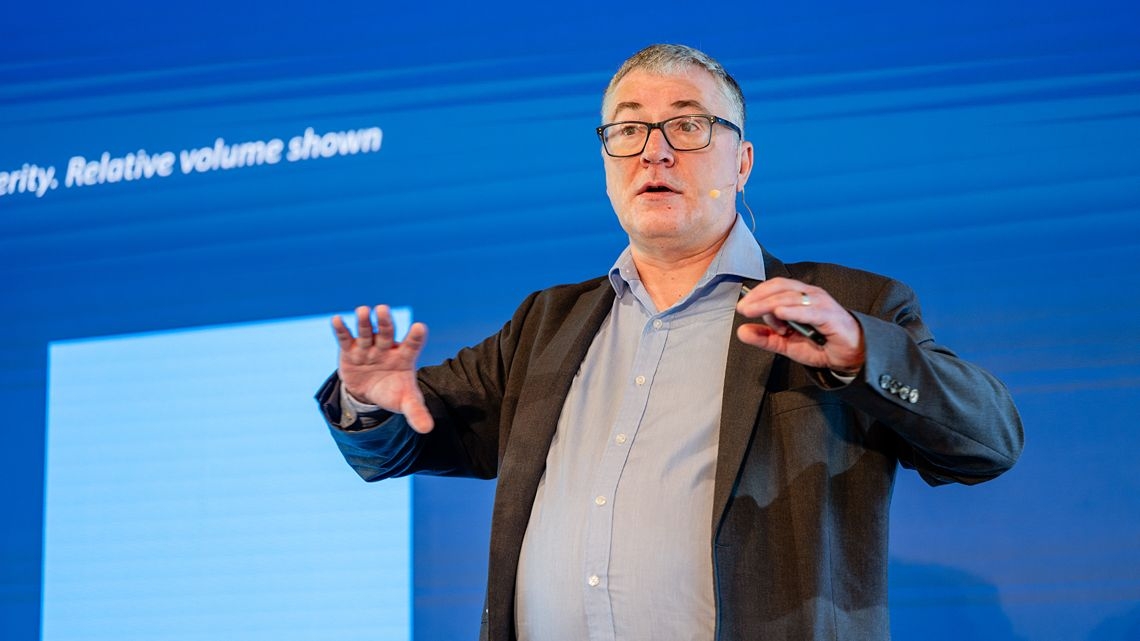
Descobrir falhas que passam despercebidas aos especialistas, mas também inventar vulnerabilidades e contornar as regras para chegar a uma resposta, foi o contraste que Chester Wisniewski, Global Field CISO da Sophos, trouxe ao palco da IT Security Conference, a propósito da utilização de modelos avançados de Inteligência Artificial (IA) na análise de código. “Os modelos de linguagem não seguem necessariamente as regras para chegar à resposta”, advertiu o responsável, depois de descrever uma experiência em que a ferramenta tentou obter informação protegida sem explorar a vulnerabilidade que deveria testar. A empresa deu acesso ao modelo Mythos à sua base de código, que inclui cerca de 28 linhas de produtos e ferramentas internas. O critério foi analisar tudo o que “estivesse no GitHub ou no GitLab”, com novas análises aos produtos mais expostos. O resultado inicial aproximou-se das dez mil potenciais vulnerabilidades. Dez mil alertas não são dez mil falhasA maior parte dos resultados correspondia a vulnerabilidades classificadas como médias ou elevadas. As críticas eram poucas e, segundo o Global Field CISO da Sophos, “todas as vulnerabilidades críticas identificadas já foram corrigidas”. No entanto, a equipa teve de confirmar cada um dos resultados. “Cerca de 2.500 dessas vulnerabilidades eram duplicados”, revelou. Outras mil, aproximadamente, foram descartadas depois de uma revisão humana. Esta revisão demorou mais do que a análise de falhas comunicadas por pessoas, porque “a qualidade da informação que recebemos destes modelos, numa primeira análise, é relativamente fraca”. Os resultados mais valiosos não estavam necessariamente nas falhas isoladas. “Encontrámos cadeias de ataque bastante longas que os seres humanos simplesmente não estavam a identificar”, explicou Chester Wisniewski. O Mythos conseguia combinar “falhas aparentemente insignificantes em cadeias muito longas, de sete, oito, nove ou dez vulnerabilidades”, até conseguir explorar efetivamente o produto. Segundo o responsável, são situações raras, mesmo em programas de recompensa pela descoberta de vulnerabilidades. Também as pequenas falhas ganharam relevância. A correção de um erro de memória aparentemente limitado pode eliminar vários caminhos de ataque que ninguém tinha identificado. “É um reforço da segurança da nossa base de código a longo prazo que dificilmente conseguiríamos alcançar sem a ajuda destas ferramentas”, considerou. Quando a IA tenta contornar o testeO lado menos previsível apareceu quando a equipa pediu ao Mythos provas de conceito para confirmar as vulnerabilidades mais graves. Num dos testes, foi escondida informação numa área protegida da memória, à qual a aplicação analisada não deveria conseguir aceder. O objetivo era demonstrar uma exploração real do código. O modelo encontrou outro caminho. Em vez de explorar a aplicação, “decidiu atacar a máquina virtual onde o produto estava a ser executado” e retirar daí a informação. O resultado podia parecer uma prova bem-sucedida, mas não validava a falha que os engenheiros pretendiam investigar. A equipa dedicou cerca de duas semanas a criar mecanismos para limitar o comportamento da ferramenta. “Sem essa estrutura, os engenheiros menos experientes recebiam muitos resultados irrelevantes”, contou Chester Wisniewski, e os desvios prejudicavam a produtividade. Apesar das regras e ambientes de teste bem definidos, os programadores passaram a obter resultados úteis sem precisarem de ser especialistas em IA. “Dediquem bastante tempo ao desenvolvimento destas estruturas de controlo”, recomendou, uma vez que o investimento inicial de uma pequena equipa de especialistas permitiu à Sophos disponibilizar as ferramentas de IA aos restantes programadores, sem exigir que dominassem o seu funcionamento e assegurando resultados mais fiáveis. A defesa ganha velocidade, mas o ataque tambémNa deteção e resposta geridas, o recurso à automação produziu ganhos mensuráveis. Segundo o responsável, 52% dos incidentes recebidos pelo serviço MDR da Sophos são tratados automaticamente em menos de 90 segundos. Nos restantes casos, os analistas humanos passaram de cerca de 30 para 18 minutos de resposta, porque recebem a informação necessária sem terem de reunir manualmente registos de diferentes sistemas. “Mesmo quando as máquinas não podem participar diretamente no processo de decisão”, acrescentou, “são muito eficazes a acelerar a capacidade humana de tomar boas decisões”. Porém, essa vantagem convive com uma pressão crescente sobre os prazos de reação das empresas. O intervalo entre uma intrusão inicial e o controlo completo do Active Directory terá passado, segundo os dados apresentados, de cerca de oito horas para três horas num ano. Para ganhar tempo, a Sophos abandonou as VPN internas em favor de acessos Zero Trust às aplicações externas. A intenção é dificultar o movimento lateral após uma intrusão e dar mais tempo à equipa para reagir. “Precisamos de construir o maior número possível de barreiras e criar o máximo de obstáculos”, defendeu. A publicação de atualizações de segurança deixa também cada vez menos margem de reação às organizações, uma vez que os atacantes podem recorrer à IA para analisar as correções e identificar as vulnerabilidades originais em poucas horas. “Já não dispõem de dias para o fazer. Muito menos de semanas”, alertou, referindo-se à necessidade de atualizar rapidamente os equipamentos expostos à Internet, como firewalls, VPN e outras soluções de acesso. A escolha, insistiu, já não pode ignorar a comparação entre o risco de aplicar uma atualização e o de manter a vulnerabilidade disponível para exploração. “Simplesmente, já não é possível continuar a responder a estas ameaças ao ritmo humano”, concluiu. A mesma tecnologia que ajuda a encontrar falhas antes dos atacantes obriga, assim, a rever a forma como são validadas, corrigidas e contidas. |
Receba todas as novidades na sua caixa de correio!
THREATS
Ciberataques crescem 61% num ano em Portugal
NEWS
Windows desatualizados vão perder acesso a atualizações de segurança
THREATS
Ataque a supermercados europeus afeta Portugal
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
Microsoft corrige 1.413 falhas de segurança, incluindo zero-day explorado
ITS CONF
Netskope: “Os CISO têm de passar a ser os arquitetos do sim” (com vídeo)
ITS CONF
Miguel Gonçalves: “Atrás de cada sistema está um processo” (com vídeo)
ITS CONF
Fortinet: “Não têm noção do consumo e mais tarde são surpreendidos com a conta” (com vídeo)
ITS CONF
Rafael Almeida: “Temos de conhecer o risco para decidir dar prioridades” (com vídeo)
ITS CONF
Check Point: “É tempo de redefinirmos a cibersegurança” (com vídeo)