
Opinion
A 8 de outubro, a IT Security Conference chega à quinta edição em Lisboa com mais de 500 lugares no auditório e live feed para mais mil pessoas. O número isolado não diz muito, mas importa o que reflete: cinco edições depois, há procura suficiente e qualificada para justificar esta dimensão
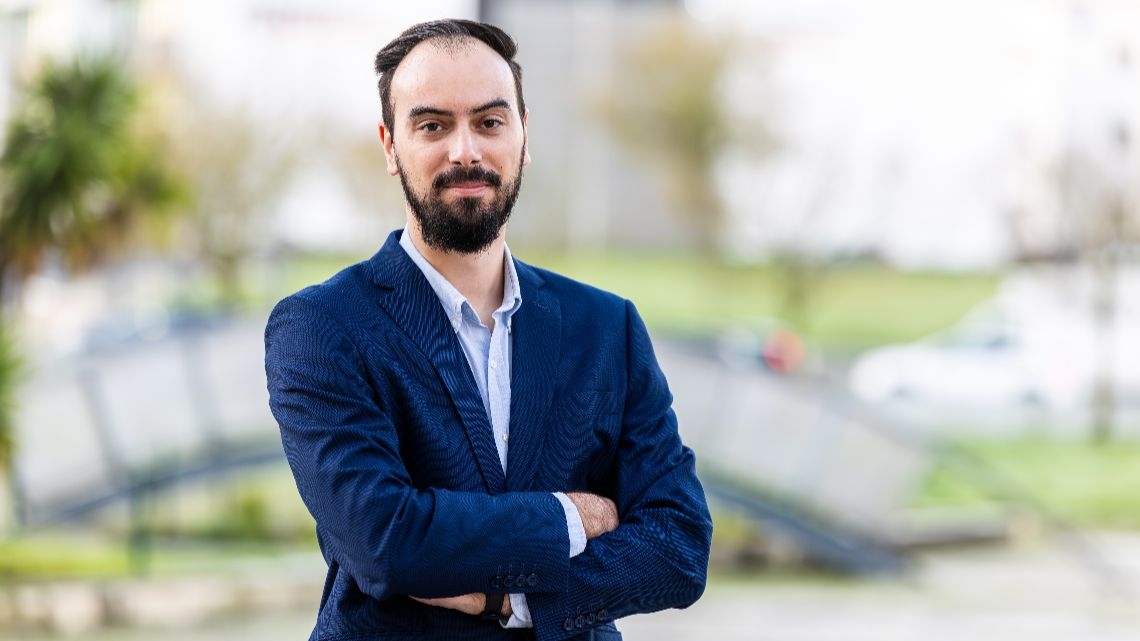
Por Rui Damião . 28/09/2026
|
A lista de oradores dá pistas sobre a procura. CISO de organizações como CUF, Leroy Merlin, Mapfre, Grupo Mosqueteiros, INCM, Hovione e Bosch HC Portugal integram o programa e é um retrato razoável de quem, em Portugal, gere hoje o risco de cibersegurança de forma estruturada. Este ano, o conteúdo tem um fio condutor claro: a IA deixou de ser um tema lateral para atravessar quase toda a agenda. Desde mesas-redondas sobre governação e identidades não-humanas a sessões sobre ataques automatizados e segurança ofensiva assistida por IA. Não é apenas um acaso da programação, mas um reflexo do que as equipas portuguesas tentam hoje resolver sem um manual de instruções claro. Também é revelador o crescimento das Technical Tracks, com sessões de 30 minutos com, como o próprio nome sugere, foco técnico. Esta expansão mostra que a audiência já não se contenta com discursos genéricos sobre ameaças e procura profundidade aplicável. As mesas-redondas sobre NIS2 e DORA apontam na mesma direção, onde o compliance deixou de ser um exercício de checklist para se tornar operacional, com prazos e consequências reais. Nada disto substitui a investigação própria, mas oferece, num único dia, uma leitura concentrada de onde está o mercado português de cibersegurança: o que discute, o que teme e onde já encontrou respostas. O valor está na proximidade, até porque quem partilha o palco enfrenta o mesmo enquadramento regulatório e os mesmos fornecedores de quem está na plateia, o que raramente acontece com relatórios ou benchmarks internacionais. A IT Security Conference 2026 realiza-se a 8 de outubro no Clube & Estufa – Monsanto Secret Spot, em Lisboa, com live streaming para quem não puder estar presente. |
Receba todas as novidades na sua caixa de correio!
THREATS
Ataque expõe dados sensíveis de clientes Revolut
THREATS
Meo alvo de “ataque em massa”
THREATS
Incidentes ligados à IA quase duplicam em Portugal
NEWS
IA é associada a ataque com fuga de dados em Espanha
ITS CONF
Quatro debates para acompanhar na IT Security Conference 2026
OPINION
A carta aberta e contraditória das grandes tecnológicas de IA
OPINION
Quando um simples erro esconde um ataque

OPINION
Recuperar o Active Directory é a diferença entre retomar a atividade ou prolongar uma crise

OPINION
Porque começa a cibersegurança fora da tecnologia

OPINION
Admirável Cibermundo novo?