
Threats
A Revolut confirmou uma fuga de dados após ter enviado informação de clientes a um atacante que se fez passar por uma entidade governamental
14/09/2026
|
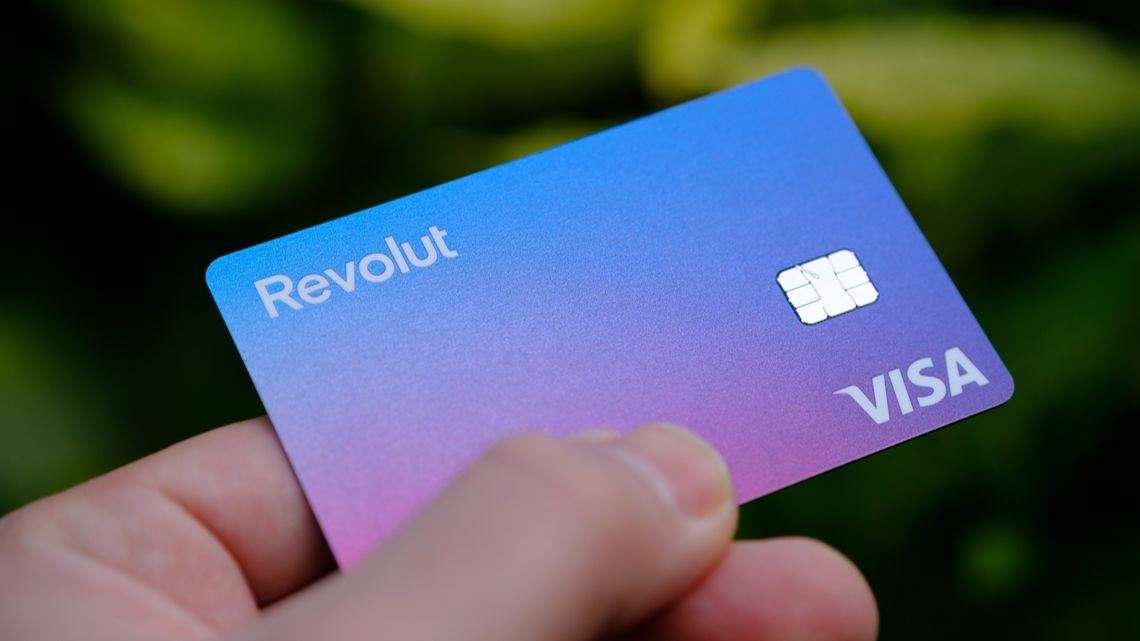
A Revolut confirmou uma fuga de dados que expôs informação pessoal, financeira e documentos de identificação de um número não divulgado de clientes. O incidente ocorreu depois de um atacante se ter feito passar por uma entidade governamental para solicitar os dados. Segundo a fintech, o pedido foi enviado através de uma conta de correio eletrónico não autorizada, mas utilizando o domínio oficial da entidade pública e credenciais válidas de autenticação do domínio. A Revolut considerou, por isso, que se tratava de um pedido legítimo e forneceu a informação solicitada. Entre os dados enviados encontram-se nome completo, data de nascimento, profissão, morada, endereço de correio eletrónico e número de telefone. Foram também expostas cópias de documentos de identificação, incluindo passaportes e cartas de condução, assim como imagens faciais utilizadas nos processos de verificação de identidade dos clientes. A informação financeira comprometida inclui ainda extratos de conta e números IBAN, registos de levantamentos e o histórico completo de transações, incluindo operações com Bitcoin. A Revolut indicou à Reuters que o incidente afetou um número “muito limitado” de clientes, mas não revelou quantos. A empresa assegura que os seus sistemas e os fundos dos clientes não foram afetados. Após detetar o incidente, a fintech bloqueou o endereço utilizado e notificou a entidade governamental envolvida, assim como autoridades policiais e reguladores de proteção de dados e do setor financeiro. O investigador de fraude relacionada com criptomoedas ZachXBT afirmou que, apesar de o número de clientes afetados aparentar ser reduzido, o ataque parece ter sido direcionado para clientes com património elevado. Esta avaliação não foi confirmada pela Revolut. A empresa, que afirma ter mais de 80 milhões de clientes em mais de 160 países e regiões, já tinha sofrido outra fuga de dados em setembro de 2022. Nesse incidente, atacantes conseguiram obter informação pessoal, de contacto e financeira de 50.150 clientes. |
Receba todas as novidades na sua caixa de correio!
THREATS
Infostealers comprometem contas do Claude
THREATS
CNCS alerta para vulnerabilidades no macOS e Tomcat

THREATS
Operação internacional trava botnet Sality ativa há 20 anos
NEWS
Gigantes tecnológicos unem-se contra ciberataques com IA
THREATS
Falso suporte no Teams dá controlo de PC
THREATS
Falha crítica em plugin para o Wordpress já está a ser explorada em ataques
THREATS
Zero-day StyleSmuggler compromete lojas Adobe Commerce e Magento
THREATS
Novo toolkit Linux é associado a ciberespionagem norte-coreana
THREATS
Zero-day FalconFlank visa CrowdStrike Falcon
THREATS
Google corrige sexto zero-day do Chrome em 2026