
Compliance
Um sistema falha, o incidente alastra e, de repente, já não há uma única organização a responder. Quando uma cibercrise atravessa setores e fronteiras, coordenar decisões, informação e comunicação torna-se parte da própria resposta
Por Inês Garcia Martins . 09/10/2026
|
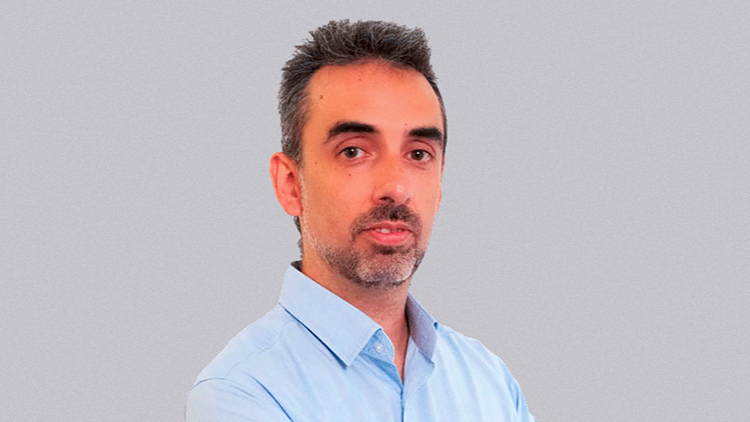
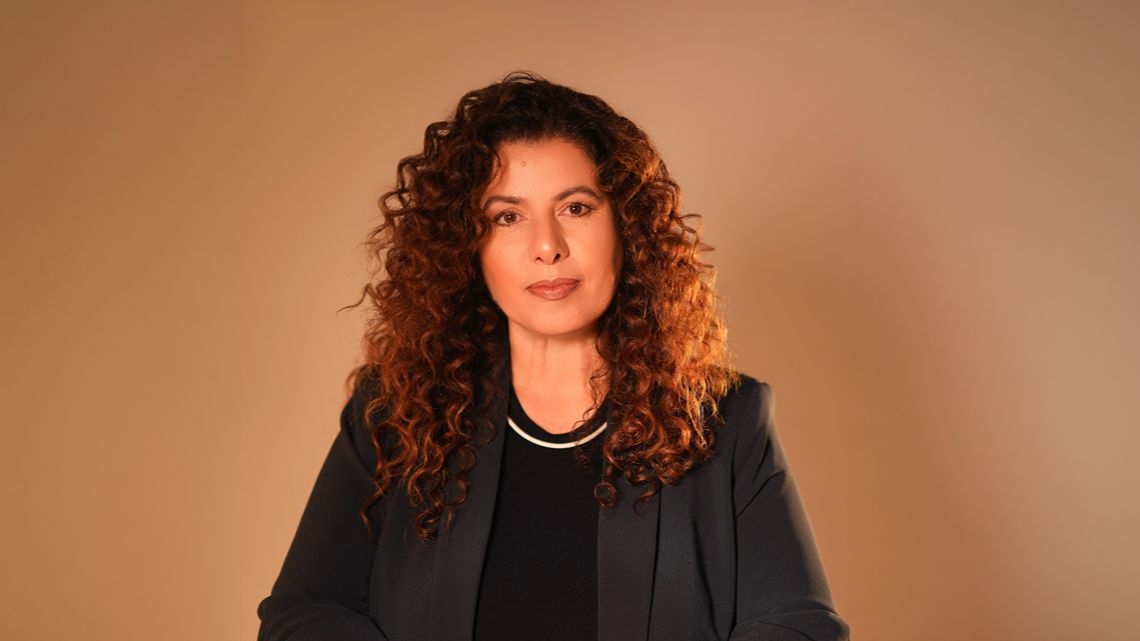
Um ciberincidente pode começar dentro de uma organização e, em pouco tempo, ultrapassar sistemas, setores e fronteiras. Quando o impacto deixa de poder ser gerido por uma única entidade ou Estado, a resposta já não depende apenas da capacidade técnica para conter o ataque. Exige coordenação entre organizações, autoridades e estruturas europeias. É esse o problema que o Cyber Blueprint procura responder. Adotado pelo Conselho da União Europeia em junho de 2025 sob a forma de uma recomendação, o Cyber Blueprint é um documento orientador para a gestão europeia de cibercrises, concebido para clarificar como os diferentes atores devem interagir na preparação e resposta a incidentes de cibersegurança de grande escala e cibercrises. Não cria obrigações novas para as organizações nem novas estruturas de resposta. Define antes como devem interagir os mecanismos existentes e como se articulam os níveis técnico, operacional e político ao longo da gestão de uma crise. O documento atualiza o enquadramento europeu de 2017 e incorpora a arquitetura entretanto criada por instrumentos como a NIS2 e o Cyber Solidarity Act. “O objetivo não é criar estruturas, mas tornar utilizáveis e coordenados os mecanismos já existentes”, explica Elsa Lemos, especialista em comunicação de crise. É, sobretudo, “uma questão de coordenação”. A necessidade dessa coordenação resulta da própria dimensão que uma cibercrise pode assumir. Para a especialista, a Comissão parte da constatação de que “um incidente de cibersegurança pode ultrapassar rapidamente as fronteiras de uma organização, de um setor e de um Estado-Membro”. A partir daí, pode “produzir efeitos de alto impacto em funções essenciais da sociedade e contaminar outros Estados. Podemos estar a falar de riscos de segurança, riscos económicos ou outros”. Na origem desta recomendação está também aquilo que Elsa Lemos identifica como uma “falta de visão operacional comum sobre quem faz o quê quando uma cibercrise ultrapassa as fronteiras”. Perante este cenário, considera “mandatório existir algo que coloca os pontos nos i’s” e clarifica a articulação entre os diferentes intervenientes. Escalar antes de conhecer tudo
Reconhecer quando um incidente deixa de poder ser tratado exclusivamente dentro de portas é um dos primeiros desafios para as organizações. Na visão de Miguel Gonçalves, CISO da CUF, “essa fronteira não é determinada pela dimensão técnica do incidente. É ultrapassada quando percebemos que o impacto, ou o potencial impacto, deixou de estar exclusivamente sob o controlo da nossa organização”. Na saúde, essa mudança pode acontecer rapidamente. Um incidente inicialmente circunscrito a um sistema ou infraestrutura tecnológica pode evoluir para um problema de continuidade de cuidados, com impacto em doentes, profissionais, fornecedores ou outras entidades do setor. É também por isso que, segundo o responsável, “não podemos esperar por conhecer toda a dimensão do incidente para começar a escalar”. Numa fase inicial, explica, a organização trabalha com indicadores, informação incompleta e perguntas ainda sem resposta. É neste contexto inevitavelmente imperfeito, e antes de existir uma fotografia completa do incidente, que a decisão de escalar tem de ser tomada. Sinais de propagação, dependências críticas, impacto relevante ou potenciais efeitos noutras organizações podem ser suficientes para iniciar a coordenação. Como sintetiza Miguel Gonçalves, “esperar por ter todas as respostas antes de pedir ajuda ou partilhar informação é provavelmente uma boa forma de chegar atrasado à crise”. Quando a resposta envolve várias entidades, surge ainda o problema de construir uma visão comum do que está a acontecer. Elsa Lemos chama a atenção para a necessidade de uma shared situational awareness, uma vez que diferentes entidades “podem estar a trabalhar com visões distintas da situação e podem tomar decisões corretas a nível local, mas incoerentes a nível europeu”. Rapidez em tempo de criseQuanto maior a crise, maior é a necessidade de fazer circular informação. Porém, numa crise, a urgência em fazer circular informação pode entrar em conflito com a necessidade de a validar. “Temos de ser rápidos, mas não podemos transformar uma hipótese num facto”, sintetiza Miguel Gonçalves. A resposta passa por distinguir claramente aquilo que a organização sabe, aquilo que considera poder estar a acontecer e aquilo que ainda desconhece. Para o CISO da CUF, “as relações de confiança e os canais de comunicação constroem-se antes do incidente. Durante a crise precisamos simplesmente que funcionem”. Nesse sentido, autoridades, parceiros críticos e outras organizações do setor devem conhecer previamente os interlocutores, canais e informação que podem vir a ter de partilhar.
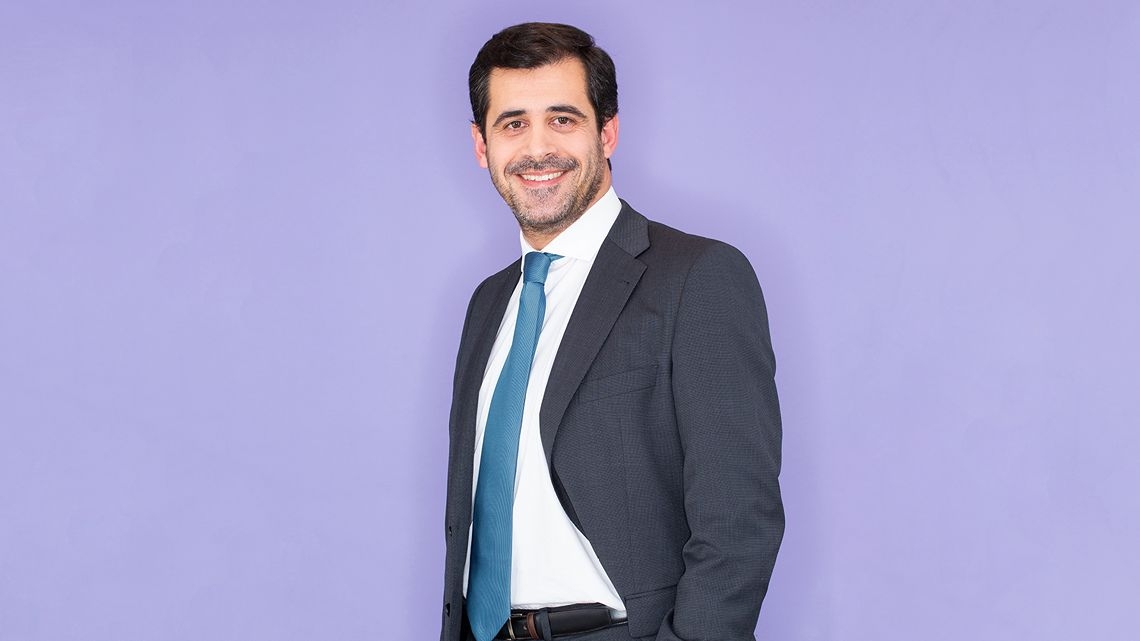
O problema pode começar nos próprios meios usados para coordenar a resposta. Elsa Lemos identifica a “indisponibilidade de canais de comunicação” como uma das vulnerabilidades a considerar, perante a possibilidade de perturbação ou falha das redes normais de telecomunicações e Internet durante uma crise severa. O Cyber Blueprint inclui a comunicação segura entre as áreas a desenvolver. A recomendação prevê que a Comissão proponha, até ao final de 2026, um conjunto interoperável de soluções de comunicação segura, abrangendo voz, dados, videoconferência, mensagens, colaboração e partilha documental. O acordo entre Conselho, Comissão, Alto Representante, EU-CyCLONe e Rede de CSIRT sobre esse conjunto está previsto até ao final de 2027. Garantir os canais, porém, não resolve todo o problema. Elsa Lemos identifica também como riscos “a desinformação” e as “mensagens contraditórias” ou pouco alinhadas entre entidades, Estados ou instituições europeias. A preparação passa, na sua perspetiva, por uma “Estratégia de Comunicação Pública Coordenada” e por exercícios conjuntos que permitam testar a articulação entre setores civis, militares e privados. Esta dimensão ganha importância quando os efeitos deixam de ser apenas tecnológicos. Elsa Lemos considera que “uma cibercrise é multidimensional” e defende uma lógica whole-of-government, whole-of-society e all-hazards. Os impactos podem chegar à economia, às infraestruturas críticas, à segurança, à defesa e às relações internacionais. Quem responde quando a crise cresceO Cyber Blueprint diz-nos que quando um incidente ganha dimensão, as organizações continuam responsáveis pela sua resposta, mas passam a ter de lidar com uma rede mais complexa de obrigações e autoridades. Ricardo Henriques, sócio da Abreu Advogados, considera, por isso, importante “distinguir, por um lado, o plano da gestão do incidente pela organização, e, por outro, a coordenação da resposta pelas autoridades”. A complexidade aumenta num quadro regulatório europeu em que o mesmo incidente pode desencadear obrigações de reporte ao abrigo de diferentes regimes. A NIS2, o RGPD ou o DORA podem obrigar uma organização a comunicar o mesmo acontecimento a diferentes destinatários, com prazos e requisitos distintos, precisamente quando a informação disponível “ainda é incompleta e está sujeita a revisão”, como salienta Ricardo Henriques. De acordo com Ricardo Henriques, “os próprios processos de reporte, e em especial os canais de entrada de informação, estão em revisão ao nível europeu”. A proposta de Digital Omnibus, apresentada em novembro de 2025, pretende alterar a NIS2, o RGPD e o DORA e criar um ponto único de entrada para as notificações. Entre as alterações propostas está também a extensão para 96 horas do prazo de notificação de violações de dados pessoais. O desafio seguinte refere-se à implementação nacional, garantindo que esse canal único permite transmitir a informação de forma segura às diferentes autoridades competentes. Em Portugal, a MyCiber já concentra obrigações associadas ao novo Regime Jurídico da Cibersegurança. Ricardo Henriques indica que o Centro Nacional de Cibersegurança está ainda a implementar na plataforma os formulários destinados à notificação de incidentes, que preveem o cruzamento de dados com a Comissão Nacional de Proteção de Dados e a ANACOM. À medida que aumenta a escala do incidente, cresce também a interação com as autoridades. Para além das notificações obrigatórias, uma organização pode ter de prestar esclarecimentos, fornecer elementos técnicos, atualizar informação anteriormente comunicada ou colaborar na avaliação e acompanhamento do incidente. Para Ricardo Henriques, torna-se então particularmente importante que a informação transmitida seja “rigorosa, consistente e adequadamente validada”. Ainda assim, o sócio da Abreu Advogados considera que a eventual tensão jurídica “concentra-se no conteúdo que se reporta, e não no ato de reportar”. Enquanto estiver em causa informação de qualificação e impacto, entende que não existe uma dificuldade significativa. O problema muda quando o detalhe técnico permite que um threat actor reconstrua o vetor de ataque. Nesse caso, avança, “o problema deixa de ser de confidencialidade. Passa a ser de segurança da informação”.
É perante vulnerabilidades ainda por corrigir que este risco se torna mais evidente. O próprio quadro europeu admite que, em determinadas circunstâncias, a divulgação de informação possa ser limitada ou adiada por razões de cibersegurança. Ricardo Henriques dá como exemplo os casos em que “a informação notificada seja, por si só, suficiente para permitir a criação de uma técnica de exploração”. Isto é, partilhar informação continua a ser necessário, mas o detalhe divulgado não pode aumentar o risco de exploração da vulnerabilidade. Ao mesmo tempo, restringir excessivamente a circulação da informação pode comprometer a coordenação. Elsa Lemos identifica precisamente como uma das barreiras a “atribuição de níveis excessivos de confidencialidade a documentos que impede a partilha de dados em tempo útil e prejudica a consciência situacional comum”. O plano não chegaTer um plano de resposta não significa, por si só, estar preparado para uma crise de grande escala. Miguel Gonçalves lembra que uma organização pode ter “políticas, procedimentos, planos de resposta e continuidade muito bem construídos” e descobrir, perante uma situação real, que algumas coisas não funcionam como estavam desenhadas. É por isso que a preparação passa também por testar esses planos. E não apenas através de exercícios técnicos. Os cenários devem envolver IT, operações, gestão de topo, comunicação, jurídico, proteção de dados, fornecedores e entidades externas, colocando as equipas perante informação incompleta, sistemas indisponíveis, falhas nos canais de comunicação, fornecedores simultaneamente afetados ou decisores inacessíveis. Para Miguel Gonçalves, “um bom exercício não serve para provar que o plano funciona. Serve para descobrir onde é que ele falha”. Mas uma crise sistémica acrescenta outro teste. Uma organização pode estar preparada para responder internamente e não estar preparada para funcionar como parte de uma resposta que envolve outras organizações, autoridades e países. Isso pode obrigá-la a partilhar informação mais depressa, coordenar decisões com entidades externas e aceitar que as suas prioridades nem sempre coincidem com as do setor ou do país. Para Miguel Gonçalves, esta mudança exige olhar para além da própria organização e compreender o papel que esta desempenha num ecossistema maior. Na saúde, isso significa reconhecer que “não estamos a proteger firewalls, servidores ou redes. Estamos a proteger a capacidade de continuar a prestar cuidados em segurança”. Quando a crise ganha dimensão nacional ou europeia, acrescenta, pode ser necessário tomar decisões “pensando no sistema de saúde como um todo, e não apenas na nossa organização”. A preparação tem ainda de considerar as condições em que a organização poderá ser chamada a operar. Elsa Lemos defende que “a organização deve preparar-se para operar num ambiente onde a comunicação é parte da resposta estratégica” e chama a atenção para a “falta de redundância tecnológica” como um fator capaz de agravar uma crise já em curso. Para a especialista, é necessário dispor de canais alternativos de comunicação segura caso as redes normais ou os serviços de Internet fiquem inacessíveis. Do lado da governação, Ricardo Henriques considera que o Cyber Blueprint acrescenta “previsibilidade à governação de crises, clarificando quem coordena, como circula a informação e de que forma as decisões são escaladas”. A preparação depende, assim, das equipas, da liderança, dos processos e das relações construídas antes da crise. Como resume Miguel Gonçalves, “numa crise desta dimensão ninguém responde sozinho”. |
Receba todas as novidades na sua caixa de correio!
ANALYSIS
A recuperação de ransomware falha antes de chegar aos dados
NEWS
“O software está a ganhar uma autoridade que não tinha”: nova era da IA obriga a repensar segurança
THREATS
Falha no SharePoint explorada em ataques
THREATS
IA torna ciberataques mais seletivos e precisos
ITECH
Palo Alto Networks automatiza deteção de vulnerabilidades
COMPLIANCE
Google multada em 403 milhões por tratamento de dados de localização
COMPLIANCE
Líderes de operadoras europeias apelam a revisão de leis das redes digitais e de cibersegurança
COMPLIANCE
MyCiber: apenas metade das entidades estimadas cumpriu o registo antes do prazo de 15 de setembro

COMPLIANCE
CRA: novas regras de reporte chegam esta semana

COMPLIANCE
Cybersecurity Act 2 põe fornecedores e certificação na agenda da gestão