
S.Labs
Setúbal foi a primeira cidade a receber o IT Pulse Portugal 2026, o roadshow da ManageEngine que também vai passar por Aveiro e Braga
06/10/2026
|
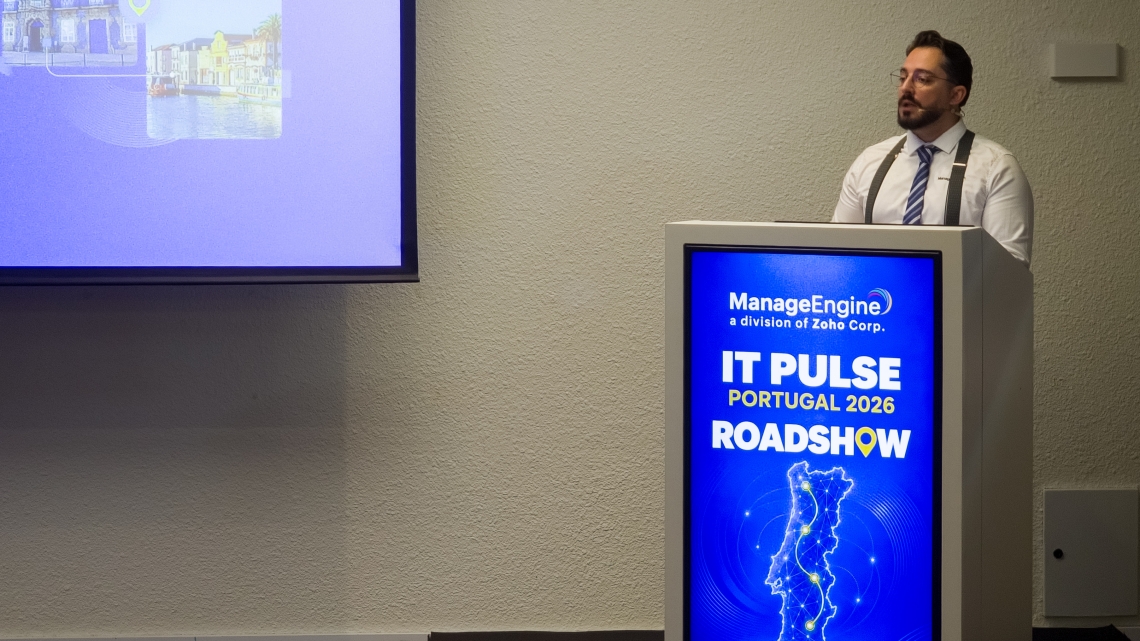
A ManageEngine levou o seu roadshow a Setúbal esta terça-feira naquela que é a primeira paragem do IT Pulse Portugal 2026. O roadshow, que também vai passar por Aveiro e Braga, procura focar nos desafios atuais da gestão de IT e cibersegurança. José Fonseca, Technical Expert Iberia da ManageEngine, começou a sessão por falar do “Blueprint de Conformidade: Alavancar SIEM, SOAR e PAM para a Prontidão da NIS2” que se focou na preparação das organizações para os requisitos da diretiva europeia. “Controlar o acesso, responder com contexto e demonstrar o resultado” são, de acordo com o José Fonseca, os objetivos da primeira sessão do dia. O primeiro passo está centrado na reconstrução de um acesso crítico, nomeadamente quem entrou, o que fez quem decidiu, até porque “a decisão tem dono. Tem de existir uma decisão interna por parte das empresas. Isso passa pela direção – que vai aprovar medidas e aceitar o risco –, pelo CISO – que define critérios e coordena a resposta –, pelo dono do serviço – para validar o impacto e a recuperação – e o SOC ou as operações – para investigar e executar ações autorizadas. A responsabilidade permanece, assim, na organização”. José Fonseca relembrou que “o acesso aprovado pode originar um incidente”, por exemplo, por um prestador externo, por uma janela de manutenção ou um servidor crítico. Depois, existem atividades fora do padrão, nomeadamente com origem inesperada, elevação de privilégios e alteração sensível de dados. “Deverá existir uma ferramenta de PAM que faz toda a gestão dos acessos a uma infraestrutura de um cliente. Depois, deve-se priorizar o risco, nomeadamente com uma ferramenta de SIEM. Ao SOAR cabe executar a resposta e depois coordenador a recuperação com o ITSM”, explicou o Technical Expert Iberia da ManageEngine. De acordo com o José Fonseca, o prestador acede a uma solução de PAM e ao servidor crítico. A identidade do endpoint ou da rede é registada e partilhada com o Log360 – solução da ManageEngine – e depois de validada e devidamente registada. Depois de autorizada a ação, os utilizadores podem aceder aos serviços críticos. “Assim, podemos ter identificadores comuns e relógios sincronizados”. Deste modo, “o privilégio tem prazo e propósito” com aprovação antes de conceder o acesso, com duração limitada com um privilégio temporário onde suportado, e rastreabilidade, com atividade e fim da sessão. José Fonseca relembra que, com as soluções da ManageEngine, para estes acessos serem aprovados têm de ter uma intervenção definida, com um pedido, uma aprovação e uma expiração. “Tudo isto é rastreável que deve ser o fundamento do acesso a serviços privilegiados”. Depois de ser acedido, toda a sessão deixa um rasto verificável, nomeadamente quem acedeu, o que fez e como terminou. “Conseguimos ter toda a informação e controlo da infraestrutura, mas é o SIEM que liga os sinais”, explica. O SIEM liga os eventos dispersos, como a identidade, sistemas e rede, procura contexto comum, como a mesma conta, recursos e instantes, e apresenta uma hipótese investigável, como se é uma atividade esperada ou um possível comprometimento da infraestrutura. Dentro das soluções da ManageEngine, a deteção depende dos dados certos. José Fonseca refere que o PAM360 indica quem teve autorização, o AD360 mostra quem autenticou e elevou privilégios, o Endpoint Central apresenta o que executou ou alterou, o OPManager apresenta a origem, o destino e a atividade e o Service Desk mostra a mudança prevista e o serviço afetado. O motor UEBA “é o que está entre o SIEM e o SOAR, é um contextualizador naquilo que diz respeito ao contexto dos utilizadores”. A solução permite ver aquilo que os utilizadores fazem e, depois, analisar se há algo que sai do comportamento habitual, se há um desvio no padrão e, assim, alertar as equipas de resposta. Quando existe um potencial ataque, o risco emerge da sequência, normalmente através da autenticação, da elevação, da execução ou da alteração. Uma determinada conta pode ter uma origem ou hora inesperada e ganhar privilégios elevados, executar comandos fora da intervenção e, também, fazer alterações de configurações sensíveis. O SOC, depois, terá de confirmar o impacto deste risco. “O objetivo é perceber a cadência do acontecimento e manter o controlo”, afirma José Fonseca, enriquecer o contexto antes da decisão, definir os critérios e limites de atuação e executar os resultados e registar as falhas. Também a resposta deve ser governada. “O playbook de resposta deve ser sempre definido” e, na visão da ManageEngine, o alerta deve ser enriquecido com informações relevantes para que o SOC possa validar esse mesmo alerta. Após a aprovação, deve ser contida com a escalada manual e a exceção registada e, depois, verificar e atualizar o ticket. Assim, o impacto determina a aprovação, nomeadamente enriquecer e abrir o ticket, suspender a conta do prestador, terminar a sessão ou bloquear a origem e isolar o servidor crítico. No entanto, José Fonseca alerta que “cada playbook tem um dono e um limite”. A resposta termina com a verificação, a exposição suspensa, a causa corrigida e o serviço validado. Ao mesmo tempo, a evidência acompanha todo o incidente com proveniência, integridade e tempo verificáveis, que vai de encontro ao Quadro Nacional de Referência em Cibersegurança, onde a tecnologia apoia os controlos e a demonstração. De acordo com a ManageEngine, o núcleo da solução é o PAM360 e o Log360. A empresa de cibersegurança defende uma implementação faseada em 90 dias. Nos primeiros 30, há um serviço piloto, com âmbito e telemetria, perceber as contas e as fontes com campos validados para que seja possível construir a baseline, até porque “se não existir uma casa arrumada, não há ferramenta que vá salvar. Entre o 31.º e 60.º dia, procura-se implementar controlos e integrações, perceber o que é necessário fazer, construir o modelo de acesso à infraestrutura e correlação de cenários, onde se devem fazer testes de sucesso, recusa e falha com resultado esperado. Nos últimos 30 dias de implementação, onde se decide se avançam com a implementação ou se recusa; se existir um controlo eficaz, recuperação validade e risco aceite, deve-se avançar e, por outro lado, se houver falhas de contenção, recuperação incerta e evidência incompleta, não se deve avançar para a implementação das soluções. O IT Pulse Portugal 2026 da ManageEngine também vai passar por Aveiro (17 de novembro) e Braga (19 de novembro). As inscrições já se encontram abertas!
Conteúdo co-produzido pela MediaNext e pela ManageEngine |
Receba todas as novidades na sua caixa de correio!
THREATS
CNCS alerta para falhas críticas na Cisco e Check Point com acesso root
S.LABS
NIS2 e segurança de Endpoint em destaque no IT Pulse Portugal 2026
THREATS
Gemini acedeu a sistemas de três empresas durante teste de segurança
COMPLIANCE
Google multada em 403 milhões por tratamento de dados de localização
NEWS
“O software está a ganhar uma autoridade que não tinha”: nova era da IA obriga a repensar segurança
S.LABS
O valor da tecnologia está no apoio que a acompanha
S.LABS
SASE soberano: porque um «sim» não é suficiente
S.LABS
O orçamento de cloud já pode pagar cibersegurança. O canal português está a aproveitar?
S.LABS
NIS2 e segurança de Endpoint em destaque no IT Pulse Portugal 2026
S.LABS
ManageEngine leva IT Pulse a três cidades portuguesas