
Threats
A CISA e o FBI alertam para ataques a sistemas industriais de refrigeração que podem provocar perdas de produtos, danos em equipamentos e riscos de incêndio. Portugal está entre os países afetados
10/11/2026
|
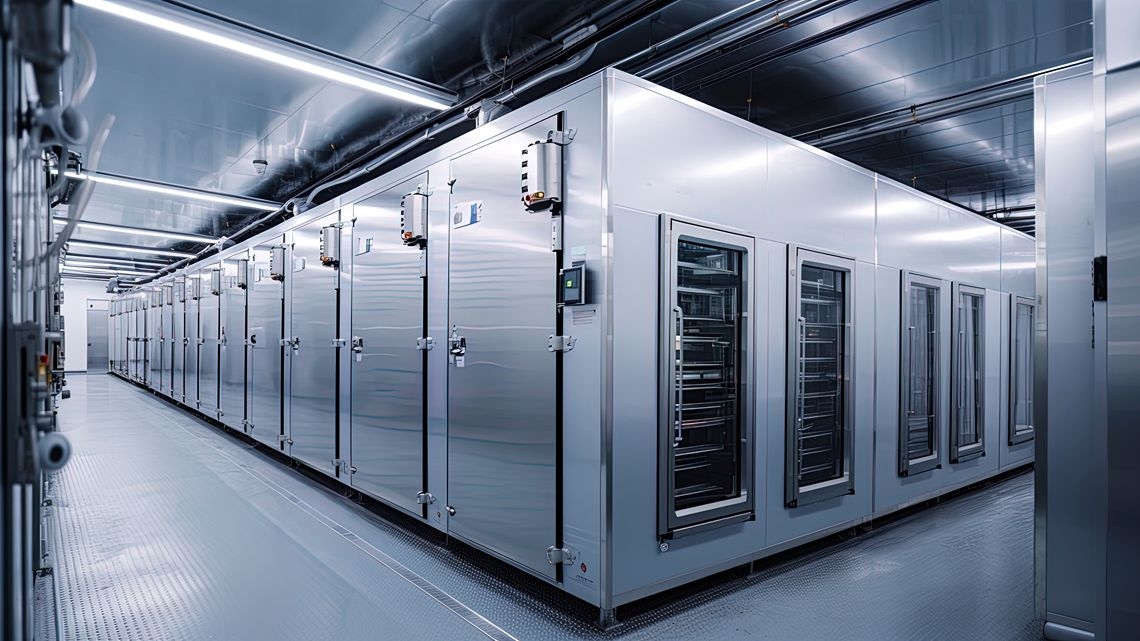
As autoridades norte-americanas emitiram um alerta conjunto sobre ciberataques dirigidos a sistemas industriais de refrigeração e monitorização da cadeia de frio, que estão a ser explorados por atacantes em diferentes países. As intrusões podem provocar alterações de temperatura, interrupções operacionais, perdas de produtos e riscos de incêndio. O aviso foi divulgado pela Cybersecurity and Infrastructure Security Agency (CISA), em conjunto com o FBI e os departamentos norte-americanos da Saúde, Agricultura e Transportes, na sequência de ataques que têm afetado infraestruturas críticas e estabelecimentos comerciais. Segundo as autoridades, os atacantes estão a explorar vulnerabilidades em controladores industriais desatualizados ou acessíveis através da Internet, conseguindo alterar remotamente as configurações dos equipamentos e forçar ciclos contínuos de aquecimento ou descongelação. Estas manipulações podem comprometer a conservação de alimentos, medicamentos e outros produtos sensíveis à temperatura, além de reduzir a vida útil dos equipamentos e criar condições potencialmente perigosas para os consumidores. Os atacantes podem também recorrer a técnicas de negação de serviço para impedir os operadores de monitorizar as temperaturas, dificultando a deteção de alterações e a resposta a incidentes. Entre os métodos identificados pelas autoridades estão a exploração de falhas que permitem contornar mecanismos de autenticação, a injeção de código e o aproveitamento de configurações de segurança inadequadas. Nas últimas semanas, centenas de supermercados europeus foram alvo de ataques que exploraram fragilidades em controladores de refrigeração expostos à Internet. Em alguns casos, os atacantes aumentaram as temperaturas para valores próximos dos 50 graus Celsius ou ativaram remotamente os modos de descongelação, provocando a deterioração de alimentos e prejuízos financeiros. Os incidentes afetaram grandes cadeias de supermercados, mas também pequenos estabelecimentos comerciais, mercearias e talhos. Entre os países identificados estão Portugal, Bélgica, Estónia, Finlândia, França, Alemanha, Irlanda, Itália, Luxemburgo, Países Baixos, Suécia e Reino Unido. Um dos casos mais relevantes envolveu o Estabelecimento Francês do Sangue, que confirmou um incidente de cibersegurança num fornecedor de equipamentos de refrigeração. O ataque provocou alterações para níveis extremamente elevados nas configurações de temperatura e descongelação de equipamentos utilizados em três instalações de armazenamento de plasma sanguíneo. Até ao momento, não foi identificada publicamente a entidade responsável por esta vaga de ataques. A dimensão da exposição destes sistemas é também evidenciada por dados da Censys, que identificou centenas de equipamentos de refrigeração industrial acessíveis através da Internet. Entre 9 de outubro e 5 de novembro de 2026, o número de instâncias expostas da plataforma Danfoss StoreView diminuiu de 3.004 para 708, mantendo-se a maior concentração em França. No mesmo período, os sistemas Copeland/Dixell XWEB acessíveis publicamente passaram de 3.708 para 2.420. Apesar da redução, os números demonstram que continuam a existir equipamentos industriais expostos a potenciais ataques. A Censys alerta que a exposição de sistemas de controlo industrial à Internet constitui um problema persistente de segurança. Segundo os seus dados, a América do Norte concentra aproximadamente 38% da exposição global destes sistemas, enquanto a Ásia aumentou a sua quota de 22%, em 2024, para 25%, em 2026. Na Europa, a proporção diminuiu de 36,5% para 32%, sem que estas alterações se tenham traduzido numa redução global da exposição. Perante este cenário, a CISA e as restantes autoridades recomendam o reforço das medidas de segurança nos ambientes de tecnologia operacional (OT), incluindo a identificação de equipamentos acessíveis pela Internet, a aplicação de atualizações de segurança e a utilização de mecanismos de autenticação robustos. As recomendações incluem ainda a substituição de palavras-passe predefinidas, a segmentação dos sistemas industriais, a eliminação de acessos remotos desnecessários e a substituição de equipamentos antigos que já não recebem atualizações. Brett Leatherman, diretor de operações da divisão de cibersegurança do FBI, sublinha que os sistemas de refrigeração industrial e monitorização da cadeia de frio são essenciais para proteger alimentos, medicamentos e outros produtos sensíveis à temperatura, tornando-se alvos relevantes para os cibercriminosos. O alerta evidencia os riscos associados à crescente conectividade dos sistemas industriais, particularmente em setores onde uma intrusão informática pode ter consequências físicas, afetando equipamentos, produtos armazenados e a segurança dos consumidores. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falha crítica no kernel Linux permite execução remota de código com privilégios root
ITS CONF
“A conformidade por si só não garante segurança a ninguém”: Os desafios da NIS2 em Portugal (com vídeo)
THREATS
Ficheiros maliciosos permitem comprometer agentes de IA como Codex e Claude Code
ITS CONF
“Se o fornecedor falhar, nós falhamos”: a gestão de risco para além das organizações (com vídeo)
NEWS
OpenAI reforça isolamento dos modelos de IA após falhas de segurança
THREATS
Google corrige mais de 200 vulnerabilidades no Android, incluindo falha crítica de execução remota de código
THREATS
Google desmantela botnet com 1,3 milhões de dispositivos Android e acusa fabricante de instalar malware
THREATS
Mais de mil servidores GitLab continuam vulneráveis a falha crítica explorada em ataques
THREATS
CNCS alerta para falha crítica no Oracle E-Business Suite que permite execução remota de comandos
THREATS
Falha crítica no kernel Linux permite execução remota de código com privilégios root