
Threats
As atualizações de segurança de novembro corrigem 216 vulnerabilidades no Android, incluindo mais de duas dezenas classificadas como críticas. A falha mais grave permite a execução remota de código sem interação do utilizador, enquanto outras vulnerabilidades afetam componentes do sistema operativo, do kernel e de fabricantes de chips
05/11/2026
|
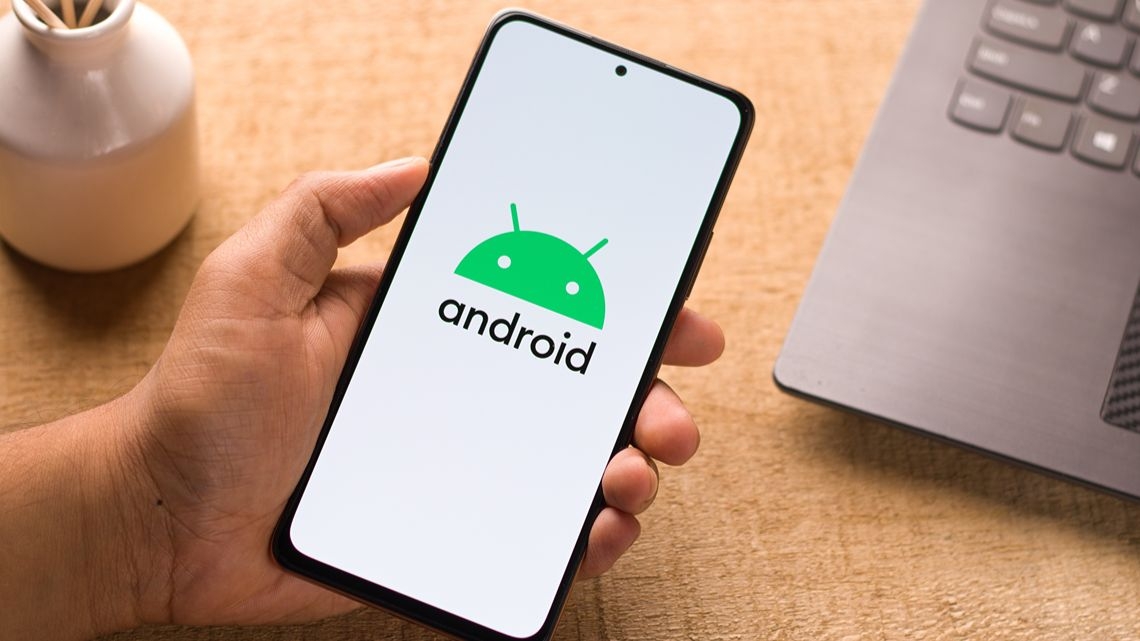
A Google lançou as atualizações de segurança de novembro de 2026 para o Android, corrigindo um total de 216 vulnerabilidades, incluindo mais de duas dezenas de gravidade crítica. Entre as falhas resolvidas encontra-se a CVE-2026-58868, uma vulnerabilidade no componente Framework que pode permitir a execução remota de código sem necessidade de interação do utilizador ou de privilégios adicionais. A empresa distribui as correções através de dois níveis de atualização de segurança, identificados como 2026-11-01 e 2026-11-05. O primeiro conjunto de correções resolve 119 vulnerabilidades distribuídas pelos componentes Android Runtime, Framework e System. O Framework concentra o maior número de falhas, com 65 vulnerabilidades corrigidas, seguido do System, com 53. No Android Runtime, a Google resolveu uma vulnerabilidade de gravidade elevada que poderia permitir a divulgação indevida de informação. A falha mais grave deste conjunto é a CVE-2026-58868, que afeta o Framework, componente responsável por disponibilizar funcionalidades essenciais do sistema operativo às aplicações e aos serviços Android. Segundo a Google, a vulnerabilidade pode permitir que um atacante execute código remotamente, sem necessitar de obter previamente privilégios adicionais no dispositivo. “A mais grave destas falhas é uma vulnerabilidade crítica de segurança no componente Framework que pode permitir a execução remota de código sem necessidade de privilégios adicionais. A exploração não exige interação do utilizador”, explica a Google no boletim de segurança. A ausência de interação do utilizador aumenta a gravidade potencial da vulnerabilidade, uma vez que a exploração não depende de ações como abrir uma ligação ou instalar uma aplicação maliciosa. No entanto, o boletim não apresenta detalhes técnicos sobre o mecanismo de exploração nem indica que a falha esteja a ser utilizada em ataques reais. Correções abrangem componentes de fabricantes de chipsAlém da vulnerabilidade no Framework, a atualização de 1 de novembro resolve falhas críticas no componente System que podem permitir execução remota de código, elevação de privilégios e negação de serviço. A Google indica ainda que 17 das vulnerabilidades incluídas neste conjunto já tinham recebido correções antecipadas através das atualizações de sistema do Google Play. O segundo conjunto de atualizações, identificado como 2026-11-05, corrige outras 97 vulnerabilidades em componentes do kernel Linux e de fornecedores de hardware, incluindo Arm, Imagination Technologies, MediaTek, Unisoc e Qualcomm. Embora a maioria das falhas apresente gravidade elevada, mais de uma dezena foi classificada como crítica. Entre os componentes afetados encontram-se funcionalidades de Bluetooth, pKVM (Protected Kernel-based Virtual Machine), HID (Human Interface Device), modems MediaTek e componentes de código fechado da Qualcomm. Estas vulnerabilidades podem ter implicações diferentes consoante o fabricante, o modelo e a configuração do dispositivo, uma vez que nem todos os equipamentos Android utilizam os mesmos componentes de hardware. A Google esclarece que os dispositivos com o nível de atualização de segurança 2026-11-05 ou posterior incluem as correções para todas as vulnerabilidades descritas no boletim mensal. Já o nível 2026-11-01 contempla o primeiro conjunto de correções, mas não necessariamente as falhas associadas aos componentes abrangidos pela atualização de 5 de novembro. A disponibilização efetiva das atualizações depende dos fabricantes dos dispositivos e dos respetivos calendários de distribuição. Por esse motivo, a publicação dos boletins de segurança não significa que todos os equipamentos Android recebam as correções em simultâneo. Android XR e Wear OS também recebem atualizaçõesEm paralelo com as correções para Android, a Google publicou boletins de segurança para o Android XR e o Wear OS, sistemas operativos destinados, respetivamente, a dispositivos de realidade estendida e equipamentos vestíveis. No Android XR, a atualização resolve uma vulnerabilidade adicional de gravidade elevada no componente Framework, além das falhas identificadas no boletim principal do Android. No Wear OS, foram corrigidas duas vulnerabilidades de gravidade elevada, localizadas nos componentes Framework e System. As atualizações de novembro reforçam a importância da aplicação regular de correções de segurança, sobretudo perante vulnerabilidades que podem permitir execução remota de código sem intervenção do utilizador. A Google recomenda que os dispositivos sejam atualizados para os níveis de segurança mais recentes disponibilizados pelos respetivos fabricantes, sendo o 2026-11-05 o nível que contempla a totalidade das correções anunciadas neste ciclo. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
PHP2Shell já está a ser explorado em ataques após divulgação antecipada
ANALYSIS
Ciberataques afetam saúde mental dos trabalhadores em 81% das empresas
ANALYSIS
Falta de visibilidade sobre agentes de IA desafia segurança das organizações
ITS CONF
“A conformidade por si só não garante segurança a ninguém”: Os desafios da NIS2 em Portugal (com vídeo)
THREATS
PHP2Shell explorado em ataques a servidores
THREATS
Falhas no Tailscale SSH permitem obter privilégios de administrador e propagar ataques na rede
THREATS
WatchGuard deteta campanhas de malware dirigidas a Portugal com falsas faturas
THREATS
Ficheiros maliciosos permitem comprometer agentes de IA como Codex e Claude Code
THREATS
Google reforça segurança do Chrome contra ClickFix e ligações HTTP