
Analysis
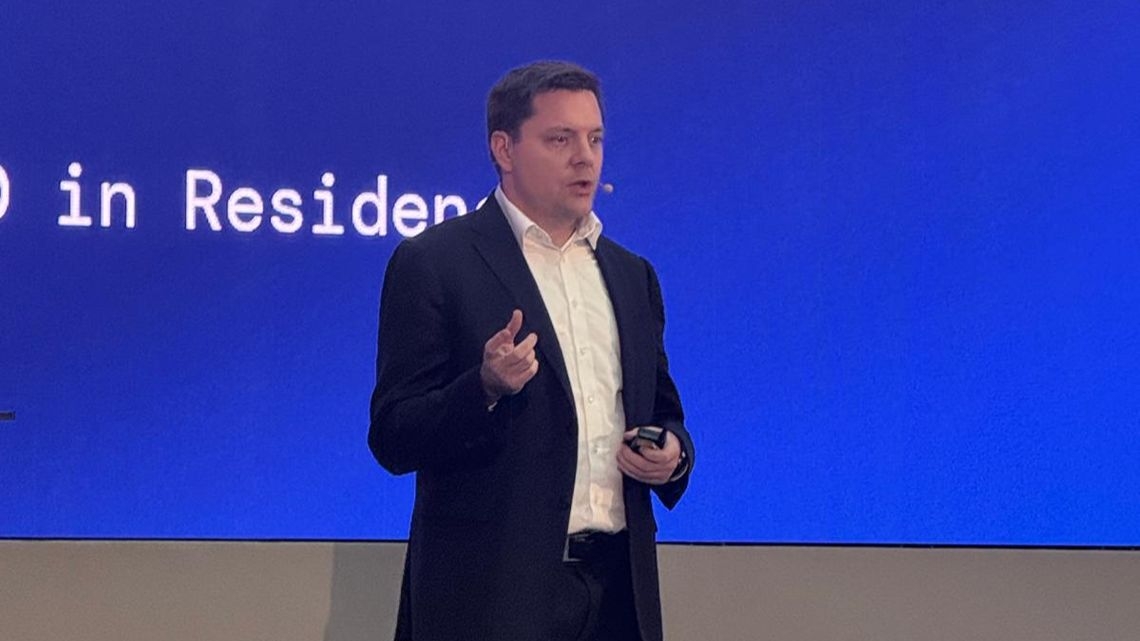
A adoção de agentes de inteligência artificial está a criar novos desafios para as estratégias de cibersegurança, mas as organizações continuam a enfrentar problemas fundamentais de visibilidade, governação e controlo de acessos. Em entrevista, Kevin Schwarz, da Zscaler, analisa as limitações das atuais abordagens de segurança, os riscos da concentração de fornecedores e a importância da soberania digital para as empresas europeias
Por Rui Damião . 16/11/2026
|
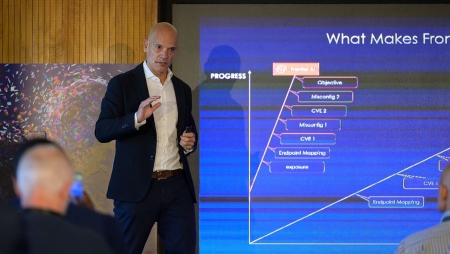
A evolução da Inteligência Artificial (IA) está a transformar o panorama das ameaças, mas também a expor fragilidades nas estratégias de segurança das organizações. Para Kevin Schwarz, Head of CTO EMEA da Zscaler, muitas das soluções apresentadas ao mercado como respostas aos novos riscos da IA ainda não demonstraram a capacidade necessária para proteger ambientes empresariais cada vez mais complexos. Em entrevista à IT Security durante uma passagem recente por Portugal, o responsável defende que a indústria está a atravessar um período de forte pressão comercial, em que praticamente todos os fornecedores procuram posicionar-se na segurança da IA. Na sua perspetiva, esta tendência deverá conduzir a uma maior especialização, à medida que se tornar evidente quais as capacidades efetivas de cada empresa. “Acredito firmemente que a maioria das promessas em matéria de segurança de IA não é verdadeira”, afirma Schwarz. O responsável considera que existe uma tendência para apresentar os controlos de segurança existentes como suficientes para responder aos novos desafios, quando a introdução de agentes autónomos e de novas formas de interação entre sistemas exige uma análise mais aprofundada. Zero trust continua a falhar por falta de alinhamento internoApesar de o zero trust integrar há vários anos as estratégias de cibersegurança, a sua implementação continua a enfrentar dificuldades em muitas organizações. Para Kevin Schwarz, o principal obstáculo não reside necessariamente na tecnologia, mas na ausência de uma visão estratégica partilhada entre as diferentes áreas responsáveis pela infraestrutura e pela segurança. “A tecnologia é apenas a parte que permite avançar, porque, sem visibilidade sobre quem ou o quê está a aceder a quê, é difícil definir políticas”, explica. O responsável considera que esta visibilidade constitui a base de qualquer iniciativa de zero trust, mas sublinha que os problemas surgem frequentemente ao nível da governação e da organização. Segundo Schwarz, é habitual encontrar empresas que avançam com projetos de zero trust sem uma arquitetura de referência claramente definida ou sem objetivos concretos. Em alguns casos, as iniciativas são conduzidas pelas equipas de segurança; noutros, pelas áreas de redes ou de IT, sem que exista uma coordenação efetiva entre os diferentes responsáveis. “É aí que muitas vezes vejo as iniciativas de zero trust falharem”. A tentativa de implementar demasiadas capacidades em simultâneo constitui outro problema. O responsável aponta a microssegmentação como exemplo de uma abordagem tecnicamente exigente que, quando introduzida demasiado cedo, pode aumentar a complexidade e dificultar a obtenção de resultados. Para superar estas dificuldades, defende que os projetos devem estar associados a objetivos empresariais concretos, como a redução de custos, a simplificação operacional ou o aumento da agilidade. Recordando a sua experiência no setor da logística, Schwarz descreve um cenário em que a adoção de uma arquitetura de segurança independente do tipo de conectividade permitiria reduzir o tempo necessário para abrir novos armazéns de cerca de três meses para três semanas. Esta ligação aos resultados de negócio é também determinante para justificar o investimento. Na perspetiva do responsável, quando as organizações não conseguem demonstrar benefícios operacionais, os projetos de zero trust tornam-se mais difíceis de financiar e de implementar. A consolidação de fornecedores representa outro desafio. Embora reconheça as vantagens económicas e operacionais das plataformas integradas, Schwarz alerta para os riscos de dependência excessiva de um único fabricante, tanto na capacidade de negociação como na concentração dos mecanismos de proteção. O responsável admite que determinadas funções de segurança possam continuar separadas, nomeadamente identidade, proteção de endpoints e segurança do tráfego, para reduzir o impacto potencial do comprometimento de uma única plataforma. A decisão deve, contudo, considerar as competências disponíveis nas equipas internas e a capacidade da organização para gerir diferentes tecnologias. Shadow AI exige visibilidade antes de bloqueiosA crescente utilização de ferramentas de IA pelos colaboradores introduz novas dificuldades na identificação e controlo dos fluxos de informação. Para Kevin Schwarz, a primeira prioridade dos CISO perante a shadow AI deve ser compreender quais as aplicações utilizadas, que dados são partilhados e por que razão os colaboradores recorrem a essas ferramentas. O desafio torna-se mais complexo com a introdução de agentes de IA que executam tarefas em nome dos utilizadores e podem, por sua vez, recorrer a outros agentes. Neste cenário, a visibilidade deixa de se limitar à relação entre pessoas, dispositivos e aplicações, passando a abranger múltiplas identidades e interações automatizadas. “Pode haver uma razão válida para as pessoas utilizarem estas ferramentas. Não posso simplesmente bloqueá-las”, sublinha Schwarz. A análise dos padrões de utilização deve, por isso, anteceder a definição das políticas de segurança, permitindo distinguir necessidades legítimas de situações que representam riscos para os dados empresariais. Quanto aos riscos associados à comunicação entre agentes, Schwarz considera que a ameaça já existe, embora reconheça que a adoção destas tecnologias ainda não tenha atingido uma escala generalizada nas empresas. “A ameaça já está aqui”, afirma o responsável, acrescentando que as organizações poderão estar a subestimar atividades que ainda não conseguem observar adequadamente. No entanto, reconhece que nem sempre existem elementos suficientes para confirmar o papel específico da IA nos ataques que estão a ser identificados. No domínio das identidades não humanas, Schwarz defende uma extensão dos princípios de zero trust, em vez da criação de uma abordagem completamente distinta. As organizações devem continuar a identificar o que cada identidade pode aceder, por que motivo necessita desse acesso e quais as operações que está autorizada a executar. A principal diferença está na multiplicação do número de identidades e das relações entre agentes e sistemas. Soberania digital vai além da localização dos dadosA soberania digital está também a ganhar relevância nas decisões de segurança das empresas europeias. Para Schwarz, o debate já não se limita à localização geográfica dos dados ou à definição de quem pode aceder à informação, passando a incluir a capacidade de uma organização continuar a operar caso perca o acesso aos serviços de um fornecedor tecnológico. O responsável identifica esta preocupação em diferentes mercados europeus, incluindo Portugal e Espanha. “A ameaça mais iminente, na Alemanha e, pelo que percebi, também em Portugal e Espanha, é: e se os governos conseguirem cortar o acesso?”, questiona. Schwarz considera que a dependência de decisões políticas não desaparece necessariamente quando uma organização recorre a fornecedores europeus. Restrições comerciais ou sanções podem ter origem em diferentes jurisdições, pelo que a capacidade de manter a continuidade operacional assume particular importância. Neste contexto, a Zscaler tem trabalhado em mecanismos de recuperação e continuidade que procuram permitir aos clientes manter operações durante períodos de indisponibilidade ou interrupção do acesso aos serviços do fornecedor. Relativamente à regulamentação europeia, nomeadamente à NIS2 e ao DORA, Schwarz reconhece a importância de requisitos mais exigentes, mas alerta para o risco de as organizações confundirem conformidade regulamentar com segurança efetiva. Na sua perspetiva, o cumprimento das obrigações legais deve integrar uma estratégia mais ampla de gestão de risco, em vez de se transformar num exercício exclusivamente documental. “Temos de nos concentrar mais numa abordagem baseada no risco do que numa abordagem baseada apenas na conformidade”, diz. Automação do SOC e dependências tecnológicas entre as prioridadesA evolução dos centros de operações de segurança (SOC) constitui outra área em que Schwarz identifica oportunidades para a utilização de agentes de IA. O responsável considera que a recolha de informação, a correlação de eventos e grande parte da análise inicial podem ser automatizadas, reduzindo o esforço necessário para executar tarefas repetitivas. No entanto, entende que as decisões mais complexas e as ações de resposta continuam a exigir supervisão humana. A automação poderá reduzir progressivamente esta necessidade, mas deverá sobretudo transformar as funções desempenhadas pelas equipas de segurança, em vez de eliminar a sua intervenção. Questionado sobre a prioridade de investimento para um CISO português nos próximos 12 meses, Schwarz destaca a necessidade de reduzir a superfície de ataque e melhorar os processos de controlo. O responsável refere que muitas organizações continuam a expor à Internet ambientes de desenvolvimento ou acessos de terceiros que poderiam ser protegidos através de alterações operacionais, sem necessidade de adquirir novas ferramentas. Ao nível tecnológico, aponta a deception, que utiliza sistemas e recursos falsos para detetar atividades maliciosas, como uma abordagem particularmente promissora. Segundo Schwarz, experiências associadas ao Project Glasswing mostraram dificuldades do modelo Mythos em distinguir aplicações reais de ambientes preparados para o enganar, o que poderá criar oportunidades para identificar e desviar agentes maliciosos. O responsável considera que estas técnicas podem ser especialmente úteis quando os atacantes utilizam credenciais legítimas ou quando existem diferenças significativas de maturidade entre os ambientes de IT e de tecnologia operacional. Outra preocupação crescente está relacionada com as dependências entre aplicações, plataformas e fornecedores. Schwarz aponta o incidente envolvendo a integração entre Salesloft e Salesforce como exemplo dos riscos criados por relações de confiança que permitem a terceiros aceder a dados e funcionalidades empresariais. Para o responsável, este tipo de incidente demonstra a necessidade de conhecer as integrações críticas, compreender as permissões concedidas e assegurar mecanismos eficazes de revogação de acessos e credenciais. O conselho para os CISO passa por uma análise das dependências existentes, envolvendo as diferentes equipas da organização. Em vez de esperar que uma integração amplamente utilizada seja comprometida, as empresas devem identificar antecipadamente os pontos de concentração de risco e preparar medidas que lhes permitam recuperar rapidamente de uma interrupção ou comprometimento. Num cenário em que a IA acelera tanto as capacidades defensivas como a atividade dos atacantes, Schwarz defende que a prioridade deve continuar a ser a compreensão dos riscos reais, a visibilidade sobre os sistemas e a redução de dependências críticas. Mais do que acrescentar ferramentas, as organizações precisam de garantir que a sua arquitetura de segurança acompanha a crescente complexidade dos ambientes tecnológicos. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falha crítica no kernel Linux permite execução remota de código com privilégios root
THREATS
Mais de mil servidores GitLab continuam vulneráveis a falha crítica explorada em ataques
THREATS
Google desmantela botnet com 1,3 milhões de dispositivos Android e acusa fabricante de instalar malware
ANALYSIS
NCSC alerta para aceleração dos ciberataques com IA e prevê ransomware com malware inteligente até 2028
THREATS
Microsoft corrige mais de mil vulnerabilidades, incluindo zero-day explorada no Outlook
ANALYSIS
NCSC alerta para aceleração dos ciberataques com IA e prevê ransomware com malware inteligente até 2028
ANALYSIS
Extensão maliciosa do Claude Code no Cursor tentou instalar backdoor SSH persistente
ANALYSIS
“A shadow AI será um risco mais difícil de gerir do que o malware criado por cibercriminosos”
ANALYSIS
Cibersegurança mantém-se como principal preocupação entre os líderes de IT
ANALYSIS
Quase metade das empresas apresentam backups vulneráveis