
Analysis
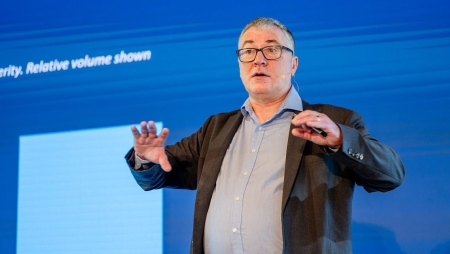
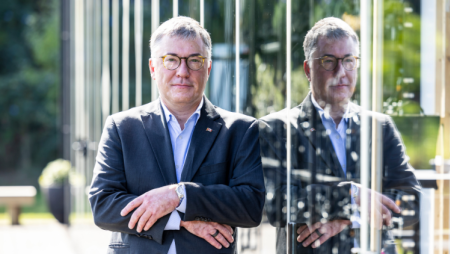
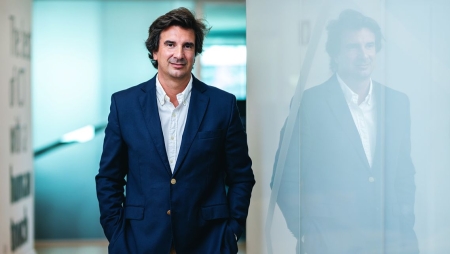
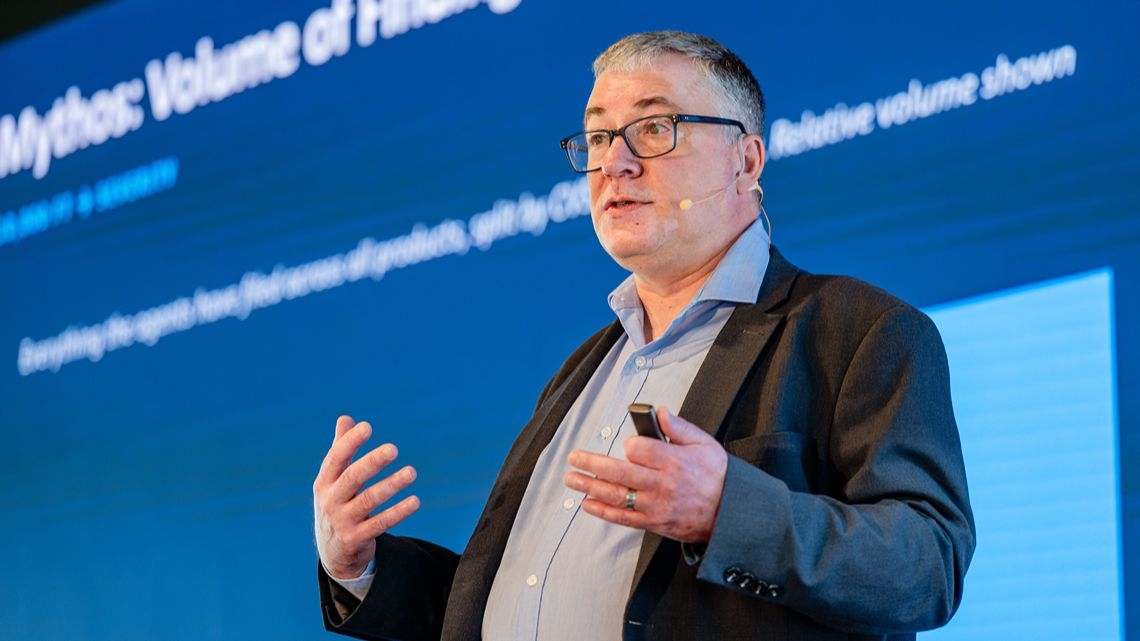
O Global Field CISO da Sophos alerta para os riscos da utilização de ferramentas de inteligência artificial sem supervisão das equipas de segurança. Em entrevista à IT Security, Chester Wisniewski defende uma maior automatização da resposta a incidentes, a revisão dos processos de aplicação de atualizações e uma abordagem à segurança que permita às organizações acompanhar a velocidade dos ataques
Por Rui Damião . 31/10/2026
|
A utilização de ferramentas de Inteligência Artificial (IA) fora do controlo das equipas de segurança está a tornar-se um dos principais desafios para os responsáveis de cibersegurança. Para Chester Wisniewski, Global Field CISO da Sophos, a pressão das organizações para adotar IA e aumentar a produtividade está a criar riscos difíceis de identificar e controlar, sobretudo num contexto em que os colaboradores utilizam aplicações e agentes capazes de aceder a informação empresarial. “A shadow AI é um grande problema. Penso que os CISO sabem que o têm, mas é bastante difícil de controlar, e existe uma enorme pressão do negócio para adotar IA em toda a organização”, afirmou Chester Wisniewski, em entrevista à IT Security. O responsável considera que a gestão deste risco envolve desafios tecnológicos, mas também organizacionais. Mesmo quando as equipas de segurança identificam a utilização de ferramentas não autorizadas, podem enfrentar dificuldades para intervir em projetos considerados estratégicos pela administração ou por outras áreas de negócio. Esta tensão entre a necessidade de proteger a informação e a procura de ganhos de produtividade poderá tornar-se um dos principais obstáculos à governação da IA nas organizações. IA cria novas oportunidades para os defensoresApesar dos riscos associados à tecnologia, Chester Wisniewski mostra-se mais otimista relativamente ao papel da IA na cibersegurança do que há um ano. O responsável considera que o setor está a começar a compreender melhor as aplicações práticas da tecnologia, tanto na proteção das organizações como na identificação de novas ameaças. Na sua perspetiva, existem três dimensões fundamentais: a utilização de IA pelos atacantes, a aplicação da tecnologia pelas equipas de defesa e a necessidade de proteger os próprios sistemas de IA contra abusos, incluindo ataques de prompt injection. O Global Field CISO da Sophos considera que os defensores podem beneficiar de uma vantagem na adoção destas ferramentas, sobretudo se conseguirem integrá-las rapidamente nas operações de segurança. “Penso que os defensores têm uma vantagem, porque podemos adotar esta tecnologia mais cedo do que a maioria dos adversários. As organizações que o fizerem vão estar numa boa posição para se defenderem, enquanto as que ficarem para trás podem enfrentar muitos problemas”, afirmou. O responsável relativiza, contudo, alguns dos cenários mais alarmistas associados à autonomia dos agentes de IA. Embora reconheça os riscos, considera que muitos dos exemplos mais extremos continuam circunscritos a ambientes experimentais e não justificam, por si só, uma reação de pânico. Automatização deve apoiar as decisões humanasO aumento do volume e da velocidade dos ataques está a obrigar os fornecedores de cibersegurança e as equipas de defesa a repensar a forma como analisam e respondem aos incidentes. Para Chester Wisniewski, a prioridade deve passar pela automatização do maior número possível de tarefas, permitindo que os analistas concentrem a sua atenção nas situações que exigem avaliação e decisão humanas. “Para lidar com o volume, precisamos de automatizar o máximo possível, de forma a deixar apenas uma pequena parte para os humanos. Depois, podemos utilizar as ferramentas de IA para facilitar o trabalho das pessoas, não para tomar decisões por elas, mas para garantir que dispõem de toda a informação necessária para decidir rapidamente”, explicou. Esta abordagem procura combinar a velocidade das ferramentas automatizadas com a capacidade de análise dos profissionais de segurança. Segundo o responsável, a IA deve contribuir para reduzir o tempo necessário para reunir e contextualizar informação, sem substituir indiscriminadamente a intervenção humana. Chester Wisniewski identifica ainda uma segunda dimensão que poderá ganhar importância: a capacidade de atrasar os atacantes. Embora grande parte da discussão esteja centrada em acelerar a deteção e a resposta, considera que as organizações devem explorar formas de dificultar a progressão das intrusões. Entre as possibilidades apontadas está a utilização de IA em técnicas de deception, destinadas a confundir ou atrasar os adversários. O responsável reconhece, no entanto, que esta abordagem ainda se encontra numa fase inicial de discussão no setor. Exploração de vulnerabilidades obriga a rever processos de atualizaçãoA redução do intervalo entre a divulgação de uma vulnerabilidade e a sua exploração está a colocar pressão adicional sobre as organizações. Processos de atualização que anteriormente eram planeados para decorrer ao longo de várias semanas podem revelar-se inadequados quando os atacantes conseguem desenvolver métodos de exploração em poucas horas. Chester Wisniewski recorda que a aplicação de atualizações num prazo de duas semanas foi, durante muito tempo, uma referência para as grandes empresas. Contudo, mesmo esse objetivo era difícil de cumprir em organizações com milhares de equipamentos e procedimentos rigorosos de controlo de alterações. “Durante muito tempo, o padrão nas empresas era aplicar as correções num prazo de duas semanas. Agora estamos a falar de horas. Quando é necessário fazê-lo em mil, cinco mil ou dez mil computadores, percebe-se como isso é incrivelmente complicado”, afirmou. O responsável considera que os processos tradicionais de aprovação de alterações devem ser revistos, sobretudo quando estão em causa vulnerabilidades críticas em equipamentos diretamente expostos à Internet. Na sua perspetiva, a necessidade de testar exaustivamente cada atualização deve ser ponderada face ao risco de exploração da vulnerabilidade. Para os sistemas mais expostos, defende uma abordagem mais rápida, mesmo reconhecendo que algumas atualizações podem provocar problemas operacionais. “Continuo a considerar que é necessário aplicar primeiro as atualizações e fazer perguntas depois”, afirmou, referindo-se particularmente à urgência de corrigir vulnerabilidades em sistemas críticos. Firewalls e acessos remotos devem ser prioritáriosA aplicação acelerada de atualizações não significa, segundo Chester Wisniewski, que todos os equipamentos devam receber o mesmo nível de prioridade. Perante recursos limitados, as organizações devem concentrar os esforços nos sistemas cuja exploração possa proporcionar aos atacantes acesso à infraestrutura. Entre os ativos prioritários estão as firewalls, os equipamentos de rede e as soluções de acesso remoto, devido à sua exposição à Internet e ao potencial de permitirem movimentos laterais após uma intrusão. “Se tiver de distribuir os meus recursos limitados, vou concentrá-los nos dispositivos de perímetro, nos equipamentos de rede e nas ferramentas de acesso remoto”, explicou. O responsável considera também que a adoção de serviços cloud pode transferir parte da responsabilidade pela aplicação de atualizações para os fornecedores. Em determinados serviços, as correções podem ser implementadas antes da divulgação pública das vulnerabilidades, reduzindo a janela de oportunidade para os atacantes. Na Sophos, segundo Chester Wisniewski, as firewalls dispõem de um mecanismo de aplicação automática de correções que permite proteger os equipamentos antes de as atualizações descarregáveis serem disponibilizadas publicamente, desde que essa funcionalidade não tenha sido desativada. O responsável defende que outros fornecedores de equipamentos expostos à Internet devem adotar mecanismos semelhantes. A rapidez com que as atualizações podem ser analisadas para identificar vulnerabilidades corrigidas torna particularmente importante reduzir o intervalo entre a disponibilização de uma correção e a sua instalação. Paralelamente, recomenda uma arquitetura que limite as consequências de uma eventual intrusão. Neste contexto, aponta a adoção de Zero Trust Network Access (ZTNA) e a redução da dependência de VPN tradicionais como medidas que podem dificultar o movimento lateral dos atacantes. Governação da IA não elimina riscos de utilização maliciosaA regulamentação e os modelos de governação podem contribuir para uma utilização mais responsável da IA, mas Chester Wisniewski considera que não devem ser confundidos com mecanismos capazes de impedir a utilização maliciosa da tecnologia. O responsável reconhece a importância de iniciativas como o AI Act da União Europeia para estabelecer regras aplicáveis às organizações legítimas. No entanto, alerta que os agentes maliciosos podem recorrer a modelos de IA com pesos abertos e ignorar as restrições impostas aos fornecedores comerciais. “Podemos criar regras como o AI Act da União Europeia e garantir que as organizações legítimas utilizam a IA de forma responsável, respeitando os dados que processam. Mas não podemos esquecer que existem modelos com pesos abertos, cada vez mais próximos dos modelos comerciais mais avançados”, afirmou. Na sua perspetiva, as equipas de segurança devem preparar-se para cenários em que os atacantes não respeitam qualquer enquadramento regulamentar. A governação é, por isso, necessária para controlar a utilização interna da tecnologia, mas não substitui as medidas de proteção contra ameaças externas. Trabalho remoto dificulta controlo da shadow AIA utilização de IA fora dos mecanismos de supervisão empresarial torna-se particularmente complexa num contexto de trabalho remoto e distribuído. Chester Wisniewski considera que, quando os colaboradores trabalham dentro da rede corporativa, as equipas de segurança têm maior facilidade em identificar as aplicações utilizadas. Fora desse perímetro, a visibilidade pode diminuir, tornando mais difícil controlar a circulação de dados entre ferramentas de IA e sistemas empresariais. O responsável antecipa, por isso, uma maior importância das soluções de segurança dos endpoints, que podem ajudar as organizações a identificar e gerir parte destes riscos. A dificuldade não se limita à utilização de ferramentas não autorizadas. Segundo Chester Wisniewski, alguns agentes de IA podem conseguir recolher informação através de aplicações às quais o utilizador já tem acesso, mesmo quando existem restrições destinadas a impedir ligações diretas a determinados sistemas. Como exemplo, apontou uma situação em que uma organização impede a ligação direta de um agente de IA ao Salesforce por razões de proteção de dados pessoais, mas o agente consegue recolher informação através do browser utilizado pelo colaborador para aceder à plataforma. “Penso que este será um risco emergente e persistente, mais difícil de gerir do que os cibercriminosos a desenvolver malware”, alertou. Para o Global Field CISO da Sophos, esta é uma das diferenças fundamentais entre os desafios tradicionais da cibersegurança e os riscos associados à adoção generalizada da IA. Enquanto as organizações já dispõem de experiência e ferramentas para responder a muitas das técnicas utilizadas pelos cibercriminosos, a utilização de agentes e aplicações de IA dentro dos próprios processos de negócio introduz novas formas de exposição da informação. A resposta exige, assim, não apenas ferramentas de deteção e proteção, mas também maior visibilidade sobre a utilização da tecnologia, mecanismos de governação adequados e uma colaboração mais estreita entre as equipas de segurança e as restantes áreas da organização. |
Receba todas as novidades na sua caixa de correio!
THREATS
Falhas críticas no PHP podem permitir ataques remotos
THREATS
PHP2Shell já está a ser explorado em ataques após divulgação antecipada
ITECH
Sophos lança AI Defense para controlar Shadow AI
NEWS
Ofertas de emprego em cibersegurança caem 26% nos EUA
ITS CONF
Paulo Portas: “Esta não é uma questão de preconceito, é uma questão de controlo” (com vídeo)
ANALYSIS
Ciberataques afetam saúde mental dos trabalhadores em 81% das empresas
ANALYSIS
Falta de visibilidade sobre agentes de IA desafia segurança das organizações
ANALYSIS
Falhas exploradas demoram 87 dias a ser corrigidas, revela Moody's
ANALYSIS
Painéis expostos revelam operações de ciberataques com agentes de IA
ANALYSIS
Acessos indevidos afetam 40% das médias empresas