
ITS Conf
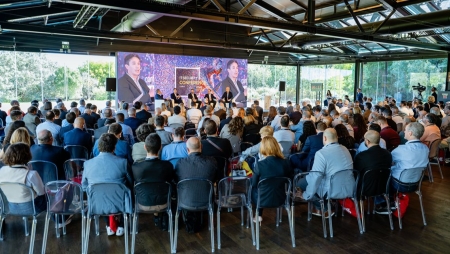
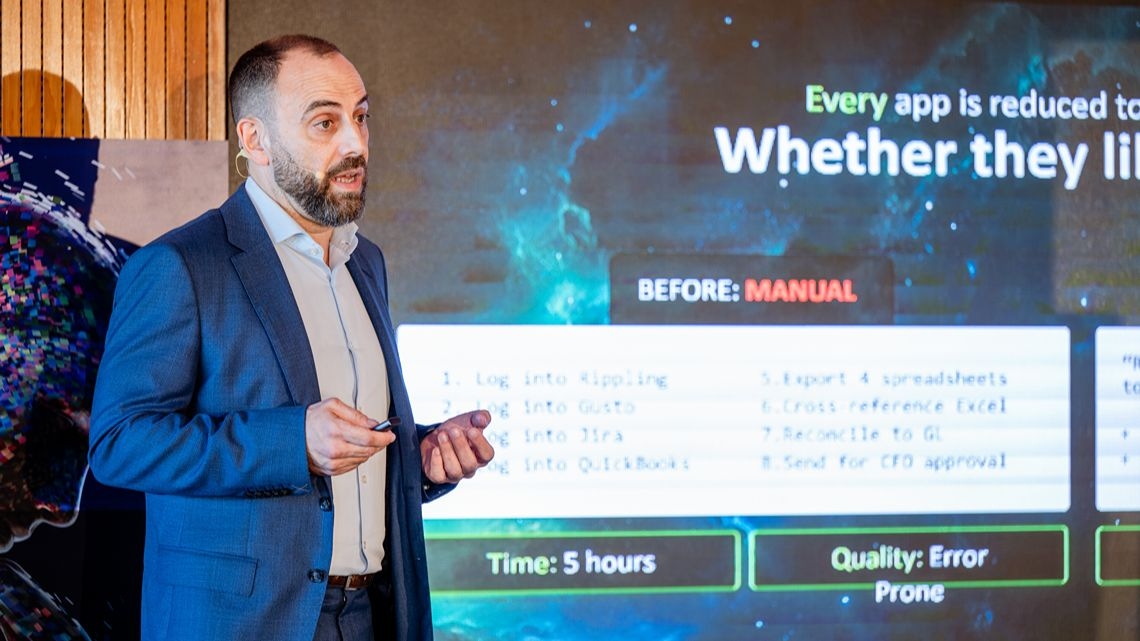
Na IT Security Conference, Rui Fernandes, da Varonis, analisou os riscos de ligar agentes de IA aos dados das empresas e a importância de controlar quem acede à informação e em que contexto
06/11/2026
|
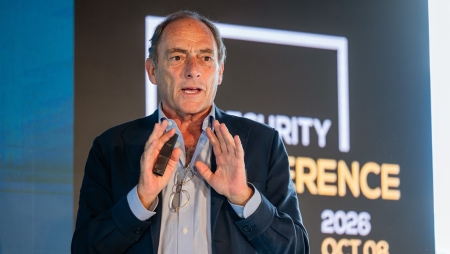
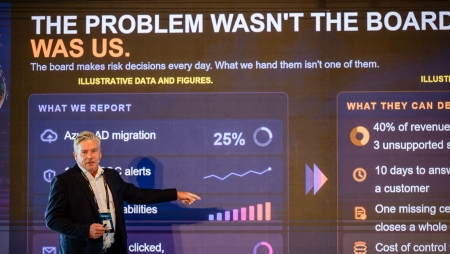
A adoção da Inteligência Artificial (IA) está a avançar mais depressa do que os mecanismos que deveriam protegê-la. Na IT Security Conference, Rui Fernandes, Sales Engineer da Varonis, alertou para a mudança introduzida pelos agentes, capazes de consultar dados e executar ações sem intervenção humana. “O enterprise security dos últimos trinta anos não está preparado para garantir a segurança nesta nova stack de inteligência artificial”, afirmou. O desafio agrava-se porque os agentes podem utilizar permissões já atribuídas aos colaboradores, muitas vezes sem que estes saibam a que informação têm acesso. “Regra geral, a maior parte das pessoas tem excesso de permissões”, observou Rui Fernandes, ao apontar para o risco de os agentes de IA acederem à informação que não deveria estar disponível. Quando o acesso autorizado não é apropriadoUm colaborador pode pedir informação a um assistente empresarial e receber dados financeiros ou jurídicos que não deveria consultar. Como explicou Rui Fernandes, “tecnicamente ele já tinha acesso”, mesmo que desconhecesse essas permissões. Neste contexto, a IA encontra rapidamente dados dispersos por aplicações e ficheiros. Para Rui Fernandes, a segurança deve ir além da autenticação e do controlo tradicional de acessos, tendo em conta a intenção do agente e o contexto dos dados consultados, porque “não basta saber se um acesso é autorizado ou não, temos de perceber se é apropriado”. A própria IA também pode ser atacadaRui Fernandes identificou ainda os riscos associados às ferramentas de IA e à utilização da tecnologia por cibercriminosos. Como exemplo, descreveu uma vulnerabilidade investigada pela Varonis num assistente empresarial, em que uma instrução maliciosa conseguia contornar os mecanismos de proteção ao induzir a repetição de uma tarefa. Para o responsável, o caso demonstra que “aquilo que nós temos dentro de casa nos pode, de facto, prejudicar”. Segundo dados apresentados por Rui Fernandes, os laboratórios da Varonis detetaram um aumento superior a 200% nos ataques de phishing nos primeiros três meses do ano, associado à criação de mensagens com recurso a IA. Para o responsável, a combinação de dados expostos, sistemas vulneráveis e atacantes que utilizam a mesma tecnologia representa um risco acrescido para as organizações. Controlar os dados e os agentesA proteção começa por localizar e classificar a informação, corrigir permissões excessivas e identificar comportamentos anómalos. Rui Fernandes recorreu ao exemplo de um agente de previsões meteorológicas que tenta consultar cinco mil registos de recursos humanos, uma operação que, pelo seu contexto, deve gerar um alerta. A prioridade é perceber “quem e o que é que está a ser acedido”, em vez de confiar apenas nas autorizações existentes. Essa visibilidade tem de abranger os agentes, modelos e processos de IA, incluindo os criados por equipas de desenvolvimento sem conhecimento da segurança. Inventariar ferramentas, filtrar instruções maliciosas e limitar o acesso a recursos são medidas complementares. Um inventário, isoladamente, não resolve o problema, porque “não vamos saber que dados é que eles estão a aceder”, sublinhou. À medida que as empresas aceleram a adoção, aumenta a distância entre a transformação tecnológica e a capacidade de acompanhamento das equipas de segurança, aquilo a que Rui Fernandes chamou “innovation gap”. O objetivo, resumiu, é encontrar forma de ligar “o meu património de conhecimento a sistemas de inteligência artificial sem comprometer segurança e confiança”. A confiança nos controlos é, assim, essencial para acelerar a adoção da IA, porque, como concluiu Rui Fernandes, “nós vamos ser muito mais rápidos se confiarmos nos nossos travões”. |
Receba todas as novidades na sua caixa de correio!
THREATS
PHP2Shell já está a ser explorado em ataques após divulgação antecipada
ANALYSIS
Ciberataques afetam saúde mental dos trabalhadores em 81% das empresas
ITS CONF
“A conformidade por si só não garante segurança a ninguém”: Os desafios da NIS2 em Portugal (com vídeo)
THREATS
Ficheiros maliciosos permitem comprometer agentes de IA como Codex e Claude Code
ITS CONF
“A responsabilidade será sempre humana”: A IA e a segurança em debate (com vídeo)
ITS CONF
Huawei: “Não sabemos se vamos sofrer um ataque, mas precisamos de estar preparados” (com vídeo)
ITS CONF
Logicalis: “O objetivo é testar o elo mais fraco: os humanos” (com vídeo)
ITS CONF
Kaspersky: “O panorama das ameaças complicou-se com a proliferação da IA” (com vídeo)
ITS CONF
WatchGuard: “Todos ganham com a partilha de informação” (com vídeo)
ITS CONF
“Só a prevenção já não é suficiente”: O desafio de prevenir e recuperar (com vídeo)